


Червь TheMoon активно эксплойтит 10-балльную уязвимость в роутерах Linksys

Червь TheMoon активно эксплойтит 10-балльную уязвимость в роутерах Linksys

Червь TheMoon активно эксплойтит 10-балльную уязвимость в роутерах Linksys

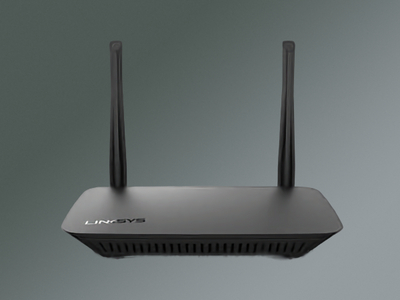
Эксперты фиксируют новые атаки сетевого червя TheMoon на маршрутизаторы. Самоходный зловред активно сканирует сети интернет-провайдеров в поисках устройств Linksys с критической уязвимостью CVE-2025-34037.

Данная проблема безопасности представляет собой возможность инъекции команд, которая возникла из-за неадекватной санации ввода скриптами /tmUnblock.cgi и /hndUnblock.cgi, доступными по HTTP на порту 8080.

Эксплойт не требует аутентификации (в запрос можно включить произвольные учетные данные — к примеру, «admin», дефектные CGI все равно не будут проверять подлинность), и позволяет через атаку zero-click выполнить на устройстве любую шелл-команду.

Степень опасности CVE-2025-34037 оценена в 10 баллов из 10 возможных по шкале CVSS. Ее наличие подтверждено для десятка моделей роутеров Linksys серии Е; не исключено, что уязвимости также подвержены сетевые устройства WAG, WAP, WES, WET, WRT и точки доступа Wireless-N.

Проводя сканирование, сетевой червь подключается к роутерам на порту 8080/ TCP и проверяет модель и версию прошивки. Обнаружив подходящую мишень, вредонос подает эксплойт-запрос, запускающий выполнение небольшого шелл-скрипта для загрузки бинарника ELF MIPS весом 2 Мбайт — копии TheMoon.

Зараженное устройство сразу начинает искать другие мишени по списку, вшитому в код зловреда (670 блоков IP-адресов, в основном /21 и /24). Также на нем на произвольном порту < 1024 временно запускается HTTP-сервер для раздачи полезной нагрузки новым жертвам.

Пока вредонос просто расширяет свои владения, однако в его коде обнаружены строки, указывающие на возможность создания C2-канала. Видимо, позднее зараженные устройства будут приобщены к ботнету для сдачи в аренду другим злоумышленникам.

Подпишитесь на новости

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru