


Самая мощная DDoS-атака в истории: Cloudflare отбила удар в 7,3 Тбит/с

Самая мощная DDoS-атака в истории: Cloudflare отбила удар в 7,3 Тбит/с

Самая мощная DDoS-атака в истории: Cloudflare отбила удар в 7,3 Тбит/с

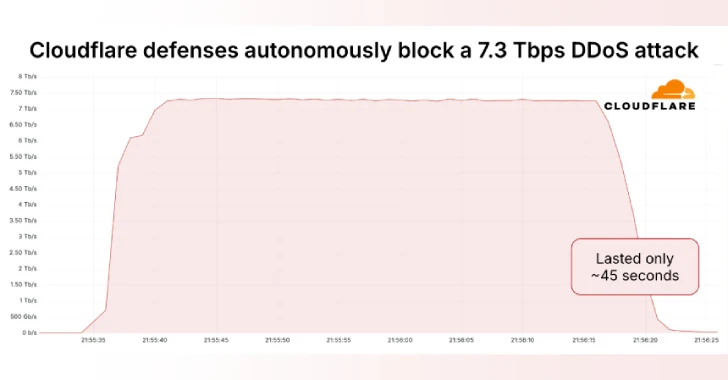
Cloudflare снова в деле — на этот раз компания отразила крупнейшую в истории DDoS-атаку с пиковой мощностью 7,3 Тбит/с. Атака была замечена в середине мая 2025 года и была направлена на неназванного хостинг-провайдера.

«Хостинг-провайдеры и критическая интернет-инфраструктура становятся всё более частыми целями DDoS-атак», — объясняет Омер Йоахимик из Cloudflare.

По его словам, всего за 45 секунд злоумышленники вылили 37,4 ТБ трафика. Что интересно, это уже третья крупная атака за полгода: в январе Cloudflare остановила атаку на 5,6 Тбит/с, в апреле — на 6,5 Тбит/с.


Как атаковали?

  • Злоумышленники одновременно били по сотням портов одного IP-адреса — в среднем 21 925 портов в секунду, на пике — 34 517.
  • Атака была многовекторной: в ход пошли UDP-флуд, отражённые атаки через QOTD, echo, NTP, Mirai-подобные методы, Portmap-флуд и RIPv1-усиление.
  • Почти весь трафик — UDP (99,996%).

В атаке участвовали более 122 000 IP-адресов из 161 страны. Лидеры по объёму вредоносного трафика:

  • Бразилия (10,5%)
  • Вьетнам (9,8%)
  • Китай (Unicom и Telecom)
  • Тайвань, Индонезия, Украина, США и Саудовская Аравия
Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru