


Самая мощная DDoS-атака в истории: Cloudflare отбила удар в 7,3 Тбит/с

Самая мощная DDoS-атака в истории: Cloudflare отбила удар в 7,3 Тбит/с

Самая мощная DDoS-атака в истории: Cloudflare отбила удар в 7,3 Тбит/с

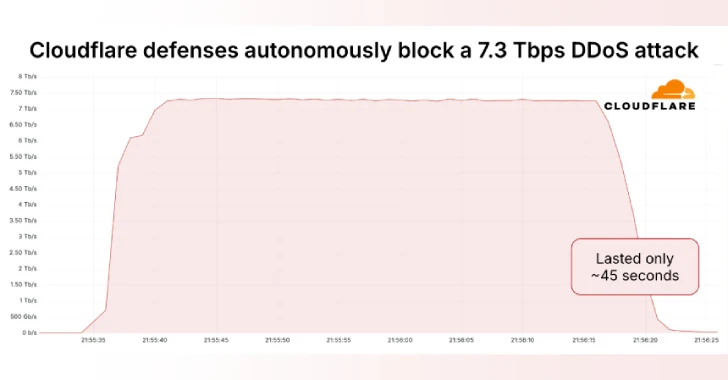
Cloudflare снова в деле — на этот раз компания отразила крупнейшую в истории DDoS-атаку с пиковой мощностью 7,3 Тбит/с. Атака была замечена в середине мая 2025 года и была направлена на неназванного хостинг-провайдера.

«Хостинг-провайдеры и критическая интернет-инфраструктура становятся всё более частыми целями DDoS-атак», — объясняет Омер Йоахимик из Cloudflare.

По его словам, всего за 45 секунд злоумышленники вылили 37,4 ТБ трафика. Что интересно, это уже третья крупная атака за полгода: в январе Cloudflare остановила атаку на 5,6 Тбит/с, в апреле — на 6,5 Тбит/с.


Как атаковали?

  • Злоумышленники одновременно били по сотням портов одного IP-адреса — в среднем 21 925 портов в секунду, на пике — 34 517.
  • Атака была многовекторной: в ход пошли UDP-флуд, отражённые атаки через QOTD, echo, NTP, Mirai-подобные методы, Portmap-флуд и RIPv1-усиление.
  • Почти весь трафик — UDP (99,996%).

В атаке участвовали более 122 000 IP-адресов из 161 страны. Лидеры по объёму вредоносного трафика:

  • Бразилия (10,5%)
  • Вьетнам (9,8%)
  • Китай (Unicom и Telecom)
  • Тайвань, Индонезия, Украина, США и Саудовская Аравия
Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru