


В Сеть слили 16 млрд записей с учётными данными, включая Apple ID

В Сеть слили 16 млрд записей с учётными данными, включая Apple ID

В Сеть слили 16 млрд записей с учётными данными, включая Apple ID

Исследователи из Cybernews нашли то, что вполне может стать одной из самых масштабных утечек данных в истории. Представьте себе — 16 миллиардов логинов и паролей оказались в открытом доступе. И нет, это не «сборник старых сливов» — многие из этих данных свежие, собранные с помощью программ-стилеров.

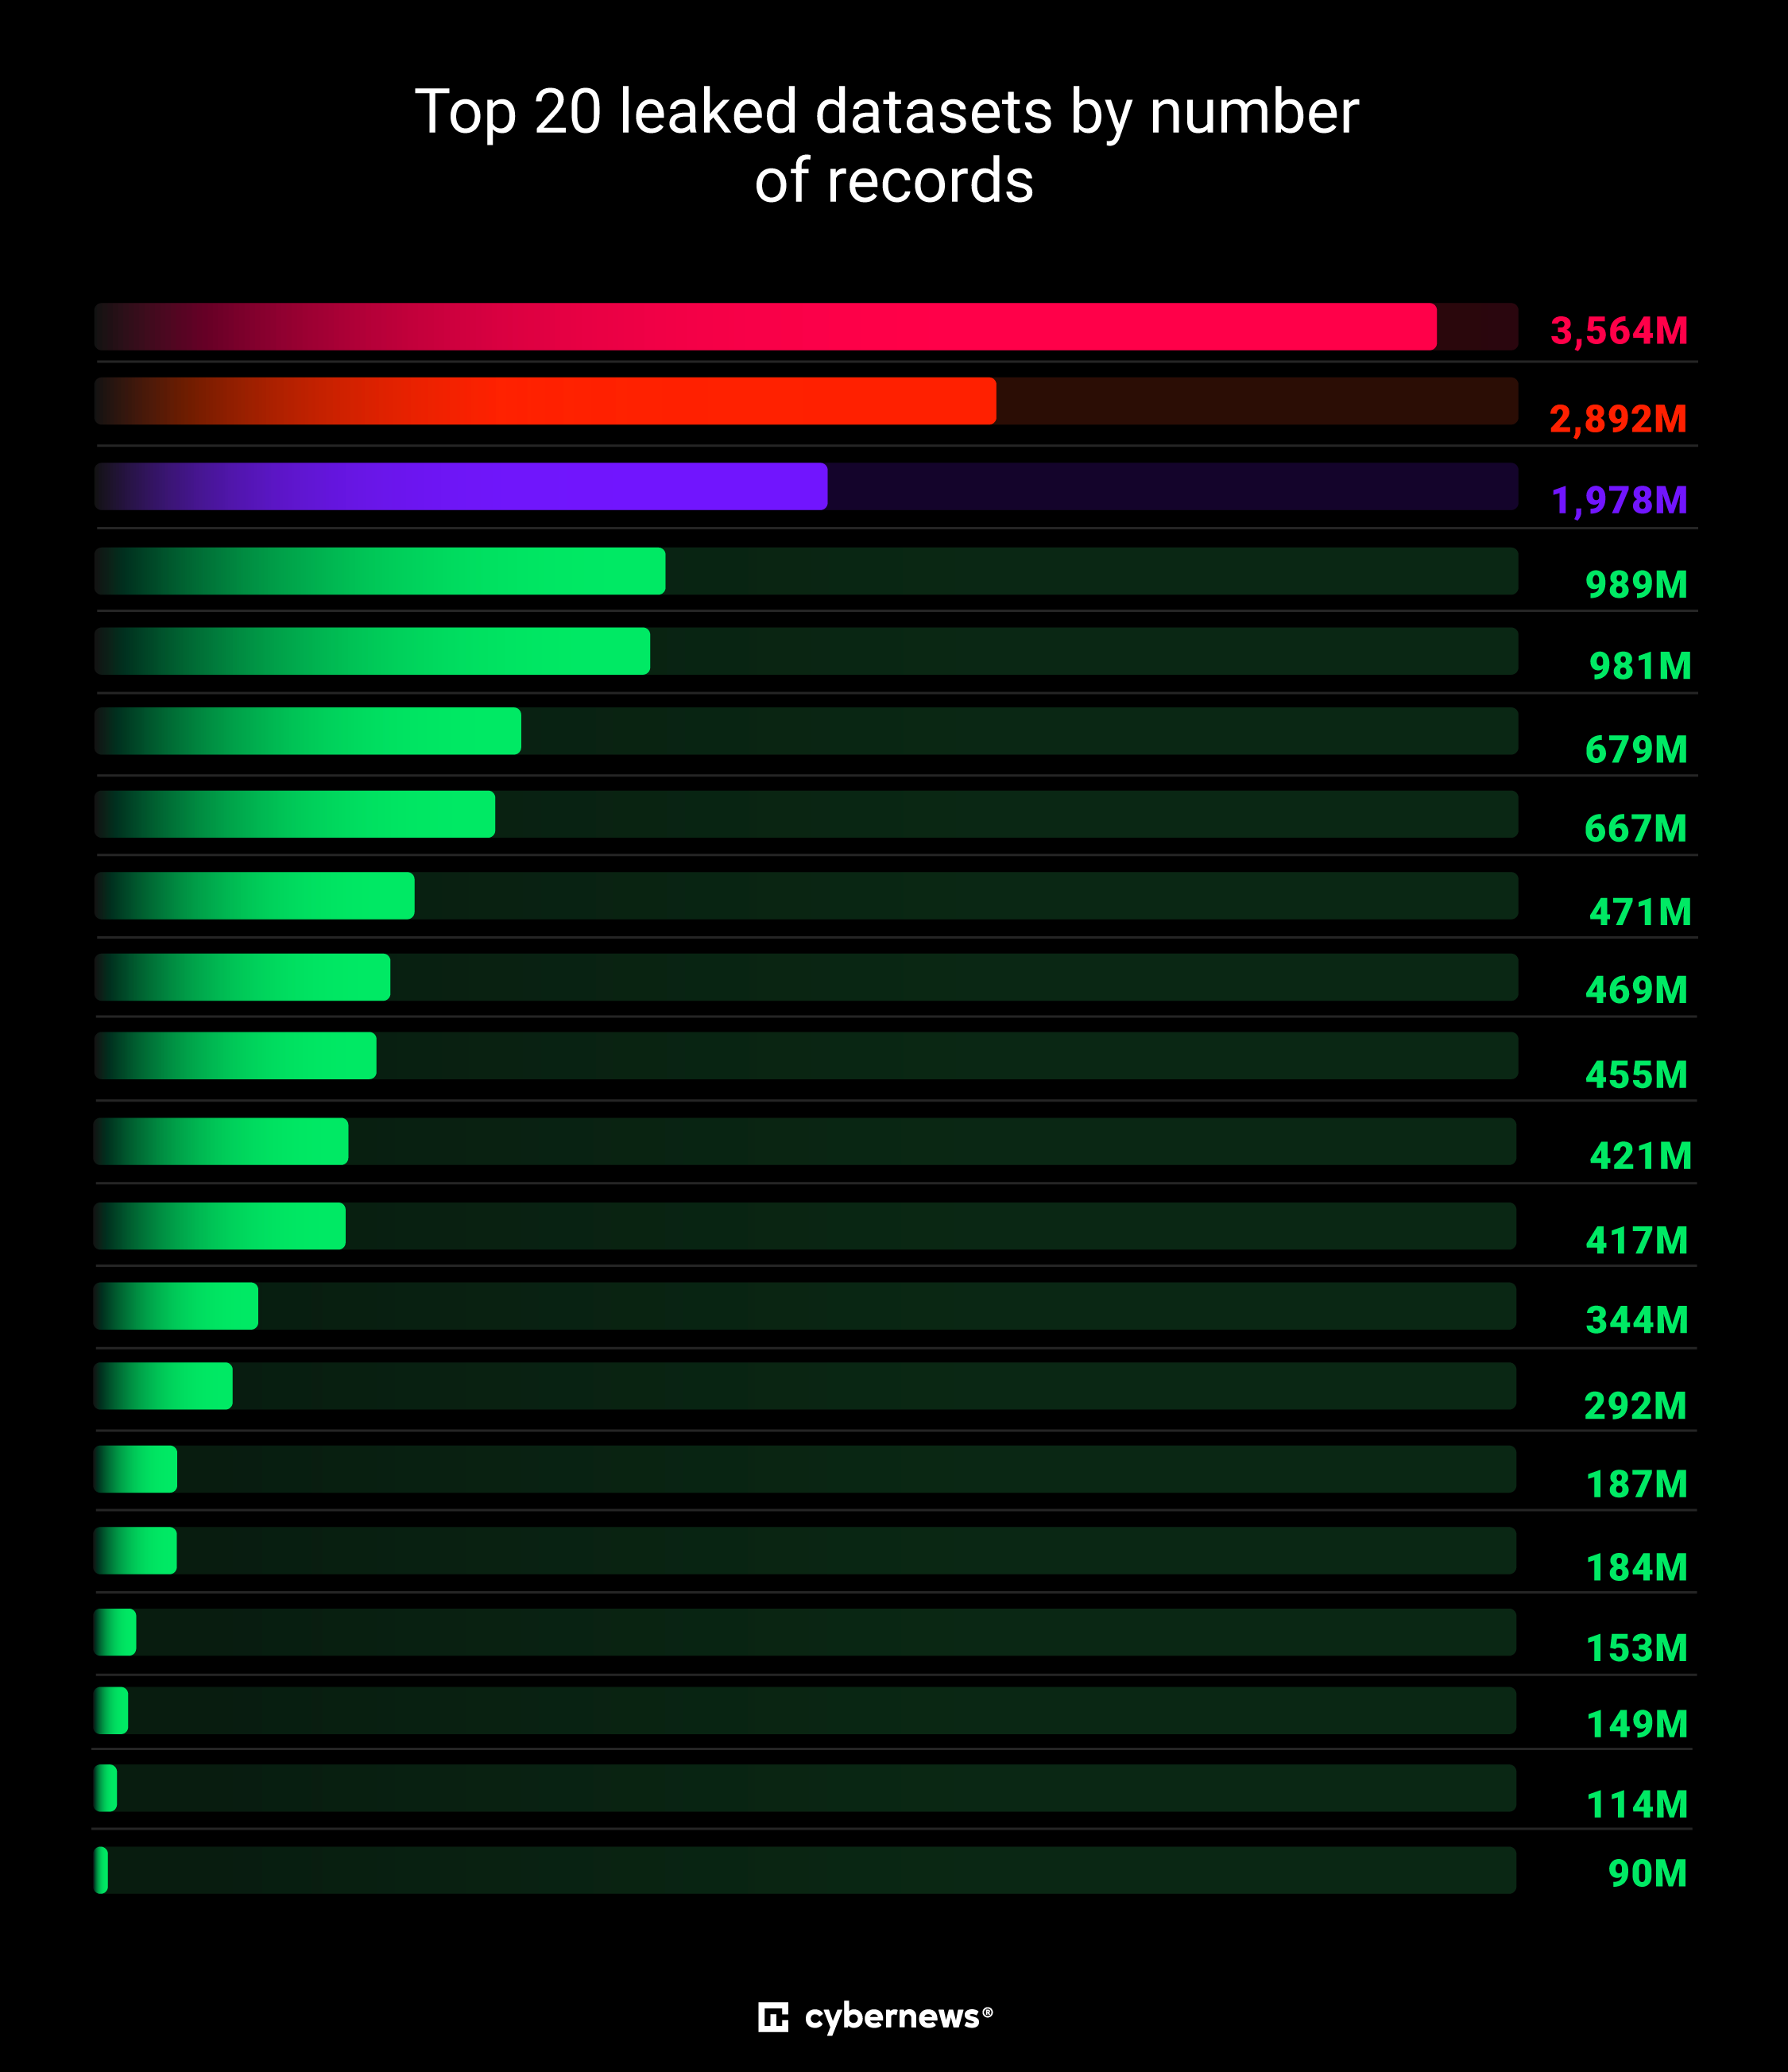
Команда начала мониторинг в начале 2025 года и к июню уже насчитала 30 огромных баз — каждая от десятков миллионов до 3,5 миллиардов записей. И, что особенно тревожно, новые базы продолжают появляться каждые пару недель.

«Это не просто утечка. Это — инструкция по массовому взлому. 16 миллиардов логинов — это беспрецедентный доступ к чужим аккаунтам, инструмент для фишинга, кражи личности и других атак», — говорят исследователи.

Большинство баз были временно доступны через открытые Elasticsearch-серверы или хранилища без пароля. Достаточно времени, чтобы исследователи успели их зафиксировать, но недостаточно, чтобы выяснить, кто ими владеет.

Что внутри этих баз?

По структуре всё довольно просто: ссылка на сайт, логин и пароль. Типичная добыча инфостилеров — вредоносных программ, ворующих данные из браузеров и приложений. Внутри есть всё: учётки от Facebook (признан экстремистским и запрещён в России), Google, Telegram, GitHub, Apple и даже правительственных сервисов. Есть cookies, токены и другие метаданные.

Некоторые базы названы «logins» или «credentials», другие — «Telegram», «Russia» и так далее. Самая крупная, судя по названию, связана с португалоязычными пользователями — в ней более 3,5 млрд записей. Самая «маленькая» — всего 16 миллионов логинов.

И что теперь?

Проблема в том, что эти базы — идеальный инструмент для атак: фишинга, BEC, взломов без MFA и прочего. Даже если у злоумышленника сработает 0,1% — это уже миллионы потенциальных жертв. И поскольку неизвестно, кто владеет утекшими данными, нельзя просто «написать админам» или «подать жалобу».

Что делать?

  • Меняйте пароли и не используйте один и тот же в разных сервисах.
  • Включите двухфакторную аутентификацию везде, где возможно.
  • Проверьте устройства на наличие инфостилеров (вредоносов, крадущих данные).
  • И будьте внимательны к письмам, ссылкам и «техподдержке», которая пишет сама.

Как говорят исследователи, масштаб этой утечки показывает, насколько опасной стала привычка собирать и хранить данные просто «на всякий случай». А для киберпреступников это — золото.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru