


Мошенники подменяют номера техподдержки на официальных сайтах Apple, PayPal

Мошенники подменяют номера техподдержки на официальных сайтах Apple, PayPal

Мошенники подменяют номера техподдержки на официальных сайтах Apple, PayPal

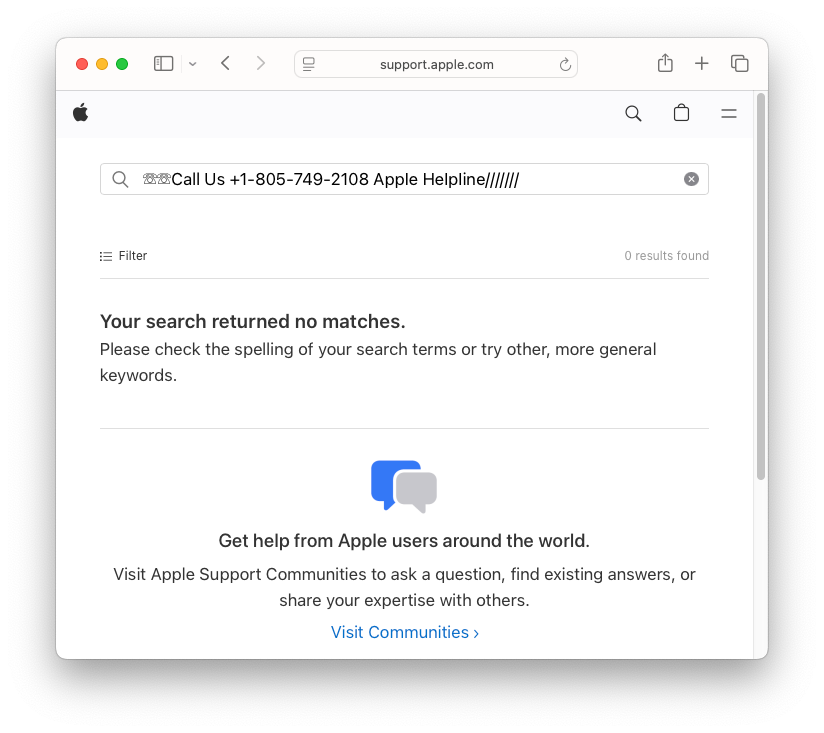
Если вы внимательно проверяете адресную строку перед тем, как кликнуть на сайт Apple, Microsoft, PayPal или Netflix — молодцы, но этого теперь может быть недостаточно. Мошенники придумали хитрый способ внедрять свои фейковые номера поддержки прямо на официальных сайтах. Да-да, вы всё ещё на настоящем сайте, но номер — поддельный.

Об этом рассказали исследователи из Malwarebytes. Как всё работает? Очень просто: злоумышленники покупают рекламу в Google по запросам типа «поддержка Apple» или «служба помощи PayPal». Вроде бы ничего подозрительного — в рекламе указан правильный адрес (например, https://www.apple.com), и ссылка действительно ведёт туда. Но вот дальше начинается магия.

В URL добавляются скрытые параметры, которые браузер передаёт сайту. Эти параметры подсовывают поддельные номера прямо в страницу, которую вы видите. Итог: вы находитесь на настоящем сайте Apple, но вам показывают липовый номер поддержки, по которому вас уже ждут мошенники.


«Если я покажу такую страницу своим родителям — они не поймут, что что-то не так», — говорит аналитик Malwarebytes Жером Сегюра

И правда, выглядит всё довольно убедительно: адрес настоящий, дизайн тоже, а рядом крупный номер с подписью "Позвоните в техподдержку Apple".

И если человек устал, торопится, плохо видит или просто не ожидает подвоха — он вполне может позвонить. А дальше схема стандартная: якобы "специалист" предлагает установить удалённый доступ или просит данные банковской карты. Бывает, что звонки якобы от имени Bank of America или PayPal — цель всё та же: украсть деньги.

К счастью, специалисты Malwarebytes научили своё антивирусное расширение блокировать такие фокусы, а сайт компании уже очищен от уязвимости. Но лучшее средство — не кликать на рекламу в Google вообще. Вместо этого ищите нужные сайты в органической выдаче или вбивайте адрес вручную.

Вывод: если видите номер поддержки на сайте — не спешите звонить. Лучше перепроверьте его через другие источники. Мошенники становятся всё изобретательнее, но внимательность всё ещё работает.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru