


Мошенники подменяют номера техподдержки на официальных сайтах Apple, PayPal

Мошенники подменяют номера техподдержки на официальных сайтах Apple, PayPal

Мошенники подменяют номера техподдержки на официальных сайтах Apple, PayPal

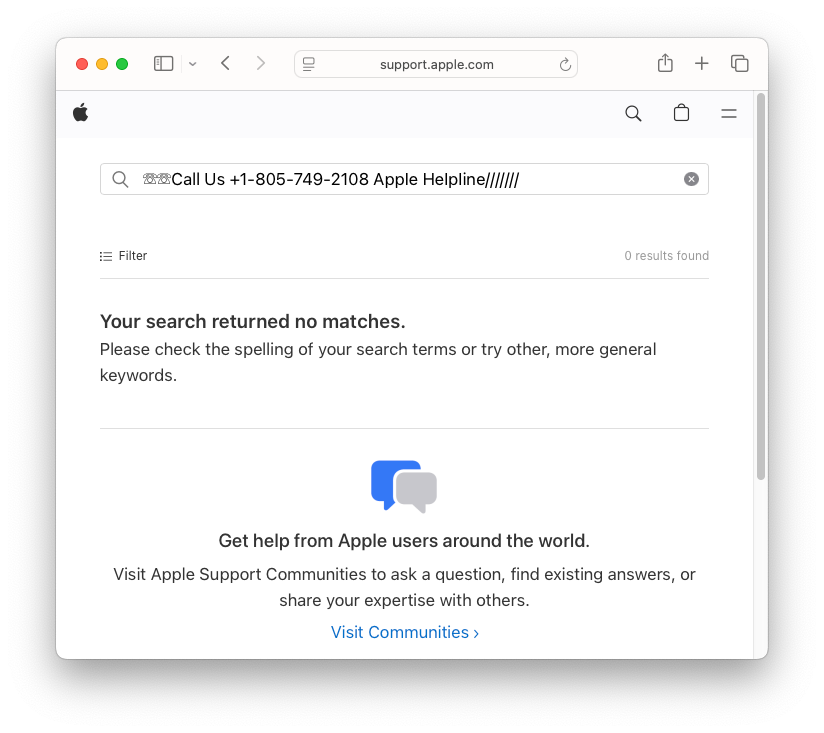
Если вы внимательно проверяете адресную строку перед тем, как кликнуть на сайт Apple, Microsoft, PayPal или Netflix — молодцы, но этого теперь может быть недостаточно. Мошенники придумали хитрый способ внедрять свои фейковые номера поддержки прямо на официальных сайтах. Да-да, вы всё ещё на настоящем сайте, но номер — поддельный.

Об этом рассказали исследователи из Malwarebytes. Как всё работает? Очень просто: злоумышленники покупают рекламу в Google по запросам типа «поддержка Apple» или «служба помощи PayPal». Вроде бы ничего подозрительного — в рекламе указан правильный адрес (например, https://www.apple.com), и ссылка действительно ведёт туда. Но вот дальше начинается магия.

В URL добавляются скрытые параметры, которые браузер передаёт сайту. Эти параметры подсовывают поддельные номера прямо в страницу, которую вы видите. Итог: вы находитесь на настоящем сайте Apple, но вам показывают липовый номер поддержки, по которому вас уже ждут мошенники.


«Если я покажу такую страницу своим родителям — они не поймут, что что-то не так», — говорит аналитик Malwarebytes Жером Сегюра

И правда, выглядит всё довольно убедительно: адрес настоящий, дизайн тоже, а рядом крупный номер с подписью "Позвоните в техподдержку Apple".

И если человек устал, торопится, плохо видит или просто не ожидает подвоха — он вполне может позвонить. А дальше схема стандартная: якобы "специалист" предлагает установить удалённый доступ или просит данные банковской карты. Бывает, что звонки якобы от имени Bank of America или PayPal — цель всё та же: украсть деньги.

К счастью, специалисты Malwarebytes научили своё антивирусное расширение блокировать такие фокусы, а сайт компании уже очищен от уязвимости. Но лучшее средство — не кликать на рекламу в Google вообще. Вместо этого ищите нужные сайты в органической выдаче или вбивайте адрес вручную.

Вывод: если видите номер поддержки на сайте — не спешите звонить. Лучше перепроверьте его через другие источники. Мошенники становятся всё изобретательнее, но внимательность всё ещё работает.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru