


Уязвимость в ASUS Armoury Crate позволяет повысить Windows-права до SYSTEM

Уязвимость в ASUS Armoury Crate позволяет повысить Windows-права до SYSTEM

Уязвимость в ASUS Armoury Crate позволяет повысить Windows-права до SYSTEM

Эксперт Cisco Talos выявил в Armoury Crate разработки ASUS уязвимость обхода авторизации, грозящую полной компрометацией Windows. Пользователям рекомендуется обновить софт до последней доступной версии.

Уязвимость CVE-2025-3464 возникла из-за возможности ошибки «состояние гонки» вида Time-of-Check Time-of-Use (TOCTOU). Степень опасности автор находки оценил в 8,8 балла CVSS, ASUS — в 8,4 балла.

Виновником появления проблемы является реализованный в Armoury Crate механизм ограничения доступа к AsIO3.sys — драйверу ядра, который приложение использует для централизованного управления игровыми продуктами ROG.

Проверка привилегий процессов при обращении осуществляется по вшитому хешу SHA-256 файла AsusCertService.exe и по белому списку PID. Исследователь обнаружил, что подобную авторизацию можно обойти с помощью жесткой ссылки.

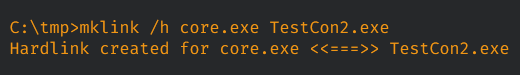
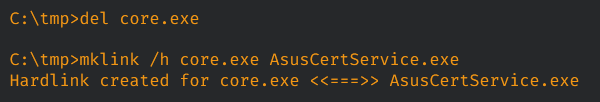
Для проверки концепции эксплойта в Cisco Talos создали и внедрили в систему кастомное приложение (TestCon2.exe), запустили его, а затем приостановили и изменили ссылку таким образом, чтобы она указывала на AsusCertService.exe.


В результате, когда TestCon2.exe возобновил работу, введенный в заблуждение охранник выдал искомое разрешение, открывающее доступ к физической памяти, портам ввода-вывода, модельно-зависимым регистрам процессора (MSR).

Уязвимость CVE-2025-3464 была обнаружена в Armoury Crate 5.9.13.0. В бюллетене ASUS от 16 июня отмечено, что ей подвержены все версии софта с 5.9.9.0 по 6.1.18.0 включительно.

Данных об использовании этой лазейки в атаках пока нет. Установить последнее обновление Armoury Crate можно через настройки приложения (Настройки > Центр обновлений > Проверить наличие обновлений > Обновить).

Ошибки драйвера ядра Windows, позволяющие повысить привилегии, пользуются популярностью у киберкриминала. Для защиты своих ОС от подобных эксплойтов Microsoft реализовала специальный механизм блокировки — WDAC, который проверяет загружаемые драйверы по списку известных уязвимостей.

Подпишитесь на новости

Штрафы за рекламу в Telegram могут отложить, но подтверждения пока нет

Рекламодателям в Telegram, возможно, не придётся встречать 2027 год под угрозой новых штрафов за сам факт размещения. По данным СМИ, власти не планируют запускать наказания сразу после окончания объявленного переходного периода. Но выдыхать пока рано, так как официального подтверждения нет.

О возможной отсрочке сообщило издание «Пост-» со ссылкой на информированные источники.

По их данным, в правительстве пока нет чёткого решения о практическом применении запрета, а правоохранительные органы больше не настаивают на жёстких мерах. Если ситуация не изменится, условия работы рекламодателей и владельцев каналов останутся прежними.

Напомним, весной ФАС заявила, что реклама в Telegram подпадает под запрет размещений на ресурсах с ограниченным доступом. Затем ведомство объявило переходный период до конца 2026 года, в течение которого ответственность за такие размещения в Telegram и YouTube применять не будут.

Источники «Пост-» связывают возможную отсрочку давления на Telegram с проблемами вокруг МАКС, включая его доступность на устройствах Apple.

RSS: Новости на портале Anti-Malware.ru