


Уязвимость в ASUS Armoury Crate позволяет повысить Windows-права до SYSTEM

Уязвимость в ASUS Armoury Crate позволяет повысить Windows-права до SYSTEM

Уязвимость в ASUS Armoury Crate позволяет повысить Windows-права до SYSTEM

Эксперт Cisco Talos выявил в Armoury Crate разработки ASUS уязвимость обхода авторизации, грозящую полной компрометацией Windows. Пользователям рекомендуется обновить софт до последней доступной версии.

Уязвимость CVE-2025-3464 возникла из-за возможности ошибки «состояние гонки» вида Time-of-Check Time-of-Use (TOCTOU). Степень опасности автор находки оценил в 8,8 балла CVSS, ASUS — в 8,4 балла.

Виновником появления проблемы является реализованный в Armoury Crate механизм ограничения доступа к AsIO3.sys — драйверу ядра, который приложение использует для централизованного управления игровыми продуктами ROG.

Проверка привилегий процессов при обращении осуществляется по вшитому хешу SHA-256 файла AsusCertService.exe и по белому списку PID. Исследователь обнаружил, что подобную авторизацию можно обойти с помощью жесткой ссылки.

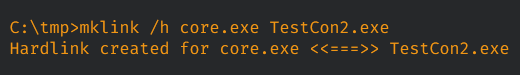
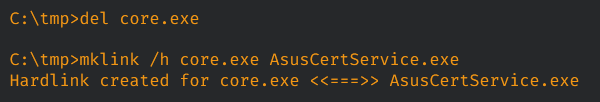
Для проверки концепции эксплойта в Cisco Talos создали и внедрили в систему кастомное приложение (TestCon2.exe), запустили его, а затем приостановили и изменили ссылку таким образом, чтобы она указывала на AsusCertService.exe.


В результате, когда TestCon2.exe возобновил работу, введенный в заблуждение охранник выдал искомое разрешение, открывающее доступ к физической памяти, портам ввода-вывода, модельно-зависимым регистрам процессора (MSR).

Уязвимость CVE-2025-3464 была обнаружена в Armoury Crate 5.9.13.0. В бюллетене ASUS от 16 июня отмечено, что ей подвержены все версии софта с 5.9.9.0 по 6.1.18.0 включительно.

Данных об использовании этой лазейки в атаках пока нет. Установить последнее обновление Armoury Crate можно через настройки приложения (Настройки > Центр обновлений > Проверить наличие обновлений > Обновить).

Ошибки драйвера ядра Windows, позволяющие повысить привилегии, пользуются популярностью у киберкриминала. Для защиты своих ОС от подобных эксплойтов Microsoft реализовала специальный механизм блокировки — WDAC, который проверяет загружаемые драйверы по списку известных уязвимостей.

Подпишитесь на новости

Немкин: внесение Apple и Microsoft в реестр ОРИ не означает запрета

Запись в реестре Роскомнадзора не превращает iPhone в кирпич и не выключает Windows. Депутат Госдумы Антон Немкин заявил, что включение Apple и Microsoft в реестр организаторов распространения информации (ОРИ) не означает автоматического запрета их продукции в России. Но освобождения от требований закона компаниям тоже не обещают.

Свою позицию Немкин изложил в телеграм-канале: правила должны быть едиными для российских и иностранных участников цифрового рынка.

По словам депутата, речь идёт об обязанностях по хранению информации и её предоставлению уполномоченным органам в предусмотренных законом случаях. Масштаб бизнеса и страна регистрации от этих требований не освобождают. Немкин также призвал не подменять реальные последствия громкими заголовками.

Apple и Microsoft появились в реестре 2 октября 2026 года. Google включён в него с конкретным сервисом — Google Meet — ещё 26 января.

Статус ОРИ предусматривает хранение в России сведений о пользователях и фактах обмена сообщениями в течение трёх лет, а содержания сообщений — до шести месяцев. Эти данные должны предоставляться уполномоченным органам в установленных законом случаях.

Само внесение в список не доказывает, что корпорации будут передавать переписки российских пользователей государству. Но и гарантией от будущих ограничений заявление депутата не служит, за неисполнение требований предусмотрены отдельные меры реагирования.

RSS: Новости на портале Anti-Malware.ru