


Уязвимость в ASUS Armoury Crate позволяет повысить Windows-права до SYSTEM

Уязвимость в ASUS Armoury Crate позволяет повысить Windows-права до SYSTEM

Уязвимость в ASUS Armoury Crate позволяет повысить Windows-права до SYSTEM

Эксперт Cisco Talos выявил в Armoury Crate разработки ASUS уязвимость обхода авторизации, грозящую полной компрометацией Windows. Пользователям рекомендуется обновить софт до последней доступной версии.

Уязвимость CVE-2025-3464 возникла из-за возможности ошибки «состояние гонки» вида Time-of-Check Time-of-Use (TOCTOU). Степень опасности автор находки оценил в 8,8 балла CVSS, ASUS — в 8,4 балла.

Виновником появления проблемы является реализованный в Armoury Crate механизм ограничения доступа к AsIO3.sys — драйверу ядра, который приложение использует для централизованного управления игровыми продуктами ROG.

Проверка привилегий процессов при обращении осуществляется по вшитому хешу SHA-256 файла AsusCertService.exe и по белому списку PID. Исследователь обнаружил, что подобную авторизацию можно обойти с помощью жесткой ссылки.

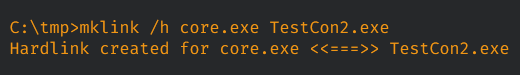
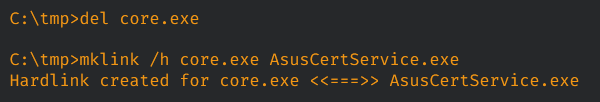
Для проверки концепции эксплойта в Cisco Talos создали и внедрили в систему кастомное приложение (TestCon2.exe), запустили его, а затем приостановили и изменили ссылку таким образом, чтобы она указывала на AsusCertService.exe.


В результате, когда TestCon2.exe возобновил работу, введенный в заблуждение охранник выдал искомое разрешение, открывающее доступ к физической памяти, портам ввода-вывода, модельно-зависимым регистрам процессора (MSR).

Уязвимость CVE-2025-3464 была обнаружена в Armoury Crate 5.9.13.0. В бюллетене ASUS от 16 июня отмечено, что ей подвержены все версии софта с 5.9.9.0 по 6.1.18.0 включительно.

Данных об использовании этой лазейки в атаках пока нет. Установить последнее обновление Armoury Crate можно через настройки приложения (Настройки > Центр обновлений > Проверить наличие обновлений > Обновить).

Ошибки драйвера ядра Windows, позволяющие повысить привилегии, пользуются популярностью у киберкриминала. Для защиты своих ОС от подобных эксплойтов Microsoft реализовала специальный механизм блокировки — WDAC, который проверяет загружаемые драйверы по списку известных уязвимостей.

Подпишитесь на новости

За утечки данных в России назначили 2,2 млн рублей штрафов за полгода

Утечки персональных данных стали обходиться российским компаниям дороже: за январь — июнь 2026 года исследователи насчитали 13 штрафов на 2,195 млн рублей. Это примерно в 1,6 раза больше, чем за весь 2025 год — 1,385 млн рублей.

Такие данные приводит экспертно-аналитический центр InfoWatch в исследовании штрафов за утечки в России и мире.

Всего за первое полугодие аналитики зарегистрировали 115 штрафов по миру. Российские 13 — это около 11% от их числа. Примерно четверть российских штрафов пришлась на нарушения по вине персонала.


Чаще всего в российской выборке штрафовали организации из сфер ИТ и информационной безопасности, промышленности и торговли.

По оценке InfoWatch, новая практика наказаний ещё набирает ход. На момент публикации исследования 27 августа оборотные штрафы за утечки, по данным аналитиков, не применялись. Более массового применения новых правил они ожидают с 2027 года.

RSS: Новости на портале Anti-Malware.ru