


В iOS 26 и macOS Tahoe расширят автозаполнение 2FA-кодов на сторонний софт

В iOS 26 и macOS Tahoe расширят автозаполнение 2FA-кодов на сторонний софт

В iOS 26 и macOS Tahoe расширят автозаполнение 2FA-кодов на сторонний софт

Apple обновляет свои ОС каждый год, и часто добавляет что-то полезное. Но есть фишки, без которых потом уже сложно жить — например, автозаполнение одноразовых кодов из СМС или писем при двухфакторной аутентификации. И в этом году эта функция станет ещё удобнее.

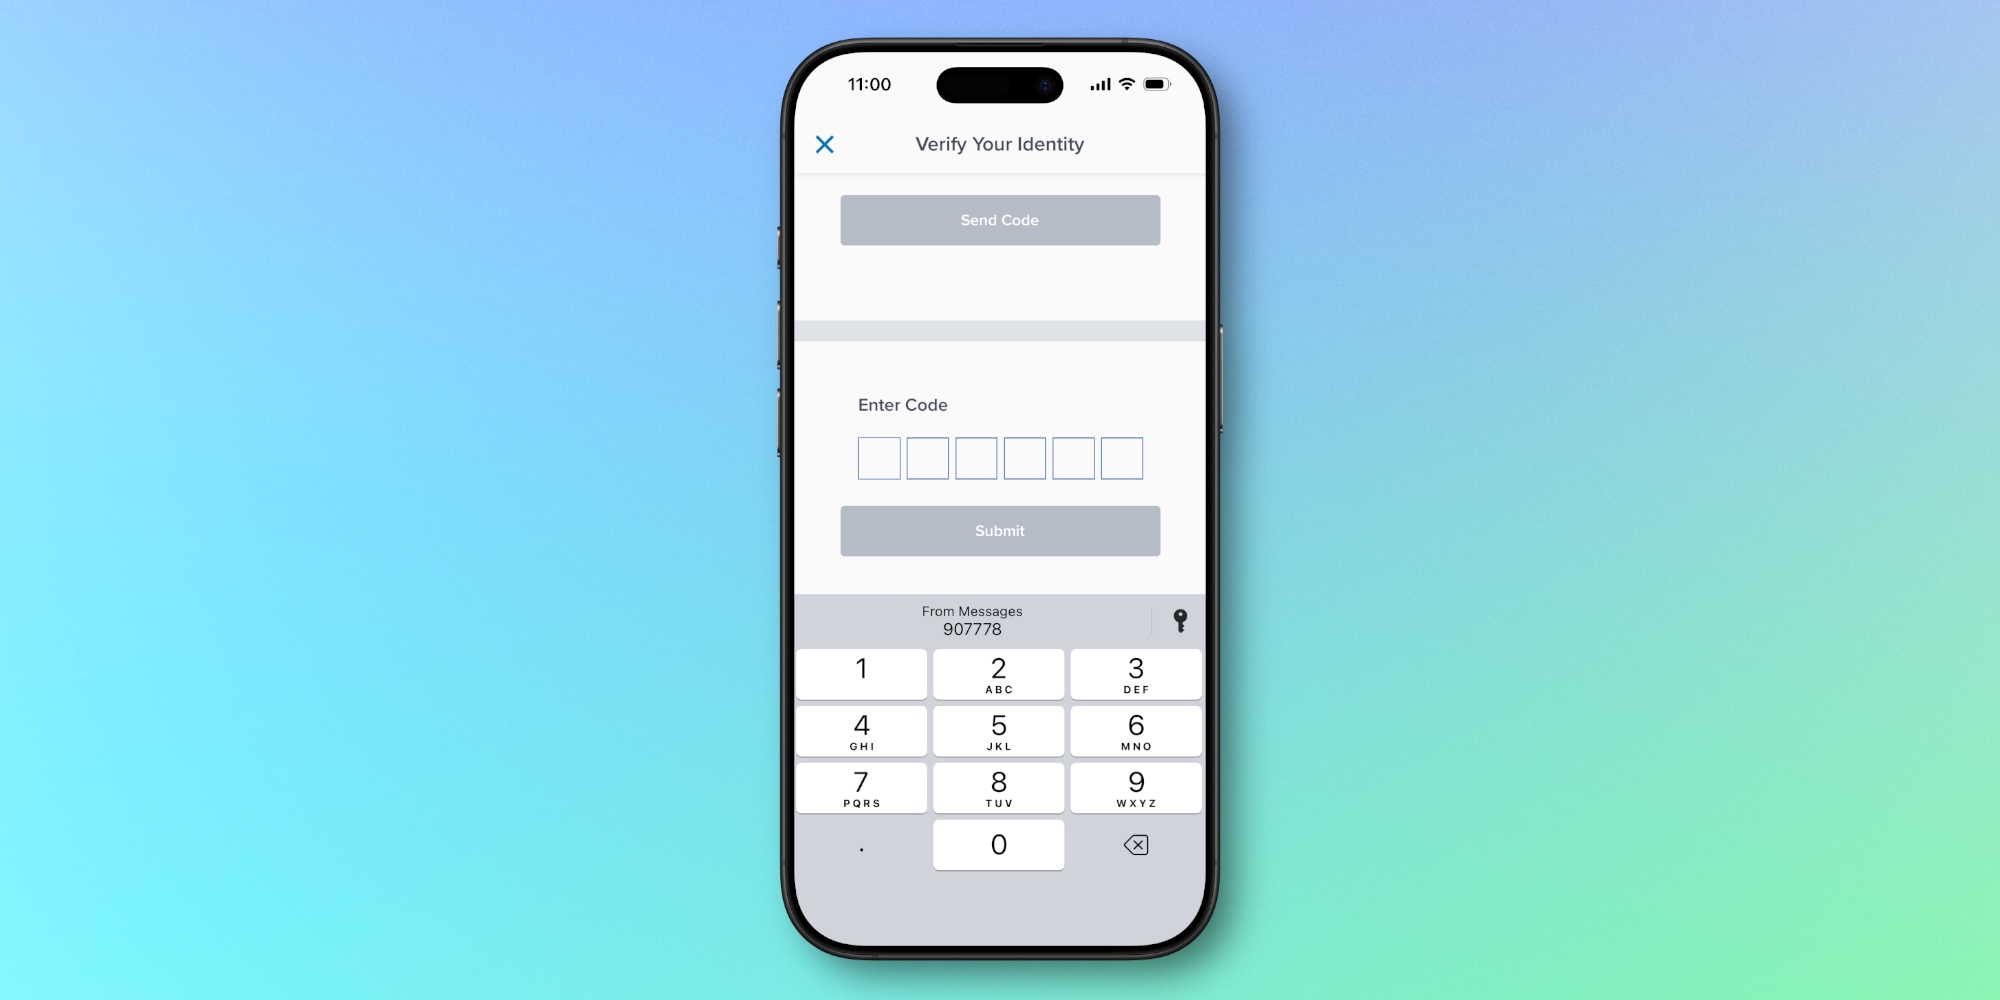
С выходом iOS 26 и macOS Tahoe осенью 2025 года Apple наконец расширит поддержку автозаполнения на сторонние приложения. То есть теперь не только встроенные «Сообщения» и «Почта» смогут подхватывать коды, но и:

  • Сторонние мессенджеры на iPhone — коды из СМС будут распознаваться и в них.
  • Почтовые клиенты, вроде Gmail, тоже получат доступ к автозаполнению.
  • В macOS автозаполнение наконец будет работать в сторонних браузерах — например, в Chrome и Firefox.

Источник: 9to5mac


До этого момента macOS-устройства могли автозаполнять только коды из сообщений, которые передавались с iPhone через Text Message Forwarding, и только в Safari. Теперь всё станет куда универсальнее.

Автозаполнение 2FA-кодов — уже очень полезная функция, особенно когда каждый второй сайт требует подтверждения по СМС или почте. А для тех, кто давно работает в Chrome или Firefox, новость о том, что macOS Tahoe позволит использовать автозаполнение не только в Safari, наверняка окажется самой приятной.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru