


Крупнейший провайдер Сибири подвергся мощной атаке

Крупнейший провайдер Сибири подвергся мощной атаке

Крупнейший провайдер Сибири подвергся мощной атаке

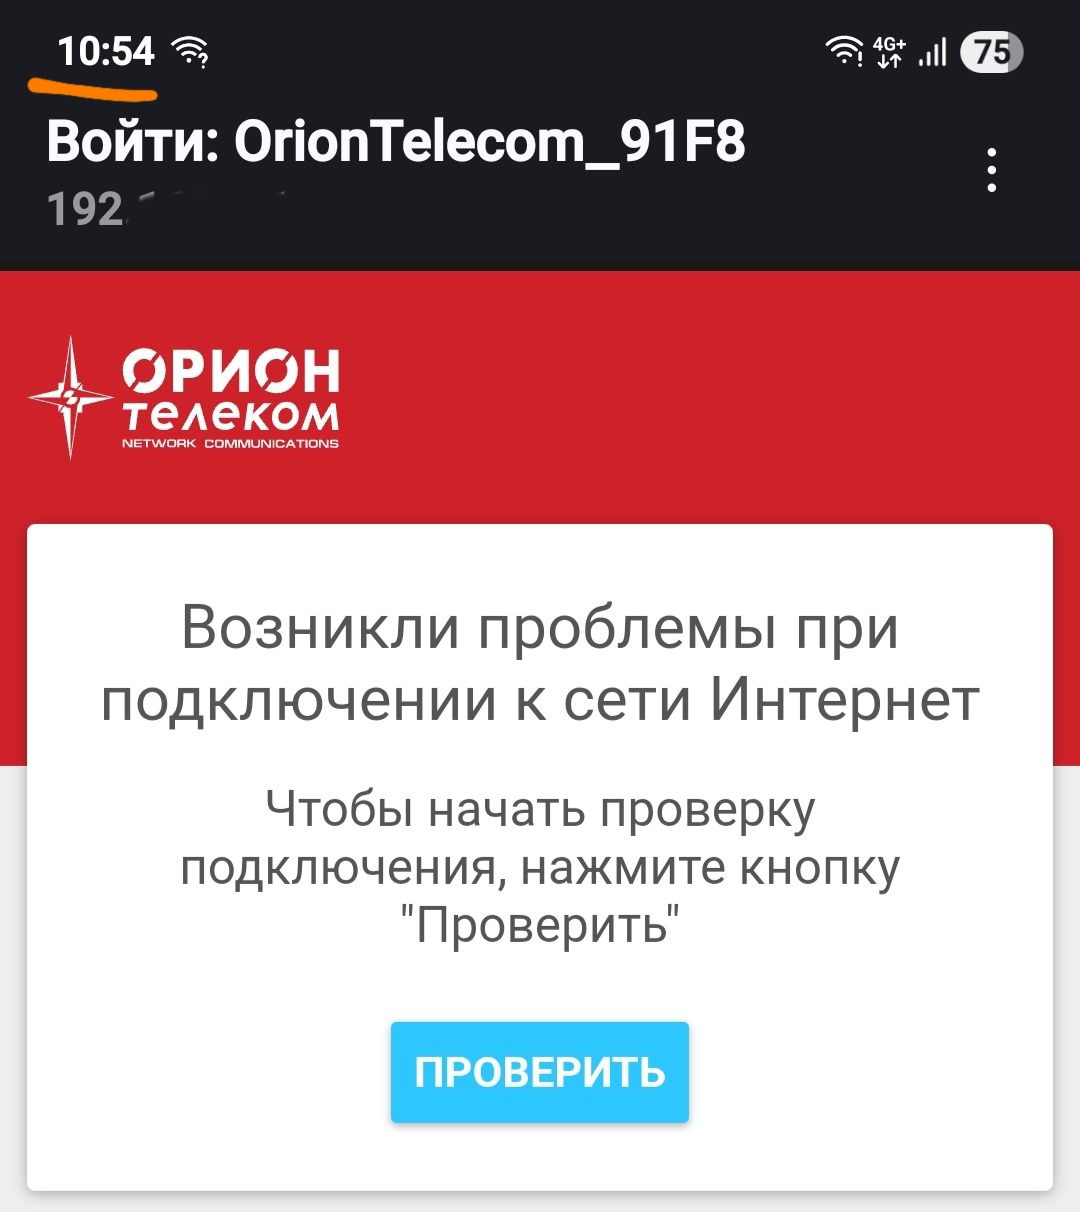
Провайдер интернета, телефонии и телевидения «Орион телеком», работающий в четырёх регионах, 12 июня подвергся масштабной атаке. Полностью восстановить работу компании до сих пор не удалось.

Согласно официальному заявлению компании, атака началась в ночь на 12 июня и затронула все филиалы «Орион телеком» в Красноярском крае, Хакасии, Иркутской и Кемеровской областях.

«Сегодня ночью сетевая и серверная инфраструктура компании "Орион телеком" подверглась мощной DDoS-атаке — это одна из форм кибератак, при которой злоумышленники перегружают системы оператора огромным числом запросов, нарушая работу сервисов», — говорилось в первом сообщении компании.

Компания сообщила, что занимается фильтрацией вредоносного трафика, настройкой фильтров и увеличением системных ресурсов. Планировалось восстановить работу сервисов до конца дня 12 июня.

Однако к 13 июня доступ в интернет был частично восстановлен только в Красноярске, Канске и Зеленогорске. Телевидение заработало в Красноярске, Абакане, Канске, Новокузнецке и Братске. Как отмечали местные СМИ, приоритетное восстановление телевидения вызвало недовольство некоторых пользователей. В «Орион телеком» объяснили это тем, что над различными сервисами работают разные технические группы.

Кроме того, 13 июня ответственность за атаку взяла на себя проукраинская группировка Bo Team. В подтверждение своих слов хактивисты опубликовали многочисленные скриншоты, якобы содержащие внутреннюю информацию компании, включая доступ к физическим и виртуальным серверам с привилегированными правами. Эта группировка ранее уже проводила разрушительные атаки, в том числе на ГАС «Правосудие» в 2024 году.

Bo Team также заявила о получении доступа к обширной клиентской базе данных. Однако «Орион телеком» опроверг информацию об утечке: «Фактов утечки персональных данных не зафиксировано. Мы уведомили Роскомнадзор и соответствующие органы об обнаружении и ликвидации последствий компьютерных атак на информационные ресурсы компании».

По состоянию на 16 июня, как сообщают местные СМИ, работа «Орион телеком» всё ещё не восстановлена в полном объёме. При этом у некоторых абонентов, у которых интернет заработал 13 июня, снова возникли перебои. Похожие жалобы поступали от жителей Красноярска, Абакана, Иркутска и других населённых пунктов.

Подпишитесь на новости

Ростелеком планирует подземные ЦОДы для защиты от внешних угроз

Серверы предлагают защищать не только резервными копиями, но и толщей грунта. «Ростелеком» работает над созданием подземных дата-центров и, по данным источников, обсуждает такой проект с «Норникелем». Причина — необходимость учитывать более серьёзные внешние угрозы.

О планах рассказали «Ведомости» со ссылкой на топ-менеджера оператора и собеседников, знакомых с переговорами.

Подземное размещение — третий уровень предлагаемой защиты. Первый предполагает резервную площадку с копиями данных, второй — распределение мощностей и сервисов между географически разнесёнными объектами. То есть просто закопать серверную и выдохнуть не получится.

Партнёрство с «Норникелем» может быть интересно и с энергетической стороны: у компании есть собственная генерация и свободные мощности, отмечают эксперты.

За дополнительную защищённость придётся доплатить. По оценке iKS-Consulting, заглублённый ЦОД может оказаться на 30-40% дороже сопоставимого наземного.

Потребуются гидроизоляция, вентиляция, газоконтроль, специальные системы пожаротушения и эвакуации, а также доставка оборудования под землю.

Конкретные сроки, площадки и параметры проекта с «Норникелем» в исходном материале не названы.

RSS: Новости на портале Anti-Malware.ru