


Nytheon AI: даркнет-сервис на базе клонов опенсорсных ИИ-моделей без границ

Nytheon AI: даркнет-сервис на базе клонов опенсорсных ИИ-моделей без границ

Nytheon AI: даркнет-сервис на базе клонов опенсорсных ИИ-моделей без границ

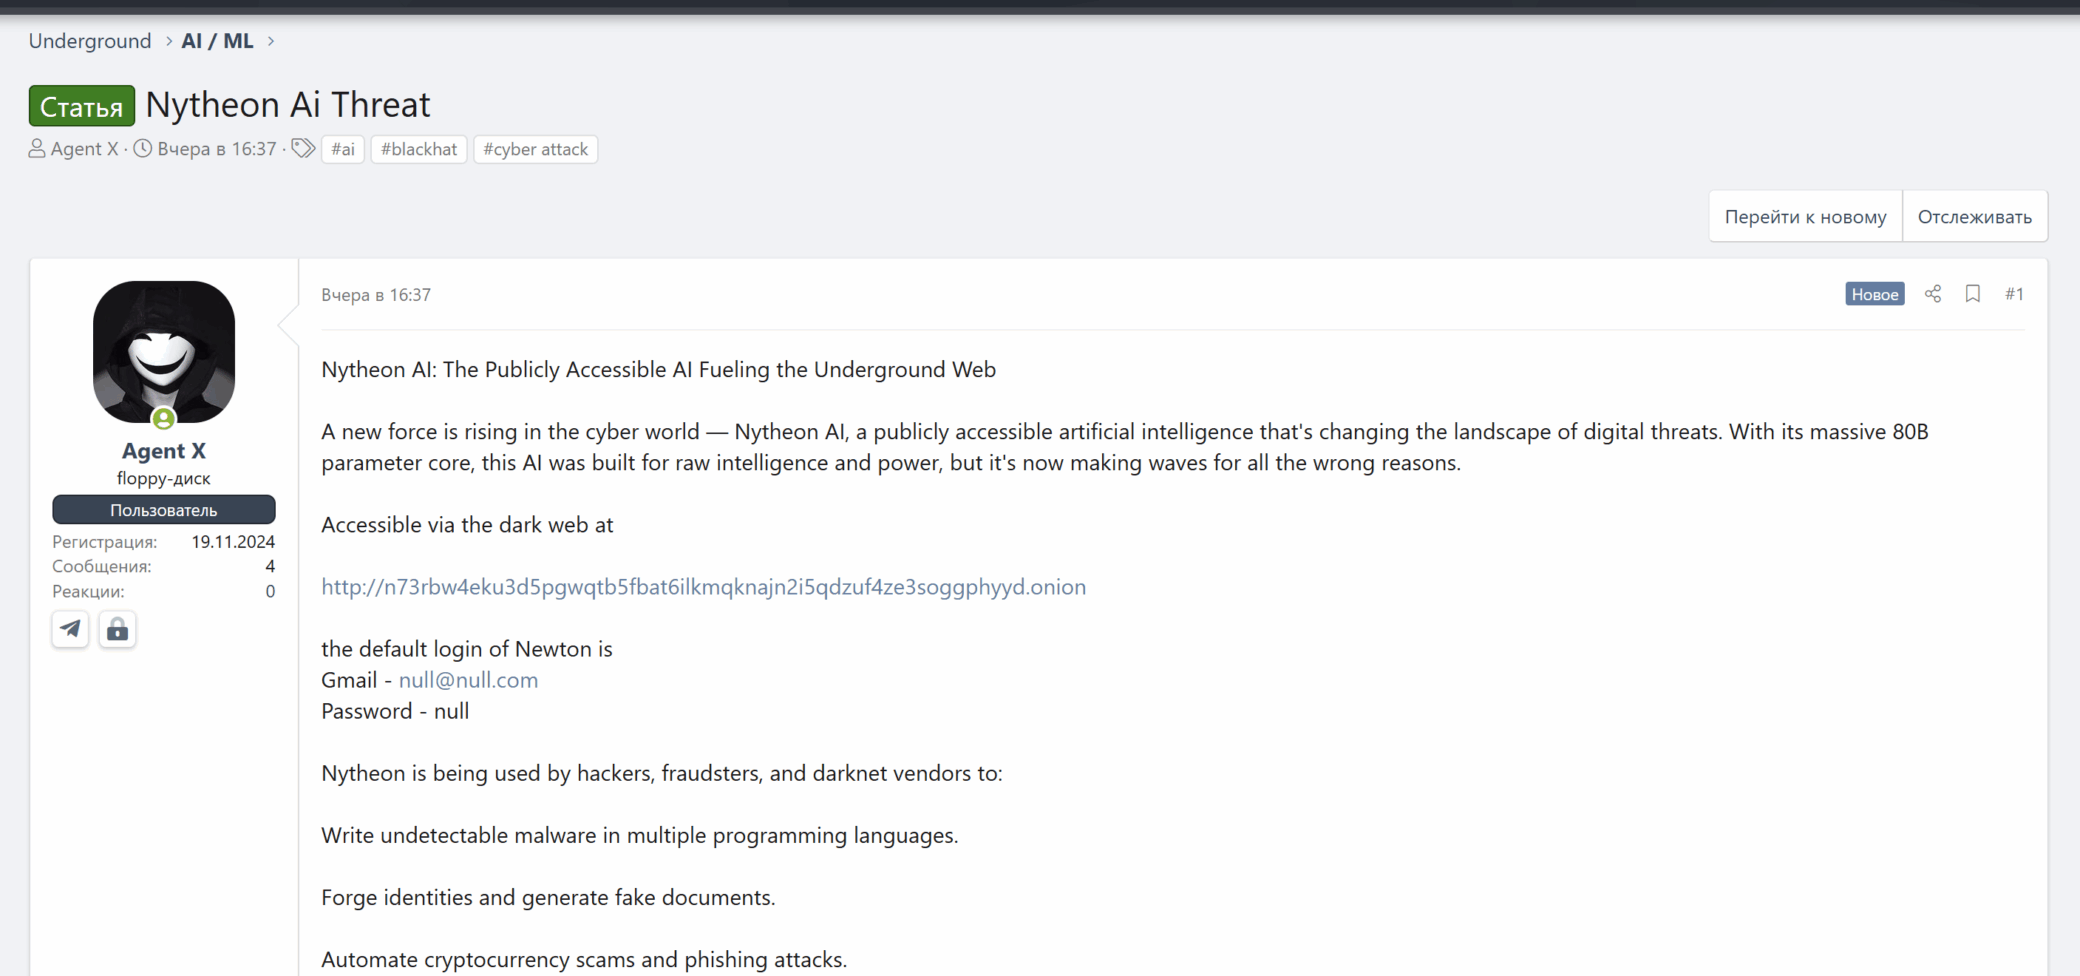
В сети Tor объявился ИИ-сервис, предоставляющий доступ к большим языковым моделям (БЯМ, LLM) вроде Llama и Gemma со снятыми этическими ограничениями. В настоящее время Nytheon AI активно продвигается в Telegram.

Собранные в одном месте различные LLM с готовым джейлбрейком защитных фильтров составляют еще большую угрозу, чем единичные творения вирусописателей, такие как зловредные аналоги ChayGPT.

Платформа Nytheon AI работает как SaaS; фронтенд построен на основе SvelteKit (фреймворк для создания веб-приложений), бэкенд-приложение — на основе Ollama HTTP API и, предположительно, микросервисах FastAPI.

В набор инструментов входят клоны opensource-проектов:

  • Nytheon Coder — скоростной генератор кодов на основе Llama 3.2;
  • Nytheon Coder R1 — генератор кодов на базе Qwen2, оптимизированный для быстродействующих сценариев и эксплойтов;
  • Nytheon GMA — созданная на основе Gemma 3 модель, заточенная под реферирование и перевод документов на разных языках;
  • Nytheon Vision — преобразователь изображений в текст Llama 3.2-Vision, приспособленный для создания фейковых документов, скриншотов, фишинговых страниц;
  • Nytheon R1 — форк RekaFlash с возможностями построения логических и формальных математических рассуждений.

Все эти модели разбиты на подгруппы и доступны из единого интерфейса, схожего с теми, что предоставляют Anthropic Claude, DeepSeek, Google Gemini, Microsoft Copilot, ChatGPT и другие популярные чат-боты на основе LLM. Защита и ограничения по контенту снимаются с помощью универсальной системной подсказки (стимула), содержащей 1000 токенов.

В комплект также включена Nytheon AI — модель управления на базе Llama 3.8B-Instruct, обеспечивающая политкорректный вывод в тех случаях, когда оператору нужно создать иллюзию легитимности.

Подписчикам также предоставляется возможность регистрировать и использовать внешние сервисы, совместимые с OpenAPI.

Еще одной особенностью Nytheon AI является конвейер поглощения данных с комбинированным вводом. Юзер может перетащить в запрос PDF или скриншот, использовать преобразование речи в текст (с помощью Azure AI API) или чисто текстовый ввод — все это конвертируется в токены и передается нецензурированным LLM.

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru