


Nytheon AI: даркнет-сервис на базе клонов опенсорсных ИИ-моделей без границ

Nytheon AI: даркнет-сервис на базе клонов опенсорсных ИИ-моделей без границ

Nytheon AI: даркнет-сервис на базе клонов опенсорсных ИИ-моделей без границ

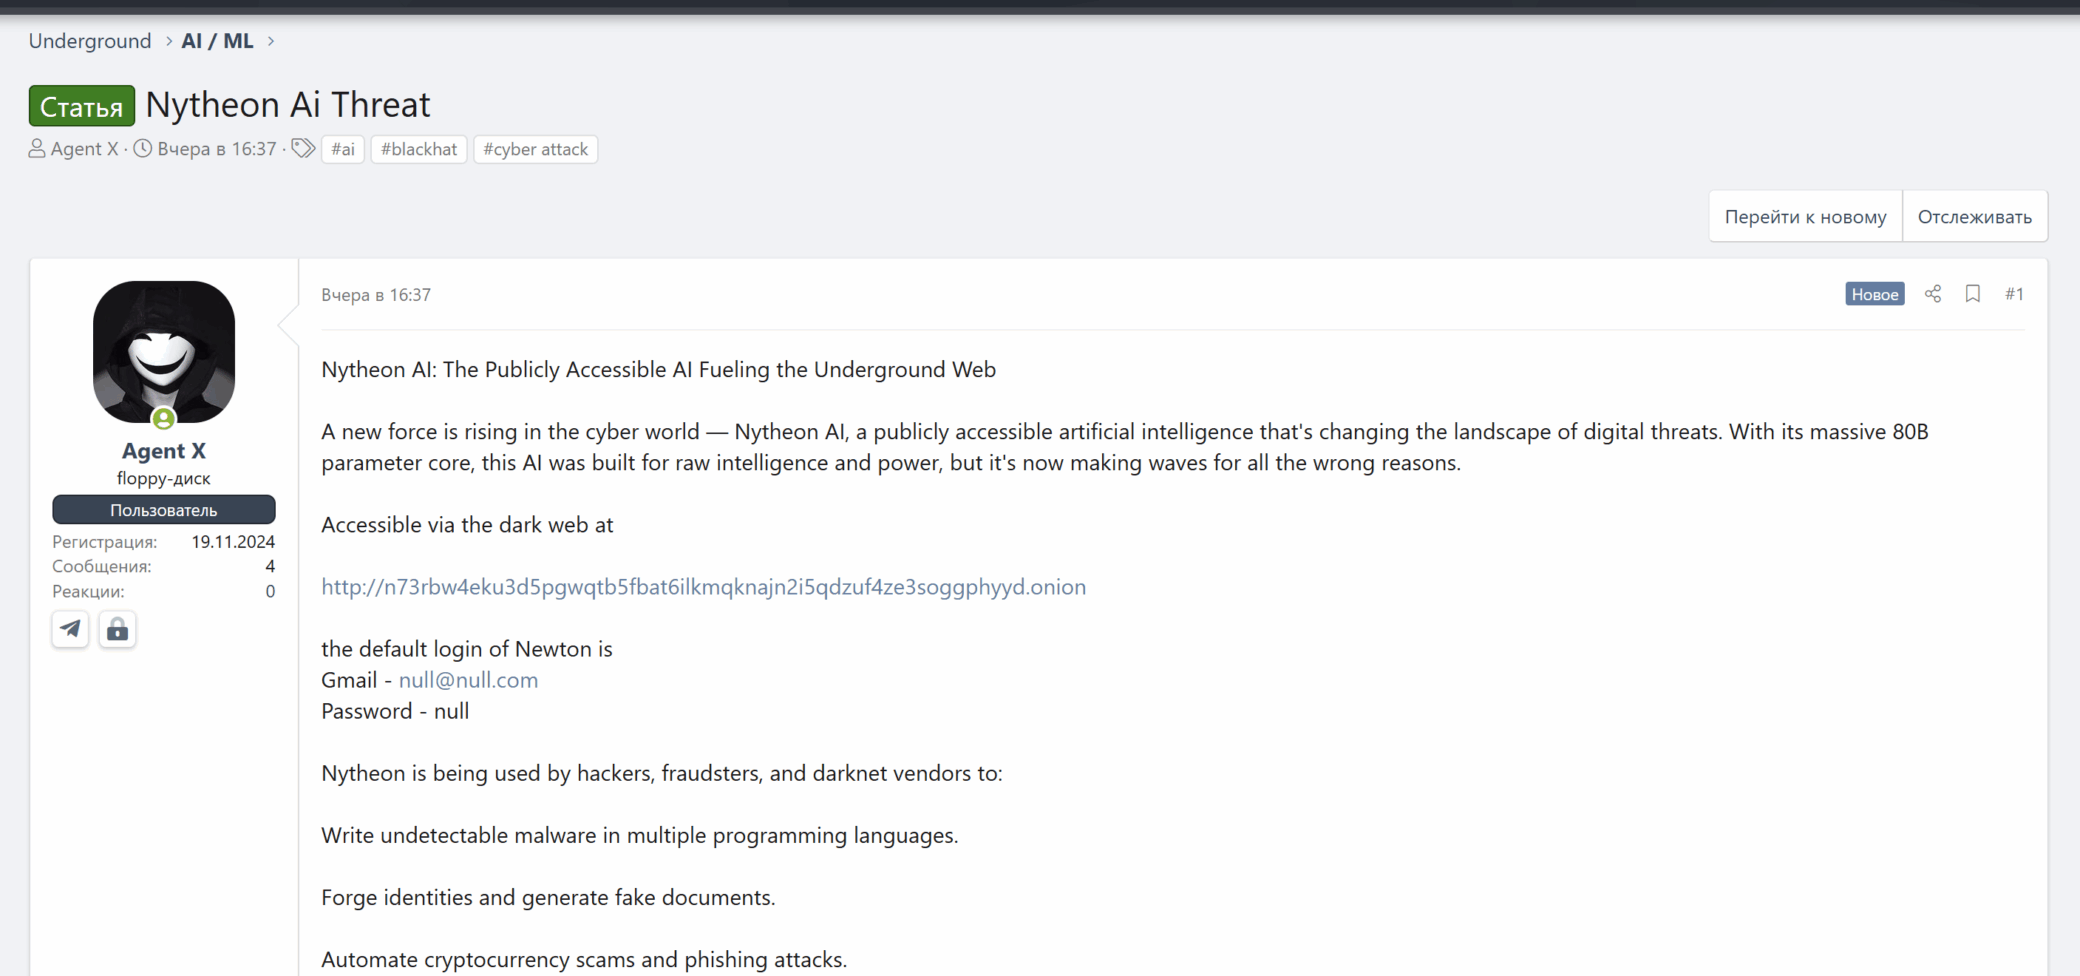
В сети Tor объявился ИИ-сервис, предоставляющий доступ к большим языковым моделям (БЯМ, LLM) вроде Llama и Gemma со снятыми этическими ограничениями. В настоящее время Nytheon AI активно продвигается в Telegram.

Собранные в одном месте различные LLM с готовым джейлбрейком защитных фильтров составляют еще большую угрозу, чем единичные творения вирусописателей, такие как зловредные аналоги ChayGPT.

Платформа Nytheon AI работает как SaaS; фронтенд построен на основе SvelteKit (фреймворк для создания веб-приложений), бэкенд-приложение — на основе Ollama HTTP API и, предположительно, микросервисах FastAPI.

В набор инструментов входят клоны opensource-проектов:

  • Nytheon Coder — скоростной генератор кодов на основе Llama 3.2;
  • Nytheon Coder R1 — генератор кодов на базе Qwen2, оптимизированный для быстродействующих сценариев и эксплойтов;
  • Nytheon GMA — созданная на основе Gemma 3 модель, заточенная под реферирование и перевод документов на разных языках;
  • Nytheon Vision — преобразователь изображений в текст Llama 3.2-Vision, приспособленный для создания фейковых документов, скриншотов, фишинговых страниц;
  • Nytheon R1 — форк RekaFlash с возможностями построения логических и формальных математических рассуждений.

Все эти модели разбиты на подгруппы и доступны из единого интерфейса, схожего с теми, что предоставляют Anthropic Claude, DeepSeek, Google Gemini, Microsoft Copilot, ChatGPT и другие популярные чат-боты на основе LLM. Защита и ограничения по контенту снимаются с помощью универсальной системной подсказки (стимула), содержащей 1000 токенов.

В комплект также включена Nytheon AI — модель управления на базе Llama 3.8B-Instruct, обеспечивающая политкорректный вывод в тех случаях, когда оператору нужно создать иллюзию легитимности.

Подписчикам также предоставляется возможность регистрировать и использовать внешние сервисы, совместимые с OpenAPI.

Еще одной особенностью Nytheon AI является конвейер поглощения данных с комбинированным вводом. Юзер может перетащить в запрос PDF или скриншот, использовать преобразование речи в текст (с помощью Azure AI API) или чисто текстовый ввод — все это конвертируется в токены и передается нецензурированным LLM.

Дешёвая поддельная вышка позволяет следить за абонентами 5G

Исследователи из i2CAT Foundation, Университета Мурсии и NEC Laboratories Europe собрали недорогой инструмент 5G-Shark, который заманивает смартфоны на поддельную базовую станцию. Без глушилок, хитрых пакетов и предупреждений на экране телефон сам цепляется за фейковую вышку, считая её подходящей сетью.

Разработка использует открытую программную платформу и доступное SDR-оборудование.

Фальшивая станция объявляет высокий приоритет и достаточно сильный сигнал, после чего находящийся поблизости смартфон может автоматически переключиться на неё в режиме ожидания.

Как показало исследование 5G-Shark, протестированные сети почти всегда скрывали постоянный идентификатор абонента, ради чего 5G и должен был отправить классические IMSI-catcher в музей. Но временные идентификаторы GUTI некоторые операторы выдавали почти последовательно.

Учёные собрали 3742 идентификатора в сетях трёх операторов. В отдельных случаях до 84-96% последовательных регистраций одного абонента удавалось связать только по значению GUTI. У оператора, который распределял номера случайнее, показатель упал до 7%.

На слежке сюрпризы не закончились. Поддельная станция отправляла смартфонам сообщения Registration Reject и заставляла Samsung Galaxy S23 откатываться в ограниченный режим 3G без интернета, бесконечно пытаться зарегистрироваться либо намертво подвешивать модем до ручной перезагрузки.


Авторы считают, что часть проблем заложена в самом протоколе: смартфон вынужден обрабатывать некоторые команды ещё до установления защищённого соединения. Другие дыры появились из-за решений операторов и производителей оборудования.

Впрочем, объявлять весь 5G дырявым пока рано. Работа опубликована как препринт и ещё не прошла рецензирование, тесты проводились только на семи собственных устройствах исследователей, а атака требует находиться рядом с целью.

RSS: Новости на портале Anti-Malware.ru