


Шифровальщика Anubis научили уничтожать данные в назидание неплательщикам

Шифровальщика Anubis научили уничтожать данные в назидание неплательщикам

Шифровальщика Anubis научили уничтожать данные в назидание неплательщикам

Создатели шифровальщика Anubis добавили Windows-зловреду функции вайпера. Режим стирания содержимого файлов включается по воле оператора, который решил наказать жертву за затягивание переговоров о выкупе или за упорный отказ платить.

Новый аргумент командной строки, /WIPEMODE, обнаружили в Trend Micro при разборе новейших образцов вредоноса. По словам аналитиков, данные удаляются начисто, без возможности восстановления даже с помощью специальных утилит.

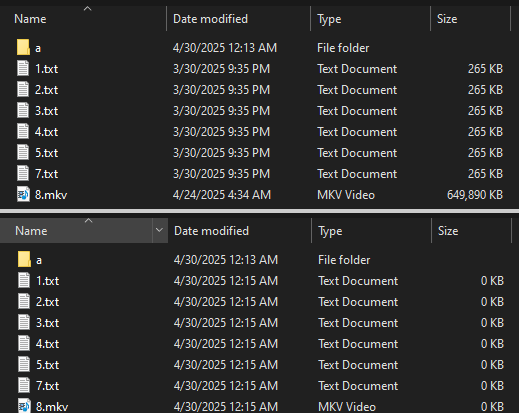
Выпотрошенные файлы при этом остаются в папках под своими именами, однако их размер обнуляется, так как они пусты.


Эксперты впервые столкнулись с Anubis в декабре прошлого года — на тот момент шифровальщик именовался Sphinx и находился в стадии разработки. В январе новая кибергруппа стала активно публиковаться на подпольных форумах (на русском языке), а в феврале запустила партнерские программы.

Кроме доступа к шифровальщику, владельцы криминального сервиса, выстроенного по модели RaaS (Ransomware-as-a-Service, вымогатель как услуга), предлагают клиентам ведение переговоров с жертвами шифрования и кражи данных, а также обеспечение первичного доступа к целевым сетям.

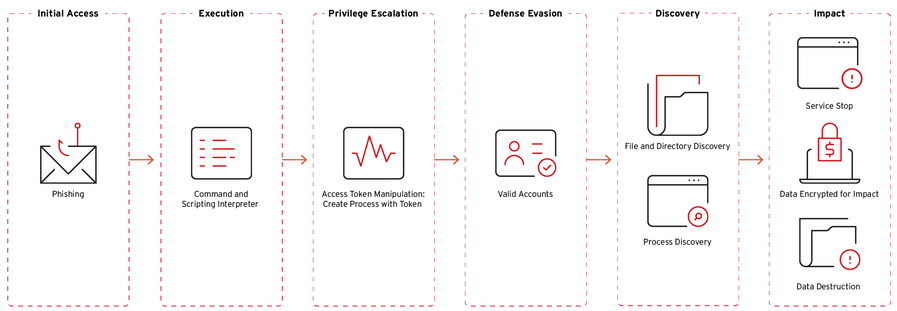
Атаки с использованием Anubis обычно начинаются с рассылки адресных писем с вредоносной ссылкой или вложением.

После запуска шифровальщик проверяет права текущего пользователя. Если жертва вошла как админ, он пытается повысить привилегии до SYSTEM; когда прав недостаточно, запуск основных функций зловреда возможен лишь с одобрения оператора.

Перед шифрованием вредонос удаляет теневые копии Windows, чтобы жертва не смогла самостоятельно вернуть данные, а также завершает процессы и останавливает либо отключает службы, способные помешать его работе.

Шифратор Anubis написан на Golang и использует редкий алгоритм ECIES (на эллиптических кривых). Иконки зашифрованных файлов подменяются «фирменным» логотипом зловреда, к имени добавляется расширение .anubis.

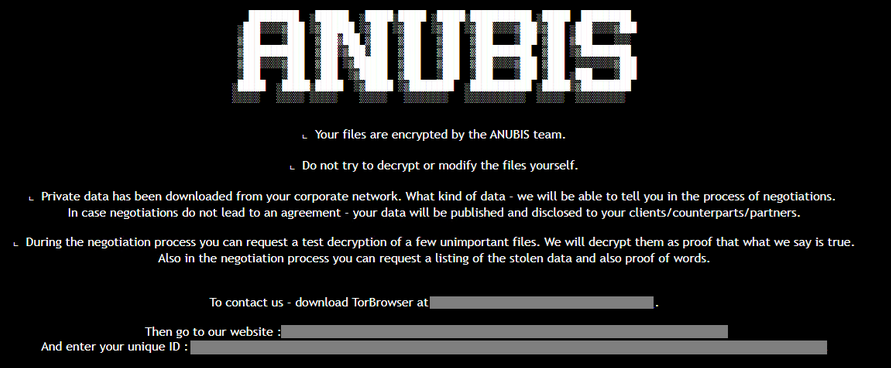
По завершении шифрования должны также изменяться обои рабочего стола, но эта функция пока работает некорректно. В оставляемой на зараженной машине записке с требованием выкупа (RESTORE FILES.html) озвучена угроза публикации украденных данных.


По состоянию на 16 июня новейшую версию зловреда (со встроенным вайпером) детектируют 44 из 72 антивирусов из коллекции VirusTotal. На сайте утечек Anubis пока числятся семь жертв — медучреждения, поставщики инжиниринговых услуг, строительные компании из Австралии, Канады, Перу и США.

Подпишитесь на новости

Google Play Store готовит отдельный раздел для приложений, созданных ИИ

Google, похоже, решила превратить вайб-кодинг из развлечения для энтузиастов в полноценный конвейер Android-приложений. В коде Play Store обнаружили новый раздел Your creations, где пользователи смогут находить проекты, созданные с помощью Google AI Studio.

Следы функции появились в версии Google Play 53.2.23-34. Новый пункт размещён на экране Manage apps & device и ведёт к персональной коллекции ИИ-приложений. Пока кнопка Try it now просто открывает мобильную версию AI Studio в браузере.

О находке сообщает Android Authority, изучившая код приложения. Авторы предполагают, что позднее ссылка может вести в Gemini: Google ранее отказалась от отдельного мобильного клиента AI Studio и решила встроить его инструменты создания приложений прямо в своего ИИ-ассистента.



Сейчас разработанный в AI Studio проект можно выгрузить и установить вручную либо отправить в Google Play через Play Console. Второй путь требует регистрации разработчика, тестирования и прохождения стандартной процедуры публикации. Your creations может стать промежуточным вариантом — аккуратным каталогом личных экспериментов.

Интерфейс также упоминает возможность поделиться со всеми. Вот здесь начинается самое интересное: пока непонятно, смогут ли другие пользователи устанавливать такие приложения и придётся ли ИИ-самоделкам проходить обычную проверку Play Store.

Если Google действительно упростит публичное распространение, компании придётся разобраться с разрешениями, вредоносным кодом, копированием чужих проектов и авторами, которые понятия не имеют, что именно сгенерировала нейросеть.

Функция пока не запущена, а Google её официально не анонсировала. APK-разбор показывает лишь экспериментальный интерфейс, который может измениться или исчезнуть.

RSS: Новости на портале Anti-Malware.ru