


Более миллиона Android-гаджетов попали в ботнет BADBOX 2.0

Более миллиона Android-гаджетов попали в ботнет BADBOX 2.0

Более миллиона Android-гаджетов попали в ботнет BADBOX 2.0

ФБР бьёт тревогу: более миллиона домашних устройств — от ТВ-приставок до планшетов — стали частью глобальной бот-сети BADBOX 2.0. И самое тревожное — всё это оборудование пользователи сами приносят в дом, не подозревая, что оно уже заражено или заразится при первом же обновлении.

Что такое BADBOX 2.0

Это обновлённая и более агрессивная версия зловреда BADBOX, впервые обнаруженного в 2023 году.

Тогда его находили на дешёвых Android-приставках вроде T95. Теперь ситуация стала серьёзнее: BADBOX 2.0 обнаружен даже на устройствах известных брендов, таких как Yandex TV и смартфоны Hisense.

Основная цель — превратить домашнее устройство в прокси-сервер, через который киберпреступники смогут маскировать свою активность.

Как это работает:

  1. Заражение на стадии производства — устройство уже несёт вредонос до покупки.
  2. Инфекция при установке приложений — через прошивку или неофициальные магазины.
  3. Устройство подключается к C2-серверам, откуда получает команды злоумышленников.

Что делает BADBOX 2.0:

  • Прокси-соединения. Ваше устройство становится анонимным туннелем, через который преступники запускают атаки.
  • Мошенничество с рекламой. Зловред загружает и кликает рекламу в фоне, зарабатывая на этом деньги.
  • Подбор паролей. Используя ваш IP, атакующие пытаются получить доступ к чужим аккаунтам.

Масштаб проблемы

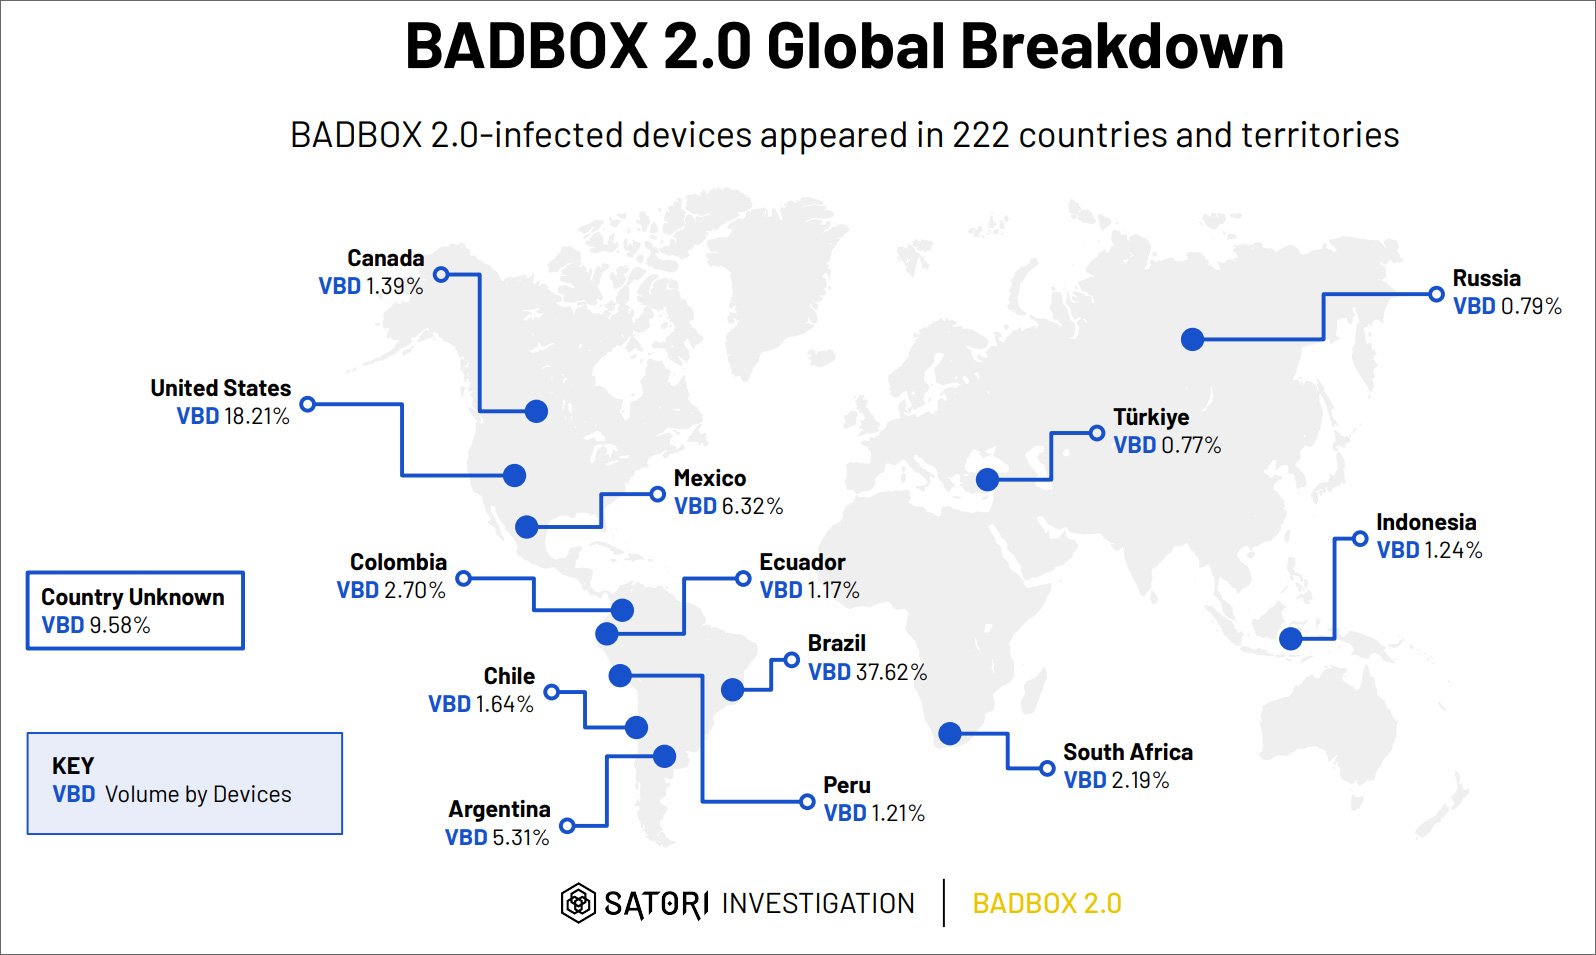
Исследователи из HUMAN Satori зафиксировали заражённые устройства в 222 странах. Больше всего заражений:

  • в Бразилии (37,6 %),
  • в США (18,2 %),
  • в Мексике (6,3 %),
  • в Аргентине (5,3 %).


Устройства под угрозой

Если у вас есть ТВ-приставка на Android без поддержки Google Play Protect и с неизвестным названием (например, X96, TX3mini, MX10PRO, Smart_TV, TVBOX, KM1 и пр.), стоит насторожиться. Особенно если:

  • на устройстве установлен неизвестный магазин приложений;
  • отключена функция Play Protect;
  • приставка изначально предлагала «бесплатные фильмы»;
  • бренд не вызывает доверия.

Генеративный ИИ вышел в продакшн у 53% российских компаний

В Москве завершилась конференция IT Elements 2026, посвящённая непрерывности бизнеса, инфраструктуре, кибербезопасности и искусственному интеллекту. По данным организаторов, мероприятие посетили более 3000 специалистов, а онлайн-трансляции набрали свыше 500 тысяч просмотров.

Одной из главных тем второго дня стали ИТ-бюджеты. Исследование «Инфосистемы Джет» показало, что во второй половине 2026 года расходы на технологии растут у 44% российских компаний.

Однако деньги теперь не просто высыпают на инфраструктуру из ведра: заказчики перераспределяют их в пользу проектов с понятным эффектом для бизнеса.

Не обошлось без ИИ, который уже перестал быть презентацией с красивым роботом. Большие языковые модели используют или пилотируют 86% опрошенных компаний, а 53% уже довели решения на базе генеративного ИИ до промышленной эксплуатации.

Эксперты обсудили корпоративных агентов для бухгалтерии, управление агентными системами в продакшн, автоматизацию разработки с помощью локального ИИ и применение алгоритмов в атомной энергетике. Вывод сделали такой: запустить демонстрацию легко, а превратить толпу цифровых помощников в управляемую систему — уже настоящая работа.

Отдельный блок посвятили ЦОДам. С ростом ИИ-нагрузок состояние питания и охлаждения напрямую влияет на доступные вычислительные мощности и стоимость эксплуатации. Поэтому компаниям предлагают не просто прогнозировать отказы, а оценивать, какие из десятков предупреждений действительно способны остановить бизнес.

В сетевом треке представили аналитику по российскому оборудованию для ЦОДов, кампусных сетей, AI/HPC, Wi-Fi и балансировки трафика. «Газпромнефть ИТО» и «Лаборатория Числитель» также показали, как перестроили архитектуру Zabbix для мониторинга высоконагруженной инфраструктуры с десятками тысяч NVPS.

На конференции «Инфосистемы Джет» и «АльфаСтрахование» договорились совместно развивать киберустойчивость и киберстрахование.

Общий итог второго дня: непрерывность бизнеса начинается не с папки «План восстановления», а с архитектуры, которую действительно ломали, восстанавливали и проверяли под нагрузкой.

RSS: Новости на портале Anti-Malware.ru