


В WhatsApp можно будет собрать своего GPT-бота без кода

В WhatsApp можно будет собрать своего GPT-бота без кода

В WhatsApp можно будет собрать своего GPT-бота без кода

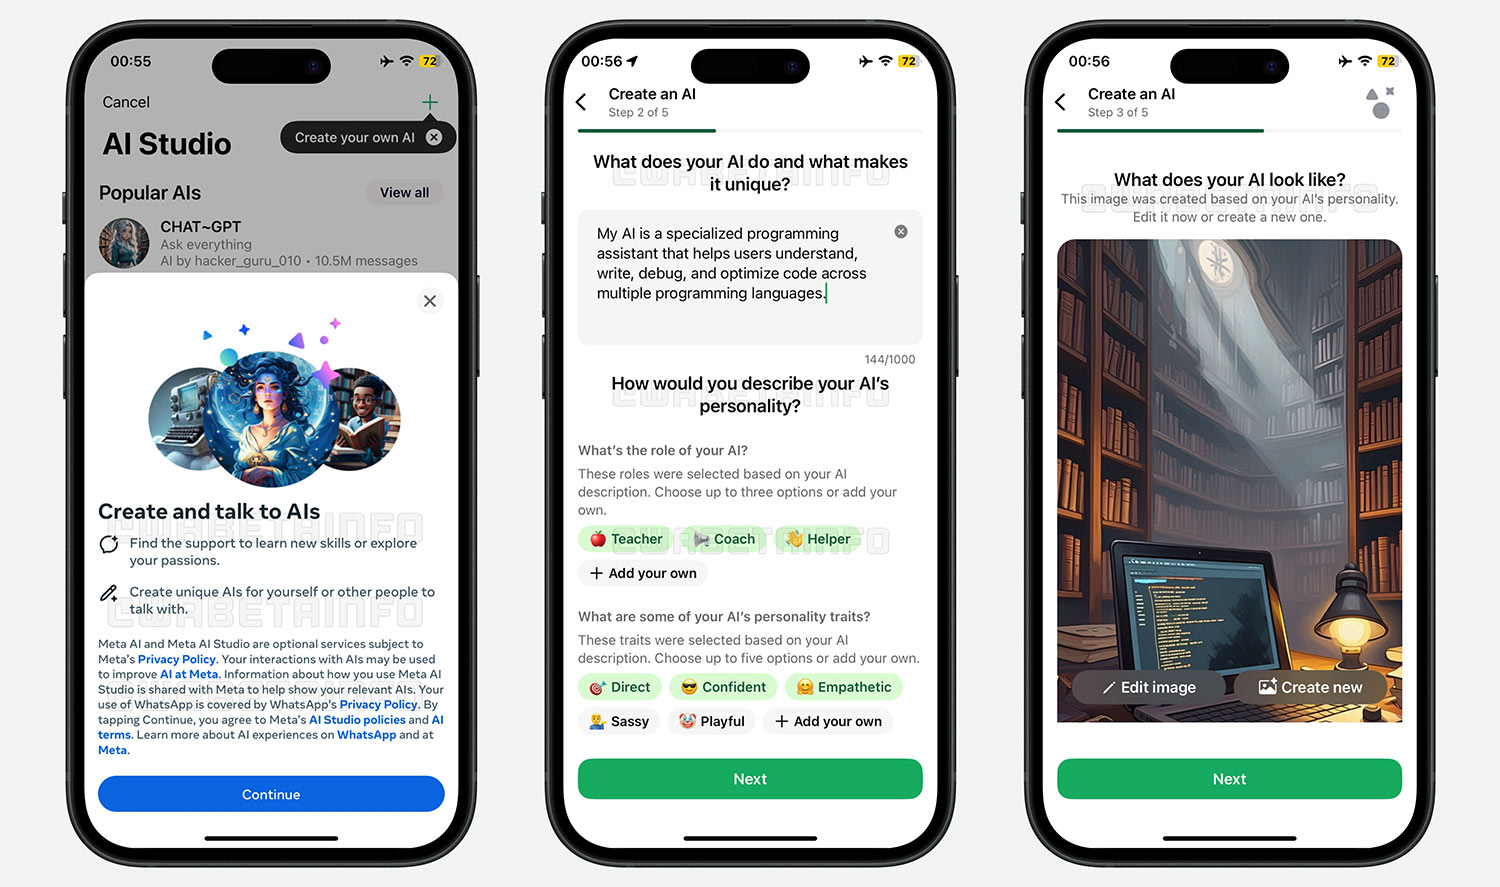
В WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) вот-вот должен появиться свой «AI Studio» — функция, с помощью которой любой пользователь сможет собрать себе собственного чат-бота. Никакого кода, всё по инструкции, прямо на экране.

По данным WABetaInfo, это будут персонализированные боты, которых можно настроить под свои задачи и стиль общения. Например, сделать себе «коуча по учёбе», «мотивирующего собеседника» или «ассистента по поездкам».

Теперь не нужно заходить в Meta AI Studio через браузер или использовать Messenger и Instagram (признан экстремистским и запрещён в России) — достаточно WhatsApp.

Как это будет работать

AI Studio открывается отдельным пунктом в приложении. Дальше — простая и понятная пошаговая настройка. Сначала выбираете, кто перед вами: например, весёлый помощник или серьёзный советник.

Затем — стиль общения: спокойный, деловой, остроумный и так далее. На основе этих параметров WhatsApp сам предложит варианты поведения и речи для ИИ.


В результате вы получаете бота, который будет общаться так, как вы захотите. Хотите — пусть даёт советы на каждый день, хотите — просто поддерживает беседу в дороге.

Приватность и распространение

Все боты по умолчанию — приватные. Но если вы захотите поделиться своим — получите уникальную ссылку, как у OpenAI и Google. Можно будет делиться с друзьями или публиковать в чатах.

Когда ждать?

Функция пока доступна лишь немногим тестировщикам в бета-версиях WhatsApp для iOS и Android. Но судя по тому, что её элементы уже находят в свежих сборках, до полноценного релиза осталось недолго.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru