


В Сеть слили материалы ЕГЭ по обществознанию

В Сеть слили материалы ЕГЭ по обществознанию

В Сеть слили материалы ЕГЭ по обществознанию

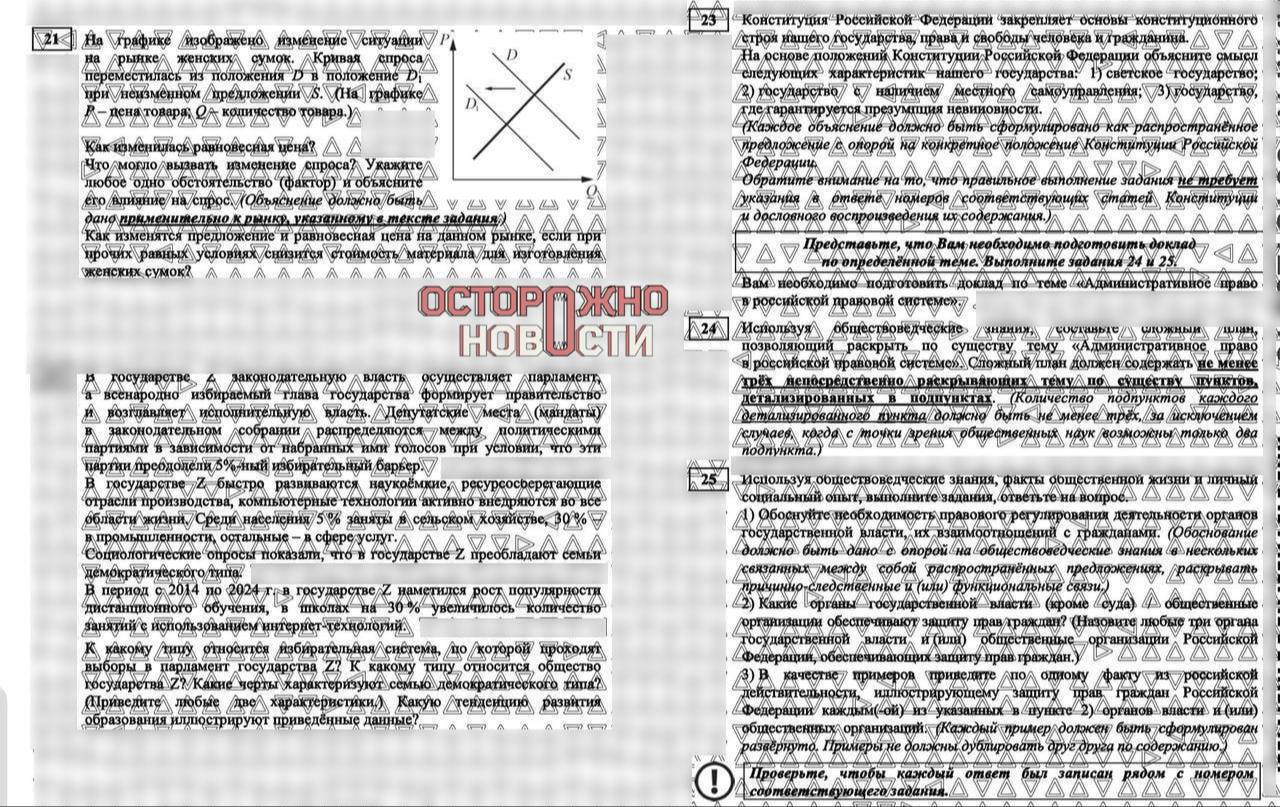
Материалы ЕГЭ по обществознанию появились в Сети незадолго до экзамена. Аналогичный случай уже происходил в 2018 году. По информации источника телеграм-канала «Осторожно, новости», материалы успели широко разойтись по школьным чатам. Точное число школьников, которые могли ознакомиться с экзаменационными заданиями до начала экзамена, неизвестно.

Об утечке, случившейся 2 июня, сообщил телеграм-канал «Осторожно, новости». По его данным, один из репетиторов получил от коллег сканы с реальными ответами на ЕГЭ по обществознанию, и они совпали с заданиями, которые были на экзамене.

В последний раз подобная ситуация произошла в 2018 году, когда задания с Дальнего Востока оказались идентичны тем, что использовались в Центральной России.

Первый зампред комитета Госдумы по просвещению Михаил Берулава в комментарии для «Газеты.Ru» предположил, что причиной утечки могла стать халатность. Он подчеркнул необходимость исключить саму возможность подобных инцидентов:

«Надо исключать всякие возможности, чтобы кто-то мог слить вопросы и результаты. Здесь надо очень холодным умом решения принимать, чтобы исключить в нашей работе, во время сдачи экзамена и вообще, такие варианты, которые можно слить. Наказание — по горячим следам не надо этого делать. Просто исключить надо такие возможности».

На появившиеся сообщения отреагировал Рособрнадзор. В официальном комментарии ведомства говорится:

«Фактически фото контрольных измерительных материалов, появляющиеся в сети Интернет, не являются сливами, так как появляются после самих экзаменов. Технология передачи КИМ устроена таким образом, что «слить» их до начала экзамена технически невозможно. Совпадений заданий между разными часовыми поясами нет. Это один из мифов, совершенно не соответствующих действительности».

Также в Рособрнадзоре пообещали, что в случае подтверждения факта публикации материалов до начала экзамена, результат виновного будет аннулирован, а пересдать экзамен он сможет только через год. По данным ведомства, в 2025 году ЕГЭ по обществознанию сдают 712 тысяч выпускников.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru