


В Сеть слили материалы ЕГЭ по обществознанию

В Сеть слили материалы ЕГЭ по обществознанию

В Сеть слили материалы ЕГЭ по обществознанию

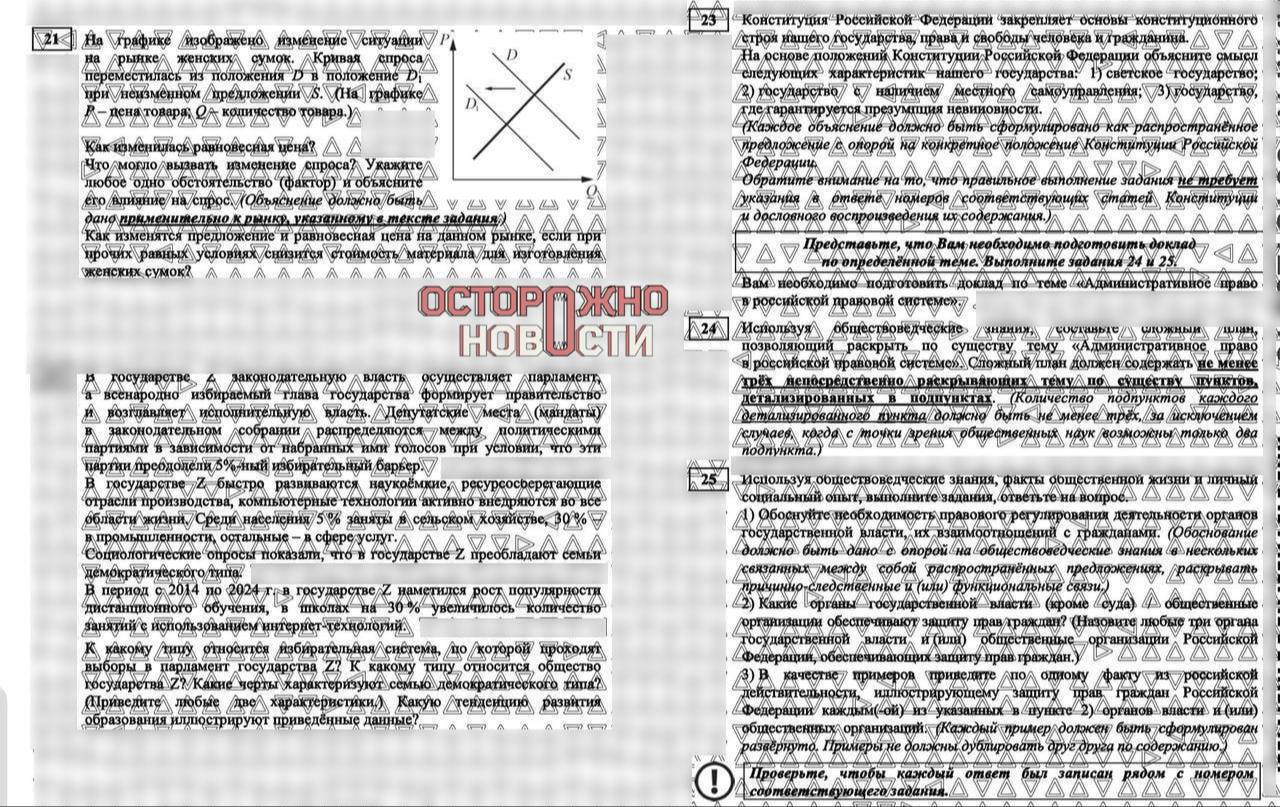
Материалы ЕГЭ по обществознанию появились в Сети незадолго до экзамена. Аналогичный случай уже происходил в 2018 году. По информации источника телеграм-канала «Осторожно, новости», материалы успели широко разойтись по школьным чатам. Точное число школьников, которые могли ознакомиться с экзаменационными заданиями до начала экзамена, неизвестно.

Об утечке, случившейся 2 июня, сообщил телеграм-канал «Осторожно, новости». По его данным, один из репетиторов получил от коллег сканы с реальными ответами на ЕГЭ по обществознанию, и они совпали с заданиями, которые были на экзамене.

В последний раз подобная ситуация произошла в 2018 году, когда задания с Дальнего Востока оказались идентичны тем, что использовались в Центральной России.

Первый зампред комитета Госдумы по просвещению Михаил Берулава в комментарии для «Газеты.Ru» предположил, что причиной утечки могла стать халатность. Он подчеркнул необходимость исключить саму возможность подобных инцидентов:

«Надо исключать всякие возможности, чтобы кто-то мог слить вопросы и результаты. Здесь надо очень холодным умом решения принимать, чтобы исключить в нашей работе, во время сдачи экзамена и вообще, такие варианты, которые можно слить. Наказание — по горячим следам не надо этого делать. Просто исключить надо такие возможности».

На появившиеся сообщения отреагировал Рособрнадзор. В официальном комментарии ведомства говорится:

«Фактически фото контрольных измерительных материалов, появляющиеся в сети Интернет, не являются сливами, так как появляются после самих экзаменов. Технология передачи КИМ устроена таким образом, что «слить» их до начала экзамена технически невозможно. Совпадений заданий между разными часовыми поясами нет. Это один из мифов, совершенно не соответствующих действительности».

Также в Рособрнадзоре пообещали, что в случае подтверждения факта публикации материалов до начала экзамена, результат виновного будет аннулирован, а пересдать экзамен он сможет только через год. По данным ведомства, в 2025 году ЕГЭ по обществознанию сдают 712 тысяч выпускников.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru