



На ЦИПР предложили баг-баунти для борьбы с кибермошенниками

На ЦИПР предложили баг-баунти для борьбы с кибермошенниками

На ЦИПР предложили баг-баунти для борьбы с кибермошенниками

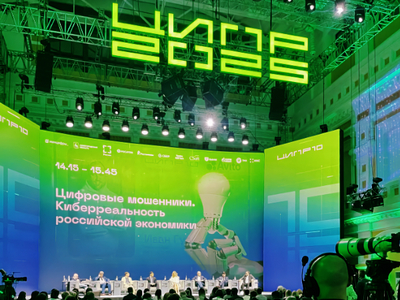
На ЦИПР-2025 представители бизнеса и государства обсудили новые подходы к борьбе с цифровым мошенничеством, которое продолжает стремительно набирать обороты. По данным Роскомнадзора, за первые пять месяцев 2025 года в результате 30 утечек в открытый доступ попало более 38 миллионов строк с персональными данными россиян.

На фоне растущих угроз государственные органы рассматривают ужесточение мер безопасности.

Председатель ИТ-комитета Госдумы Сергей Боярский сообщил, что обсуждается инициатива: восстановление доступа к сервисам «Госуслуг» будет возможно только при личном обращении в МФЦ с паспортом. Также он предложил ввести ограничение на количество банковских карт, которыми может владеть один человек.

Однако представители бизнеса выразили сомнения в эффективности запретительных мер. По их мнению, подобные ограничения мошенников не остановят, а лишь усложнят жизнь добросовестным гражданам.

Вице-президент Avito Иван Гуз подчеркнул важность оперативного обмена информацией между компаниями и государством.

«Чем больше участников вовлечены в процесс, тем полнее и объективнее картина угроз», — подчеркнул Гуз.

Генеральный директор МТС Инесса Галактионова назвала проблему комплексной, требующей системного подхода.

«Даже если гражданин беспечен или не обладает цифровыми навыками, мы обязаны найти способ его защитить. Я не верю, что всё можно просто заблокировать», — сказала она.

МТС развивает систему «Защитник», автоматически блокирующую подозрительные звонки, и обслуживает 82 миллиона абонентов.

Президент «Т-Технологий» Станислав Близнюк рассказал, что в Т-Банке приоритетом является клиентоориентированность.

«Мы стараемся самостоятельно компенсировать клиентские потери от мошенников, если это не family fraud», — отметил Станислав.

При этом он добавил, что паспорт — легко подделываемый документ, и не может служить универсальным решением. В банке используется более 30 инструментов киберзащиты, включая систему «Нейрощит». Один из нестандартных методов — перевод мошенника на голосового бота, который способен удерживать его на линии до 20 минут.

Старший вице-президент по информационной безопасности ПАО «Ростелеком» и генеральный директор группы компаний «Солар» Игорь Ляпунов заявил, что мошенничество превратилось в самостоятельный бизнес с оборотом 160 миллиардов рублей. Он отметил, что в цепочках фрода участвуют самые разные структуры — от банков до операторов связи. И даже если крупные игроки не вовлечены напрямую, всегда найдутся участники «четвёртого эшелона», готовые включиться в схему.

Сооснователь фонда «Сайберус» Юрий Максимов призвал к проактивному подходу. Он предложил создать государственную программу баг-баунти, в рамках которой «белые хакеры» будут искать уязвимости, используемые мошенниками.

«Мы вам подгоним хакеров. Пусть они сами пройдут путь атаки, а потом мы создадим под это нормативную базу», — предложил Максимов.

Подпишитесь на новости

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru