

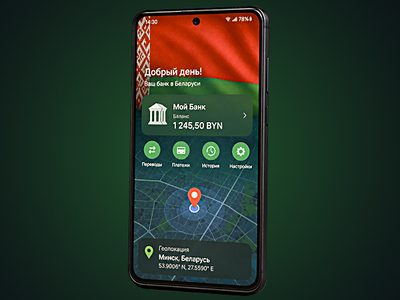

Банки Беларуси с 1 июля будут собирать геолокацию клиентов

Банки Беларуси с 1 июля будут собирать геолокацию клиентов

Банки Беларуси с 1 июля будут собирать геолокацию клиентов

С 1 июля банки в Беларуси обязаны использовать антифрод-системы и собирать цифровой отпечаток устройств клиентов. В этот набор данных войдут модель устройства, версия ПО, параметры браузера, настройки системы и геолокация.

О новых требованиях сообщает БЕЛТА со ссылкой на Национальный банк Беларуси. Регулятор утвердил стандарт «Банковская деятельность. Обеспечение информационной безопасности. Цифровой отпечаток устройства».

Логика простая: если мошенник украл пароль, это еще не значит, что он сможет спокойно войти в онлайн-банк и вывести деньги. При первом входе клиента в систему дистанционного обслуживания банк формирует эталонный цифровой отпечаток устройства.

Если позже кто-то попытается войти с другого устройства, с подозрительными параметрами или подмененной геолокацией, антифрод-система должна заметить несоответствие и остановить операцию.

Доступ в таком случае будет заблокирован до подтверждения со стороны клиента. При этом количество устройств не ограничено: у пользователя может быть несколько эталонных отпечатков, например для смартфона, ноутбука и планшета.

Отдельно подчеркивается, что банки должны не просто уведомить клиентов о сборе геолокации, но и получить их разрешение. Собранные данные будут храниться в зашифрованном виде, не передаваться третьим лицам и использоваться только для антифрод-проверок при входе в банковские сервисы.

По сути, белорусские банки переходят к более жесткой проверке не только того, кто вводит пароль, но и откуда, с какого устройства и в каких условиях это происходит. Для клиентов это может добавить лишний шаг подтверждения, зато мошенникам станет заметно сложнее выдавать свой вход за обычную активность владельца счета.

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.

 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru