



На ЦИПР предложили баг-баунти для борьбы с кибермошенниками

На ЦИПР предложили баг-баунти для борьбы с кибермошенниками

На ЦИПР предложили баг-баунти для борьбы с кибермошенниками

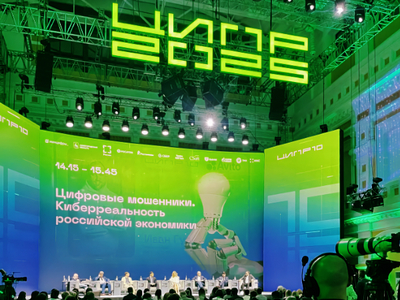
На ЦИПР-2025 представители бизнеса и государства обсудили новые подходы к борьбе с цифровым мошенничеством, которое продолжает стремительно набирать обороты. По данным Роскомнадзора, за первые пять месяцев 2025 года в результате 30 утечек в открытый доступ попало более 38 миллионов строк с персональными данными россиян.

На фоне растущих угроз государственные органы рассматривают ужесточение мер безопасности.

Председатель ИТ-комитета Госдумы Сергей Боярский сообщил, что обсуждается инициатива: восстановление доступа к сервисам «Госуслуг» будет возможно только при личном обращении в МФЦ с паспортом. Также он предложил ввести ограничение на количество банковских карт, которыми может владеть один человек.

Однако представители бизнеса выразили сомнения в эффективности запретительных мер. По их мнению, подобные ограничения мошенников не остановят, а лишь усложнят жизнь добросовестным гражданам.

Вице-президент Avito Иван Гуз подчеркнул важность оперативного обмена информацией между компаниями и государством.

«Чем больше участников вовлечены в процесс, тем полнее и объективнее картина угроз», — подчеркнул Гуз.

Генеральный директор МТС Инесса Галактионова назвала проблему комплексной, требующей системного подхода.

«Даже если гражданин беспечен или не обладает цифровыми навыками, мы обязаны найти способ его защитить. Я не верю, что всё можно просто заблокировать», — сказала она.

МТС развивает систему «Защитник», автоматически блокирующую подозрительные звонки, и обслуживает 82 миллиона абонентов.

Президент «Т-Технологий» Станислав Близнюк рассказал, что в Т-Банке приоритетом является клиентоориентированность.

«Мы стараемся самостоятельно компенсировать клиентские потери от мошенников, если это не family fraud», — отметил Станислав.

При этом он добавил, что паспорт — легко подделываемый документ, и не может служить универсальным решением. В банке используется более 30 инструментов киберзащиты, включая систему «Нейрощит». Один из нестандартных методов — перевод мошенника на голосового бота, который способен удерживать его на линии до 20 минут.

Старший вице-президент по информационной безопасности ПАО «Ростелеком» и генеральный директор группы компаний «Солар» Игорь Ляпунов заявил, что мошенничество превратилось в самостоятельный бизнес с оборотом 160 миллиардов рублей. Он отметил, что в цепочках фрода участвуют самые разные структуры — от банков до операторов связи. И даже если крупные игроки не вовлечены напрямую, всегда найдутся участники «четвёртого эшелона», готовые включиться в схему.

Сооснователь фонда «Сайберус» Юрий Максимов призвал к проактивному подходу. Он предложил создать государственную программу баг-баунти, в рамках которой «белые хакеры» будут искать уязвимости, используемые мошенниками.

«Мы вам подгоним хакеров. Пусть они сами пройдут путь атаки, а потом мы создадим под это нормативную базу», — предложил Максимов.

Подпишитесь на новости

Дешёвая поддельная вышка позволяет следить за абонентами 5G

Исследователи из i2CAT Foundation, Университета Мурсии и NEC Laboratories Europe собрали недорогой инструмент 5G-Shark, который заманивает смартфоны на поддельную базовую станцию. Без глушилок, хитрых пакетов и предупреждений на экране телефон сам цепляется за фейковую вышку, считая её подходящей сетью.

Разработка использует открытую программную платформу и доступное SDR-оборудование.

Фальшивая станция объявляет высокий приоритет и достаточно сильный сигнал, после чего находящийся поблизости смартфон может автоматически переключиться на неё в режиме ожидания.

Как показало исследование 5G-Shark, протестированные сети почти всегда скрывали постоянный идентификатор абонента, ради чего 5G и должен был отправить классические IMSI-catcher в музей. Но временные идентификаторы GUTI некоторые операторы выдавали почти последовательно.

Учёные собрали 3742 идентификатора в сетях трёх операторов. В отдельных случаях до 84-96% последовательных регистраций одного абонента удавалось связать только по значению GUTI. У оператора, который распределял номера случайнее, показатель упал до 7%.

На слежке сюрпризы не закончились. Поддельная станция отправляла смартфонам сообщения Registration Reject и заставляла Samsung Galaxy S23 откатываться в ограниченный режим 3G без интернета, бесконечно пытаться зарегистрироваться либо намертво подвешивать модем до ручной перезагрузки.


Авторы считают, что часть проблем заложена в самом протоколе: смартфон вынужден обрабатывать некоторые команды ещё до установления защищённого соединения. Другие дыры появились из-за решений операторов и производителей оборудования.

Впрочем, объявлять весь 5G дырявым пока рано. Работа опубликована как препринт и ещё не прошла рецензирование, тесты проводились только на семи собственных устройствах исследователей, а атака требует находиться рядом с целью.

RSS: Новости на портале Anti-Malware.ru