


Microsoft исправила сбой загрузки Windows 11 после майского обновления

Microsoft исправила сбой загрузки Windows 11 после майского обновления

Microsoft исправила сбой загрузки Windows 11 после майского обновления

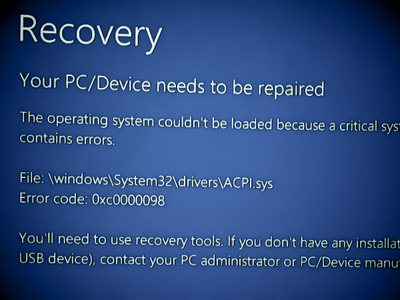
У Microsoft снова не обошлось без проблем с обновлениями. После выхода майского патча KB5058405 для Windows 11 (версии 22H2 и 23H2) многие корпоративные машины начали внезапно уходить в режим восстановления.

На экране пользователи видят ошибку 0xc0000098 и упоминание файла ACPI.sys — это драйвер, отвечающий за управление питанием и настройку оборудования на уровне ядра Windows.

Система сообщает, что «устройство нужно восстановить», потому что «не удалось загрузить ОС».

По данным Microsoft, проблема в основном затронула виртуалки в корпоративной среде — Azure Virtual Machines, Azure Virtual Desktop и машины на Citrix или Hyper-V.

Домашние пользователи с версиями Home и Pro почти не пострадали, поскольку такие VM в основном используются в ИТ-инфраструктуре компаний.

Пока Microsoft выясняет, что именно пошло не так, разработчики уже выпустили экстренное внеплановое обновление KB5062170. Его можно установить вручную через каталог Microsoft Update, чтобы избежать проблем с установкой основного майского патча.

Компания советует администраторам Azure использовать специальные команды восстановления виртуальных машин, если сбой уже произошёл. А тем, кто ещё не успел поставить KB5058405, рекомендуют сразу установить новое внеплановое обновление.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru