


Атаки PhantomCore в 2025-м: самописный бэкдор и приманка-договор

Атаки PhantomCore в 2025-м: самописный бэкдор и приманка-договор

Атаки PhantomCore в 2025-м: самописный бэкдор и приманка-договор

Эксперты из департамента киберразведки компании F6 рассказали о новых атаках группировки PhantomCore, которые произошли в мае этого года. Они также нашли следы деятельности этой же группы, датированные 2022 годом, о которых ранее ничего не было известно.

Специалисты проследили, как со временем менялись инструменты и цели атак: если изначально злоумышленники занимались кражей, повреждением и уничтожением данных, то ближе к 2024 году они переключились на шифрование инфраструктуры и вымогательство денег.

PhantomCore нацелена в основном на российские и белорусские компании. Впервые её активность зафиксировали в 2024 году. Отличительная черта этой группировки — использование самописных программ.

Судя по их количеству и разнообразию, у PhantomCore есть команда разработчиков, которая регулярно совершенствует инструменты и отслеживает новые уязвимости.

Во время анализа инфраструктуры PhantomCore специалисты F6 нашли пересечения в регистрационных данных доменов. Это позволило выявить дополнительные ресурсы и связанные с ними образцы вредоносных файлов, датируемые 2022 годом.

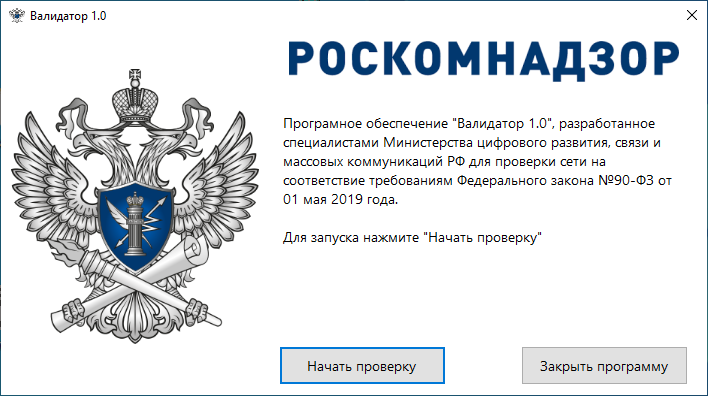
Тогда группа распространяла файл VALIDATOR.msi, в котором находились троян StatRAT и исполняемый файл-приманка, маскирующийся под легитимную утилиту «Валидатор 1.0» для проверки сетей на соответствие федеральному закону. StatRAT позволял выполнять команды с управляющего сервера, извлекать данные и удалять файлы на заражённой системе.


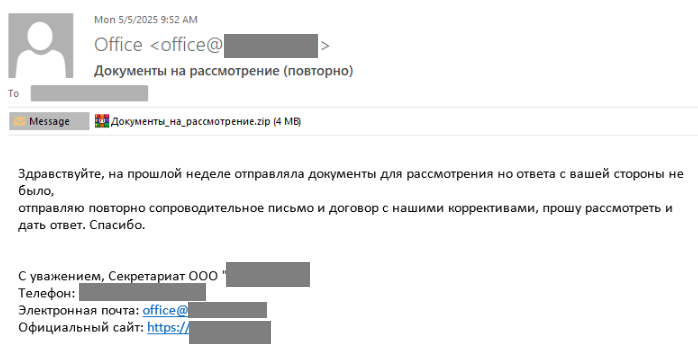
В 2025 году PhantomCore продолжила дорабатывать свои инструменты и переписывать их на разные языки программирования. 5 мая благодаря системе почтовой защиты F6 удалось выявить и заблокировать вредоносные рассылки, которые связали с этой группой. Письма с темой «Документы на рассмотрение (повторно)» пришли с трёх, вероятно, взломанных доменов. Получателями стали организации из промышленного сектора, энергетики и ЖКХ.

Во вложении находился архив с названием «Документы_на_рассмотрение.zip». Внутри — PDF-файл с договором между двумя компаниями и исполняемый файл, который оказался обновлённой версией бэкдора PhantomCore под названием PhantomeCore.GreqBackdoor v.2.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru