


Провайдер АСВТ парализован DDoS-атакой

Провайдер АСВТ парализован DDoS-атакой

Провайдер АСВТ парализован DDoS-атакой

Интернет-провайдер АСВТ подвергся масштабной DDoS-атаке. Атака началась утром 28 мая и по состоянию на утро 29 мая полностью устранена не была.

Компания АСВТ предоставляет услуги доступа в интернет в ряде жилых комплексов Москвы и ближайшего Подмосковья.

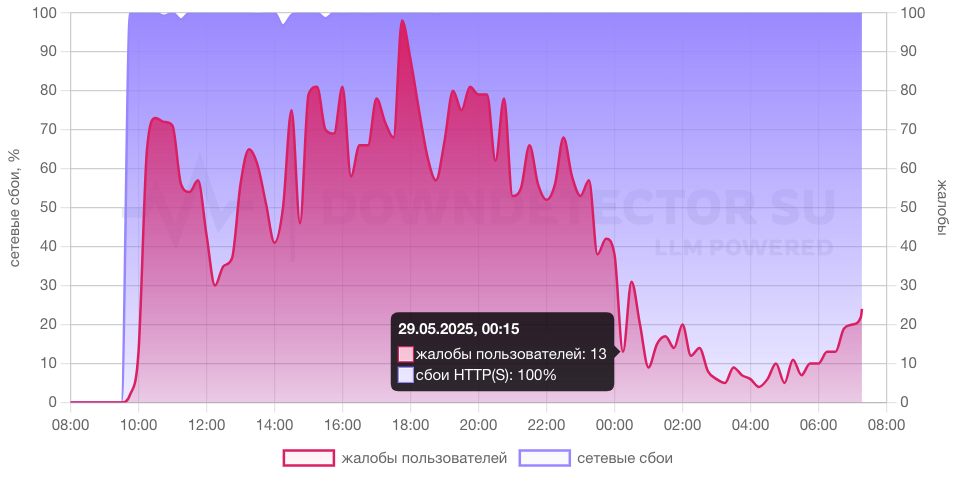
Согласно данным сервиса Downdetector, сбои начались около 8:00 28 мая. Пик пользовательских жалоб пришёлся на 18:00. В основном они касаются недоступности сайта компании и предоставляемых сервисов.

Факт атаки компания подтвердила в своём официальном телеграм-канале около 10:00 утра: «28 мая с 8:10 наша сеть подверглась одной из самых масштабных DDoS-атак. В результате непрекращающихся атак произошла перегрузка каналов связи, что привело к сбоям в работе сервисов, включая внутренние ресурсы. В частности, оказались недоступны каналы связи с технической поддержкой, личный кабинет и сайт компании».

К ликвидации последствий атаки был подключён Центр мониторинга и управления сетью связи общего пользования (ЦМУ ССОП), подведомственный Роскомнадзору. По сообщению пресс-службы ведомства, мощность атаки составила 70,07 Гбит/с при интенсивности 6,92 миллиона пакетов в секунду. Для фильтрации трафика была задействована Национальная система противодействия DDoS-атакам (НСПА).

«Из-за партнёрства провайдера с застройщиками под удар может попасть сразу несколько крупных жилых комплексов. Мы наблюдаем рост массовых DDoS-атак: хакеры всё чаще нацеливаются не на ключевые организации, а на любые уязвимые инфраструктуры», — отметил в комментарии «Коммерсанту» руководитель центра мониторинга и реагирования на кибератаки RED Security SOC Ильназ Гатауллин.

По мнению директора по продуктам компании Servicepipe Михаила Хлебунова, ситуацию усугубляет то, что более 90% малых и средних интернет-провайдеров не располагают средствами для фильтрации вредоносного трафика. Это делает их удобной целью для злоумышленников.

Напомним, в марте 2025 года аналогичная DDoS-атака нарушила работу провайдера Lovit. Устранение последствий заняло более недели. Жители ряда ЖК, обслуживаемых провайдером, не могли попасть домой из-за неработающих систем контроля доступа. Этот инцидент стал поводом для активизации Минцифры и других ведомств по вопросам соблюдения законодательства о недискриминационном доступе операторов связи в многоквартирные дома.

«Мы приняли закон, упрощающий доступ операторов в многоквартирные дома: обнулили плату за размещение оборудования, исключили необходимость одобрения общим собранием собственников. Однако на практике остаётся множество проблем — управляющие компании продолжают чинить препятствия. Мы начали обсуждение введения административной ответственности за необоснованный отказ операторам в доступе», — заявил глава Минцифры Максут Шадаев на TAdviser SummIT 2025, комментируя ситуацию с АСВТ.

По состоянию на утро 29 мая последствия DDoS-атаки полностью не устранены. Сайт провайдера остаётся недоступным, а комментарии пользователей на Downdetector свидетельствуют о продолжающихся проблемах с доступом к сервисам.

Подпишитесь на новости

Минцифры начнёт выдавать сертификаты подписи кода в 2027 году

Российским разработчикам готовят государственные сертификаты подписи программного кода. Минцифры планирует начать их выдачу в 2027 году, а корпоративные сертификаты безопасности — в 2028-м. Такая подпись поможет определить издателя программы и проверить, менялся ли код после выпуска.

О планах министерство сообщило «Ведомостям». Проект постановления предлагает наделить Минцифры полномочиями Национального удостоверяющего центра.

Ведомство будет определять требования к сертификатам, выдавать и отзывать их, устанавливать сроки действия и вести реестр.

Для пользователя это имеет смысл по той причине, что операционная система сможет распознать издателя установочного файла и предупредить о неизвестном разработчике.

Но подпись не превращает программу в гарантированно безопасную; она подтверждает происхождение и целостность, а не отсутствие уязвимостей.

Есть ещё вопрос денег. Закон допускает плату за сертификаты, но не обязывает её вводить. Решение о платности и тарифы пока не определены.

Потребуется и техническое признание сертификатов операционными системами, браузерами и магазинами приложений. За рубежом российский закон автоматически доверия не добавит: решение остаётся за владельцами платформ. Разработчикам, работающим на нескольких рынках, может понадобиться несколько подписей.

RSS: Новости на портале Anti-Malware.ru