


УБК МВД предупредило о новой схеме мошенников через фейковый вызов такси

УБК МВД предупредило о новой схеме мошенников через фейковый вызов такси

УБК МВД предупредило о новой схеме мошенников через фейковый вызов такси

Управление по организации борьбы с противоправным использованием инфокоммуникационных технологий МВД России (УБК МВД) предупредило о новой мошеннической схеме, нацеленной на кражу средств с банковских карт.

Для реализации атаки злоумышленники используют взломанные аккаунты водителей такси.

Подробности схемы опубликовал официальный телеграм-канал профильного подразделения МВД — «Вестник киберполиции России».

Механизм преступления включает несколько этапов:

  • Мошенники получают доступ к аккаунту водителя такси или курьерской службы;
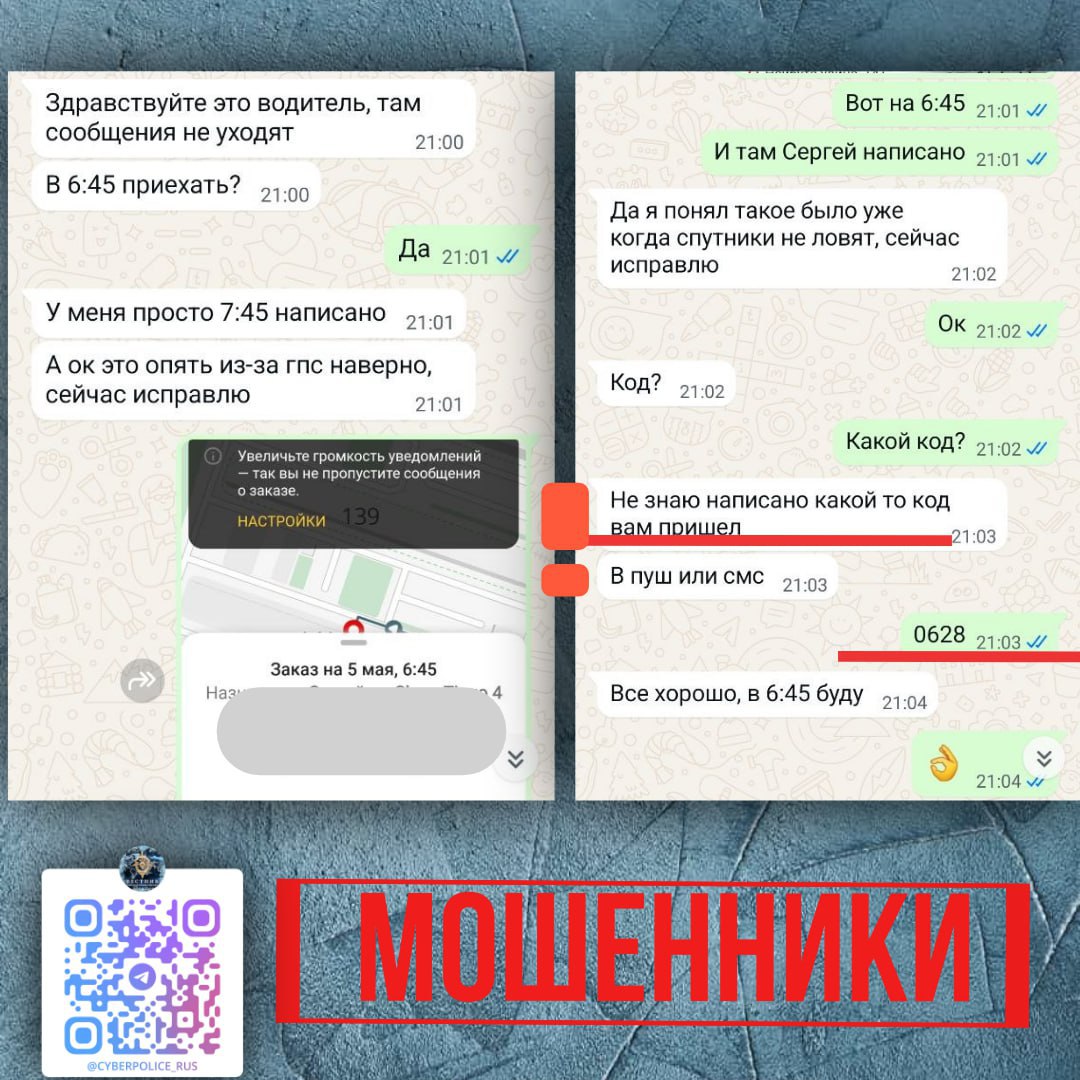
  • Выбирают пользователя, оформившего заказ, и перехватывают код авторизации для получения доступа к его аккаунту;
  • Создают фиктивные заказы от имени жертвы;
  • Списывают деньги с привязанной к аккаунту банковской карты. Средства при этом поступают напрямую преступникам, минуя агрегатора.

По данным УБК МВД, подобные случаи пока редки и фиксируются в основном в регионах. Так, в январе 2025 года несколько эпизодов были зарегистрированы в Алтайском крае и Курганской области, а в мае — в Приморском крае.

Ранее, в январе 2025 года, был вынесен приговор двум жителям Саратова, оформившим около 3,5 тыс. фиктивных заказов такси, в результате чего агрегатор понёс убытки на сумму свыше 4,8 млн рублей.

Однако защите удалось добиться переквалификации обвинения, и вместо четырёх лет лишения свободы, запрошенных следствием, фигурантам был назначен относительно мягкий приговор. С учётом проведённого под домашним арестом времени срок уже был ими полностью отбыт.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru