


У Роскомнадзора упал Портал персональных данных

У Роскомнадзора упал Портал персональных данных

У Роскомнадзора упал Портал персональных данных

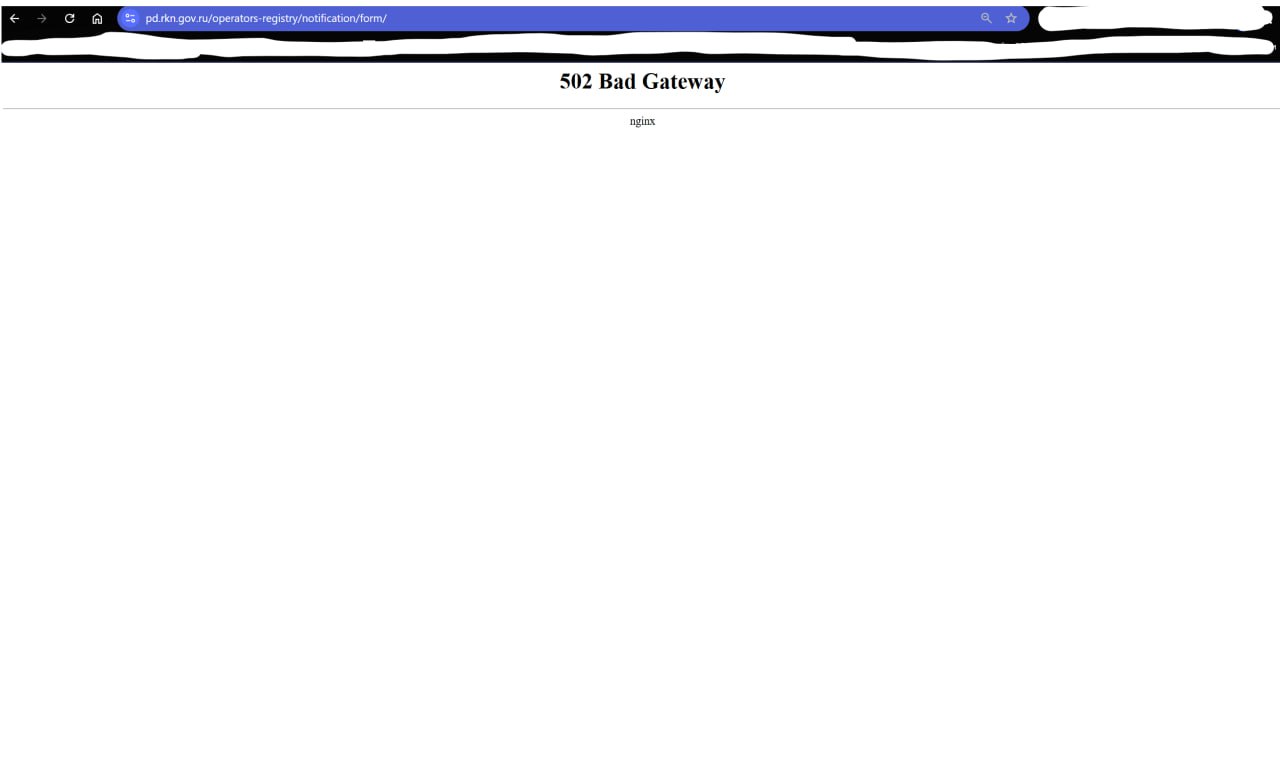
Портал персональных данных, через который компании должны подавать уведомления об обработке персональных данных, периодически перестаёт работать из-за перегрузки. Судя по комментариям, перебои с доступом к форме продолжаются уже несколько дней — первые жалобы начали поступать ещё 26 мая.

С 30 мая вступают в силу новые меры, усиливающие ответственность за нарушение порядка обработки персональных данных. Операторы — а к ним относятся практически все российские компании, работающие с данными клиентов, заказчиков или сотрудников — обязаны направить уведомления в Роскомнадзор.

За несвоевременное выполнение требования предусмотрены штрафы: до 50 тыс. рублей для физических лиц и до 500 тыс. рублей для юридических.

Однако за день до крайнего срока отправить уведомление оказалось проблематично. 28 мая сайт с формой для подачи уведомлений начал выдавать ошибки и перестал загружаться.

Сервис Downdetector.su также зафиксировал неполадки в работе сайта Роскомнадзора. Пик обращений пользователей пришёлся на 14:00, при этом заметный рост жалоб начался с 16:00 по московскому времени. Основные проблемы связаны с невозможностью загрузить форму уведомления. Большинство сообщений поступает из Центральной России.

После подписания законов №420-ФЗ и №421-ФЗ руководство Роскомнадзора неоднократно призывало компании подать уведомления заранее. Однако, как показала практика, многие организации начали решать этот вопрос в последний момент. В результате — перегрузка и отказ серверов.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru