


У Роскомнадзора упал Портал персональных данных

У Роскомнадзора упал Портал персональных данных

У Роскомнадзора упал Портал персональных данных

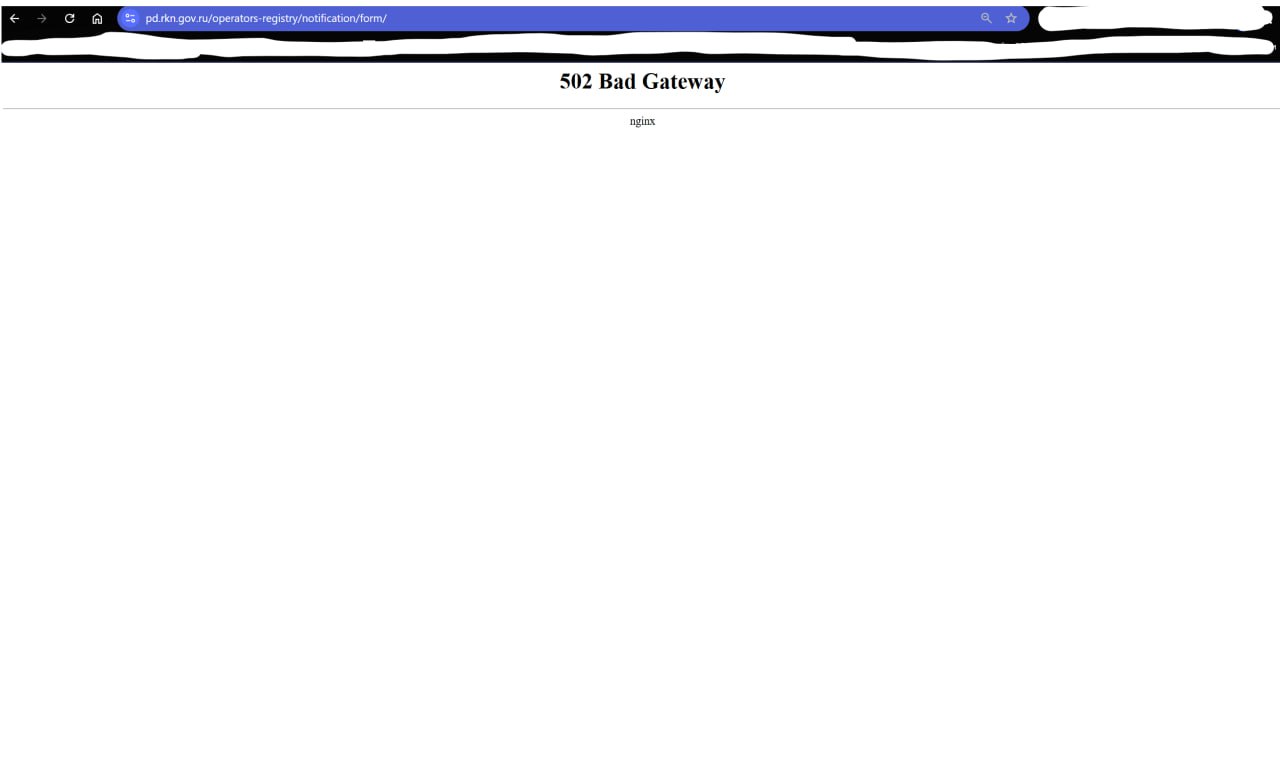
Портал персональных данных, через который компании должны подавать уведомления об обработке персональных данных, периодически перестаёт работать из-за перегрузки. Судя по комментариям, перебои с доступом к форме продолжаются уже несколько дней — первые жалобы начали поступать ещё 26 мая.

С 30 мая вступают в силу новые меры, усиливающие ответственность за нарушение порядка обработки персональных данных. Операторы — а к ним относятся практически все российские компании, работающие с данными клиентов, заказчиков или сотрудников — обязаны направить уведомления в Роскомнадзор.

За несвоевременное выполнение требования предусмотрены штрафы: до 50 тыс. рублей для физических лиц и до 500 тыс. рублей для юридических.

Однако за день до крайнего срока отправить уведомление оказалось проблематично. 28 мая сайт с формой для подачи уведомлений начал выдавать ошибки и перестал загружаться.

Сервис Downdetector.su также зафиксировал неполадки в работе сайта Роскомнадзора. Пик обращений пользователей пришёлся на 14:00, при этом заметный рост жалоб начался с 16:00 по московскому времени. Основные проблемы связаны с невозможностью загрузить форму уведомления. Большинство сообщений поступает из Центральной России.

После подписания законов №420-ФЗ и №421-ФЗ руководство Роскомнадзора неоднократно призывало компании подать уведомления заранее. Однако, как показала практика, многие организации начали решать этот вопрос в последний момент. В результате — перегрузка и отказ серверов.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru