


Несмотря на разгром, троян Lumma ожил и уже обокрал 95 жертв в 40 странах

Несмотря на разгром, троян Lumma ожил и уже обокрал 95 жертв в 40 странах

Несмотря на разгром, троян Lumma ожил и уже обокрал 95 жертв в 40 странах

На следующий день после анонса ФБР о ликвидации инфраструктуры Lumma Stealer исследователь Ракеш Кришнан (Rakesh Krishnan), известный также под ником The Raven File, обнаружил признаки возобновления активности грозного трояна.

Две недели назад Microsoft и ФБР перехватили контроль над 2300+ доменами, связанными с Lumma Stealer, он же LummaС2. В рамках международной операции правоохранительным органам удалось отключить серверы Windows-зловреда в других странах, однако победа оказалась временной.

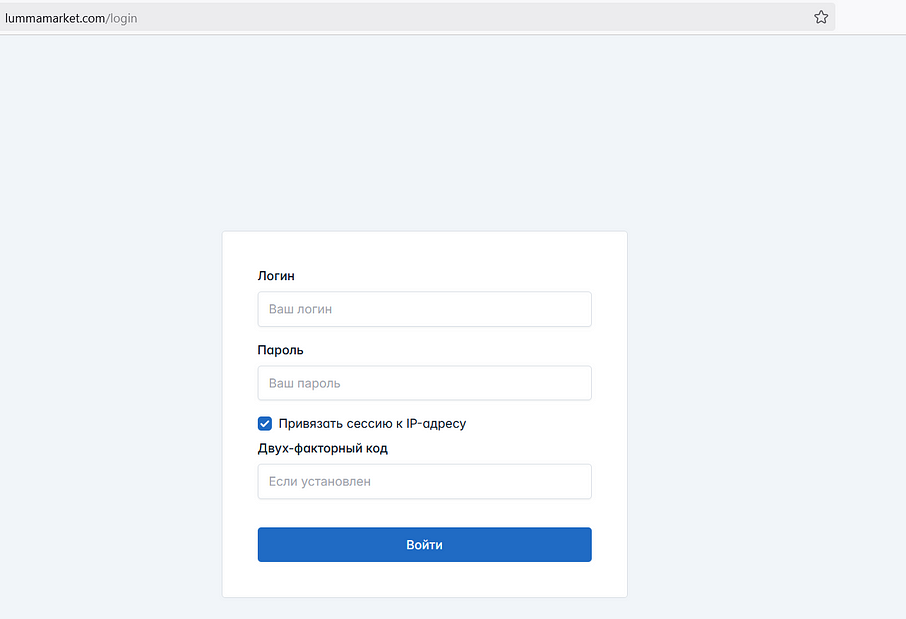
Через несколько часов после публикации объявления ФБР и Минюстя США об успехе Кришнан обнаружил, что один из русскоязычных сайтов Lumma, с которого можно было получить доступ к его админ-панели, все еще активен.


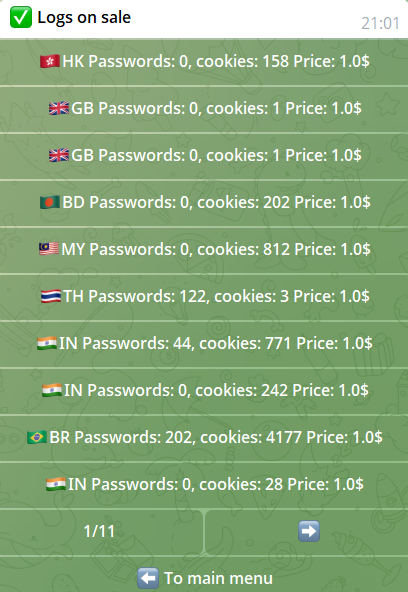
Как оказалось, пользователи трояна продолжают выставлять добычу на продажу в Telegram. По состоянию на 22 мая свежие загрузки содержали пароли и куки 95 жертв из 41 страны — в основном из США, Бразилии, Индии и Колумбии.


На одном из теневых форумов было опубликовано заявление по поводу карательной акции правоохраны. Владельцы инфостилера подтвердили потерю почти 2,5 тыс. доменов, но опровергли конфискацию сервера, на котором хостился основной сайт Lumma.

По их словам, он находится в стране, недосягаемой для ФБР, хотя и был взломан через эксплойт iDRAC (встроенный в серверы Dell контроллер для удаленного админ-доступа) 16 мая. В итоге непрошеным гостям удалось отформатировать все диски, в том числе с бэкапом.

Функциональность сервера была быстро восстановлена, а iDRAC отсоединен от системной платы. Однако высокопоставленные взломщики успели заполучить IP-адреса клиентов Lumma-сервиса: не найдя списка на сервере, они создали на одном из размещенных на нем сайтов фишинговую страницу входа, через которую вдобавок запросили доступ к веб-камере.

Кришнан также обнаружил ряд новых доменов Lumma Stealer, зарегистрированных сразу после разгромной акции, в том числе mikhail-lermontov [.]com, fedor-dostoevskiy[.]com и yuriy-andropov[.]com.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru