


Срок жизни дропов уменьшился. Но мошенники берут количеством

Срок жизни дропов уменьшился. Но мошенники берут количеством

Срок жизни дропов уменьшился. Но мошенники берут количеством

По данным Банка России, срок жизни дропа сегодня не превышает нескольких дней, тогда как в 2023 году он мог достигать двух месяцев. Однако мошенники компенсируют это ограничение усложнением схем вывода средств и увеличением числа посредников.

Как отмечает «Коммерсант», злоумышленники, вовлекающие россиян и мигрантов в схемы обналичивания украденных денег, действуют эффективнее регулятора — в первую очередь за счёт расширения сети дропов.

По информации Банка России, к концу 2024 года в стране было выявлено около 700 тыс. дропов. При этом речь идёт лишь о тех, кто подпадает под законодательство о противодействии отмыванию доходов и финансированию терроризма. Сколько всего дропов используют мошенники, регулятор не уточняет.

Экспертные оценки значительно расходятся. В Сбербанке считают, что общее число дропов достигает 2 млн человек. Там также фиксируют явную тенденцию к уходу в офлайн: всё чаще мошенники используют дропов-курьеров, которые лично забирают деньги у жертв.

По данным интегратора «Информзащита», совокупная аудитория таких «помощников» за 2023–2025 годы может составлять от 8 до 12 млн человек, включая одноразовых участников и тех, кто уже выбыл из схем.

В «Информзащите» также отмечают, что около трети дропов — это мигранты. Темпы прироста в компании оценивают на уровне 80 тыс. человек ежемесячно.

«Количество дропов растёт, поскольку банковские сервисы становятся всё более удобными и привлекательными, а ответственность за участие в таких схемах — низкая», — считает руководитель дирекции по предотвращению кибермошенничества Альфа-банка Евгений Винокуров.

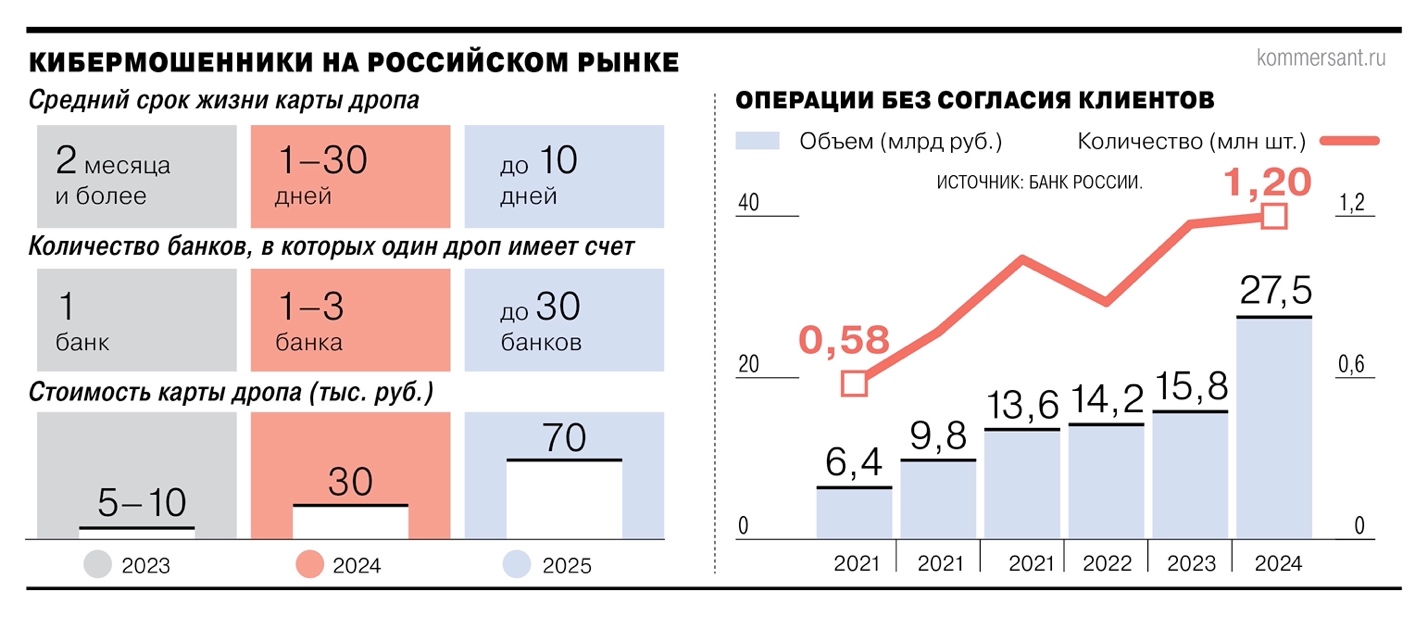
Одновременно усложняются и сами схемы. Если год назад только 1% дропов открывали счета в нескольких банках, то в 2025 году таких уже 35%. В некоторых случаях используется до 30 банков одновременно.

Это стало реакцией на ужесточение контроля со стороны банков и регулятора. Например, в 2023 году средний срок «жизни» карты, оформленной на дропа, составлял два месяца. В 2025 году при «заливе» — когда на счёт быстро переводится максимальная сумма — он сократился до 15 минут. Даже при более «осторожном» использовании, в составе так называемых ферм с небольшими переводами, срок не превышает 10 дней.

Тем не менее крупнейшие банки уже начали возвращать серьёзные суммы пострадавшим от мошенничества. Так, с начала 2025 года Сбербанк вернул более 1 млрд рублей — больше, чем за весь 2024 год. По словам вице-президента ВТБ Дмитрия Ревякина, в 2024 году удалось вернуть 380 млн рублей со счетов дропов.

С 15 мая Банк России ввел ограничение на объёмы переводов для тех, кто включён в базу дропов. А с 1 июня 2025 года Росфинмониторинг получит дополнительные полномочия по приостановке операций в рамках борьбы с подобными схемами.

Кроме того, в Госдуме рассматриваются два законопроекта, направленных на противодействие дропперству. Один предполагает обязательное разрешение родителей на открытие счёта для подростков в возрасте от 14 до 18 лет, второй — вводит уголовную ответственность за участие в подобных схемах. Первый вице-премьер Дмитрий Григоренко признал, что на данный момент дроппинг не подпадает под действие уголовного законодательства.

«Получение денежного вознаграждения — это ключевой признак умысла, который отличает преступника от обманутой жертвы. Если человек передавал свои данные бесплатно — по незнанию или под давлением — он не подлежит уголовной ответственности», — подчеркнул Дмитрий Григоренко.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru