


Windows 11, Red Hat и Docker пробили в первый день Pwn2Own 2025

Windows 11, Red Hat и Docker пробили в первый день Pwn2Own 2025

Windows 11, Red Hat и Docker пробили в первый день Pwn2Own 2025

В Берлине стартовал хакерский турнир Pwn2Own 2025, и уже в первый день участники показали, на что способны: эксперты по безопасности заработали $260  000, демонстрируя цепочки эксплойтов для атак на Windows 11, Red Hat Linux и Oracle VirtualBox.

Red Hat пал первым

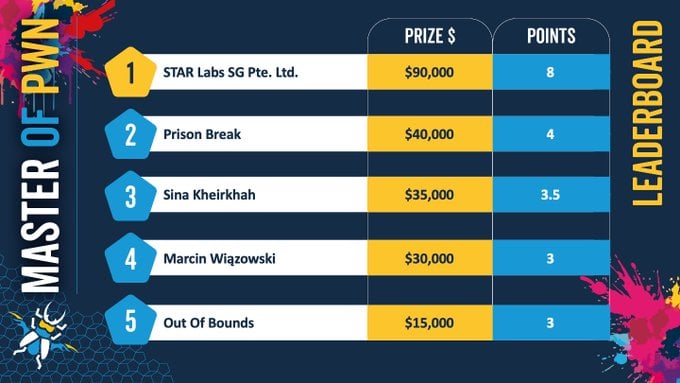
Первой мишенью стала Red Hat Enterprise Linux for Workstations. Команда DEVCORE Research (точнее, исследователь по прозвищу Pumpkin) повысила привилегии через целочисленное переполнение и унесла с собой $20 000.

Затем Хёнву Ким и Вонги Ли тоже добрались до root-доступа на Red Hat, объединив use-after-free и баг утечки информации. Правда, одна из дыр оказалась не совсем 0-day — из-за этого случился коллизия с уже известной уязвимостью.


Кроме того, Чэнь Лэ Ци из STARLabs SG показал впечатляющую цепочку, в которой use-after-free и переполнение целого привели к SYSTEM-доступу на Windows 11. Это принесло ему $30 000.

Но и это ещё не всё: Марцин Вионзовски взломал систему через баг записи за пределами границ, а Хёнджин Чой применил type confusion (несоответствие используемых типов данных) — и оба также получили привилегии SYSTEM.

Взлом VirtualBox и побег из Docker

Команда Prison Break заработала $40 000 за побег из Oracle VirtualBox через целочисленное переполнение и выполнение кода на хостовой ОС. Сина Кхейрха из Summoning Team ушёл с $35 000 за уязвимость в Chrome и уже известный баг в Triton Inference Server от Nvidia.

Pwn2Own проходит с 15 по 17 мая в рамках конференции OffensiveCon. Сегодня — второй день, и исследователи нацелятся на SharePoint, VMware ESXi, Firefox, Red Hat и VirtualBox.

Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru