


В NetCat CMS устранили два десятка уязвимостей XSS и SQLi

В NetCat CMS устранили два десятка уязвимостей XSS и SQLi

В NetCat CMS устранили два десятка уязвимостей XSS и SQLi

Эксперты Positive Technologies выявили 23 уязвимости в системе управления контентом NetCat. О проблемах, позволяющих изменять информацию на порталах и проникнуть во внутреннюю сеть, было доложено вендору; патчи вышли в составе версии 7.0 CMS.

В банк данных ИБ-угроз, работающий на базе ФСТЭК России, новые находки внесены под BDU-идентификаторами с 2024-06382 по 2024-06404. Степень опасности оценена как высокая либо критическая (от 8,1 до 9,1 балла CVSS).

«Мы обнаружили возможность проведения атак с использованием межсайтового скриптинга в различных модулях NetCat CMS, — комментирует Алексей Соловьев, руководитель группы экспертизы отдела анализа защищенности веб-приложений в PT. — Это могло бы позволить злоумышленнику выполнить произвольный код на сервере, получить доступ к исходному коду приложения, базе данных и закрепиться для последующих атак на компанию – владельца системы. Кроме того, нами были найдены уязвимости “Внедрение SQL-кода”. Атакующий, имеющий доступ к уязвимому модулю, мог бы повысить свои привилегии и получить полный доступ к базе данных для дальнейшего развития атаки».

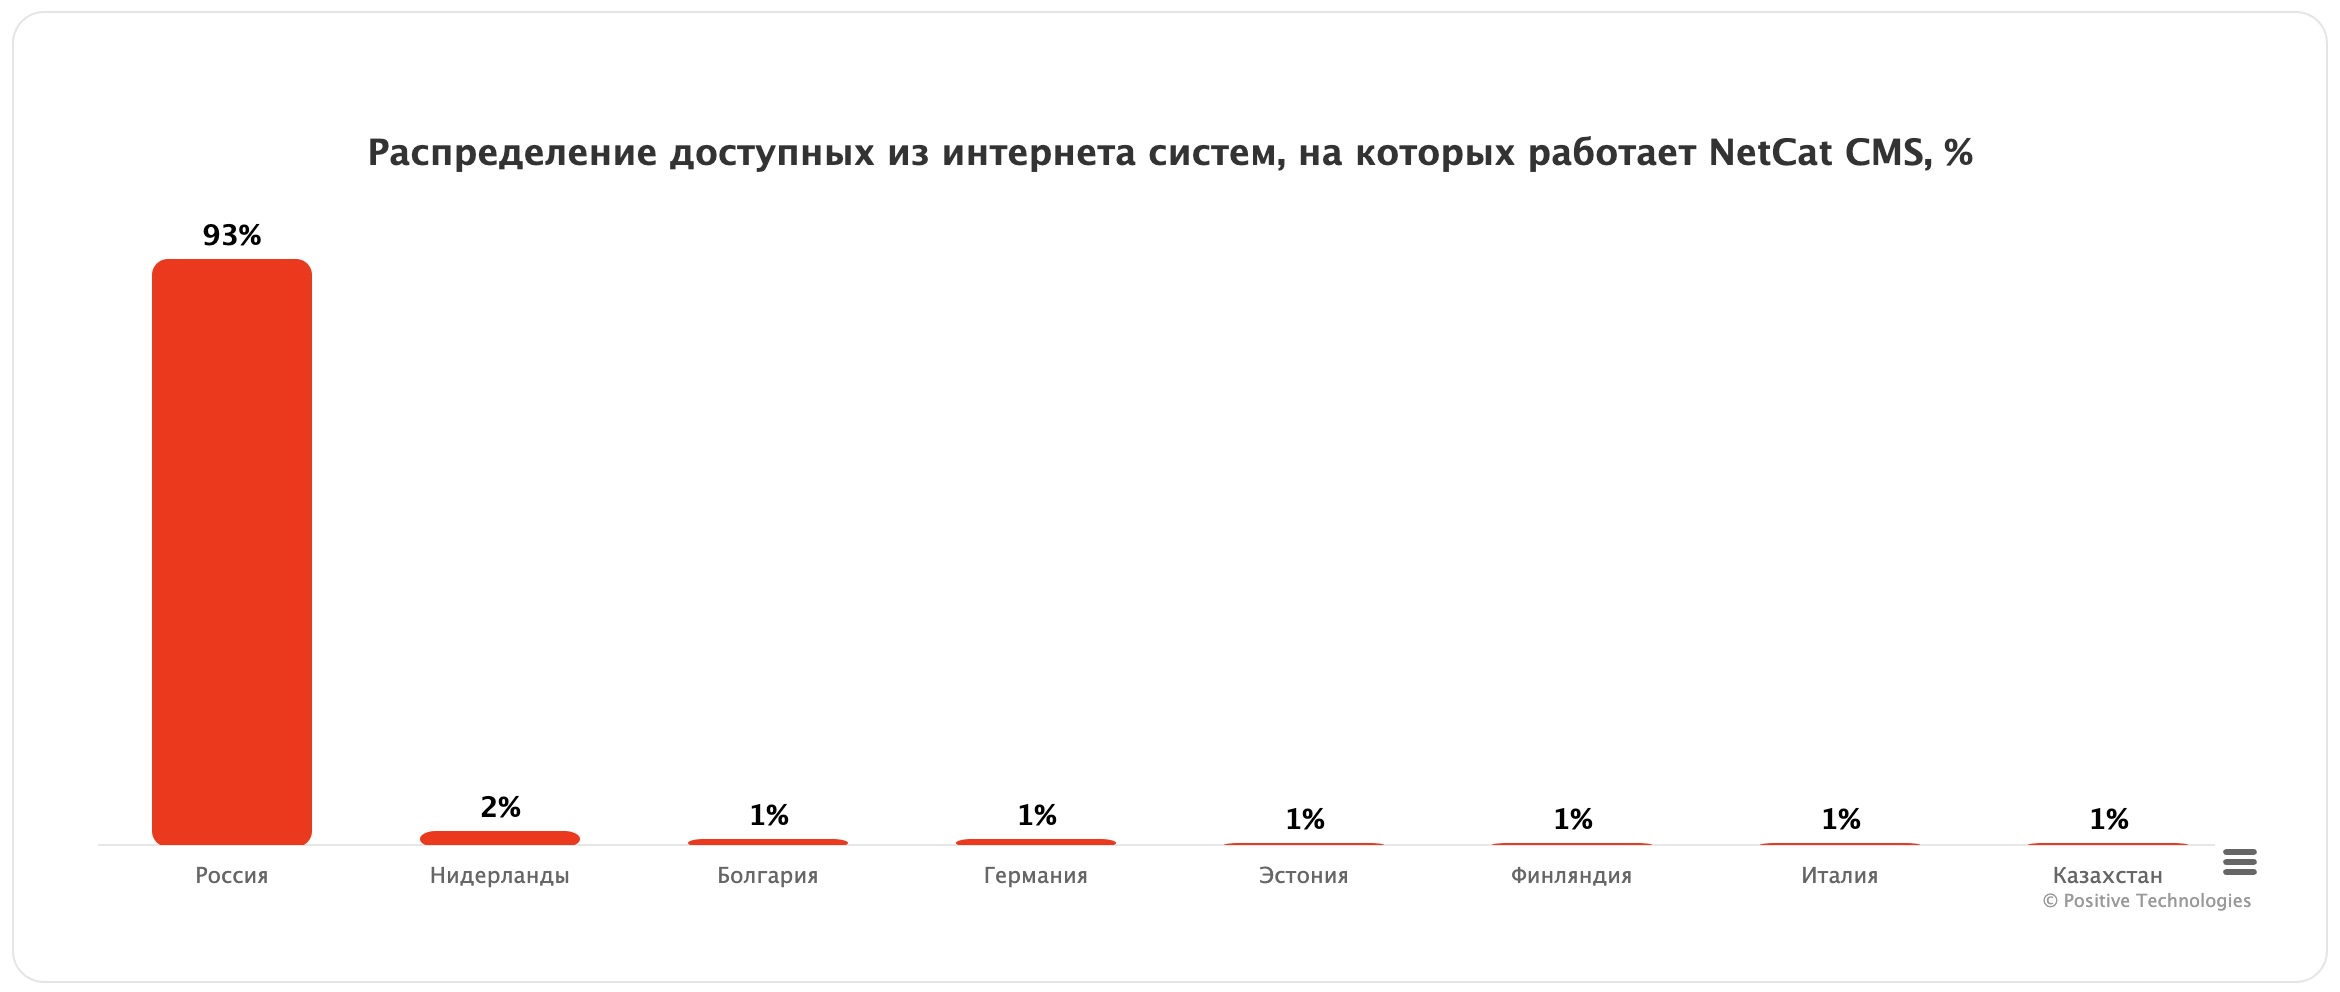
По внутренним данным компании «Неткэт», ее продукт, занесенный в реестр Минцифры, используют свыше 15 тыс. сайтов. Поиск в интернете, проведенный экспертами минувшей осенью, выявил более 200 уязвимых и доступных экземпляров NetCat CMS — в основном, в России.

Подпишитесь на новости

Подписчики ChatGPT Pro жалуются на блокировки и недоступность архивов чатов

Платная подписка ChatGPT Pro оказалась не страховкой от внезапного отключения. Пользователи жалуются на блокировки без предупреждения, потерю доступа к переписке и обращения в поддержку, которые заканчиваются предложением подать апелляцию.

Один из подписчиков описал свой случай на форуме OpenAI: 7 ноября вместо входа он получил ошибку account_deactivated.

По словам автора, письма с объяснением не было. При этом он участвовал в программе OpenAI для специалистов по кибербезопасности, а вход защищал физическим ключом YubiKey.

Пользователь предположил, что причиной стали подключения к ChatGPT и Codex через VPN-серверы в разных регионах. Подтверждения этой версии нет.

Аккаунт OpenAI Support ответил: индивидуальные апелляции нельзя рассматривать на публичном форуме, нужно воспользоваться официальной формой или справочным центром. Конкретную причину отключения в ответе не назвали.

В другой ветке подписчики сообщают об отклонённых апелляциях либо долгом ожидании ответа. Некоторые утверждают, что вместе с доступом к сервису для них закрылись годы рабочих материалов, исследований и личных записей.

Масштаб проблемы неизвестен, а считать VPN причиной бана пока рановато.

Напомним о схожей истории с Claude. Нейросеть в этом году начала массово блокировать российских пользователей. Им возвращают стоимость оплаченных подписок, однако аккаунты удаляются вместе со всеми данными. Позже баны связали с IP и платежами, но формула блокировок не доказана.

RSS: Новости на портале Anti-Malware.ru