


Новая уязвимость в Intel CPU позволяет сливать данные из ядра ОС

Новая уязвимость в Intel CPU позволяет сливать данные из ядра ОС

Новая уязвимость в Intel CPU позволяет сливать данные из ядра ОС

Исследователи из ETH Zurich нашли новую уязвимость в всех современных процессорах Intel — даже в тех, где уже были включены защиты от Spectre. Проблема получила название Branch Privilege Injection и отслеживается под кодом CVE-2024-45332. Да, опять атака через спекулятивное выполнение.

Когда процессор «угадывает», куда прыгнет ветка кода (это делает так называемый branch predictor), он может ошибиться.

Обычно это не страшно — ошибку откатывают. Но если предсказание окажется «успешным», оно выполняется так быстро, что может вмешаться в переход между пользовательским режимом и ядром. Получается, обновление предсказаний ветвлений пересекает границы привилегий.

Это означает, что обычное приложение может подсунуть процессору «приманку», а затем запустить системный вызов — и в этот короткий момент CPU будет выполнять инструкции с уровня ядра, но по сценарию атакующего. Результат — можно слить, например, содержимое /etc/shadow, где хранятся хеши паролей.

Насколько это серьёзно?

Очень. Исследователи продемонстрировали утечку данных из ядра на Ubuntu 24.04, причём со всеми стандартными мерами защиты включёнными. Скорость утечки — до 5.6 КБ/с при 99.8% точности.


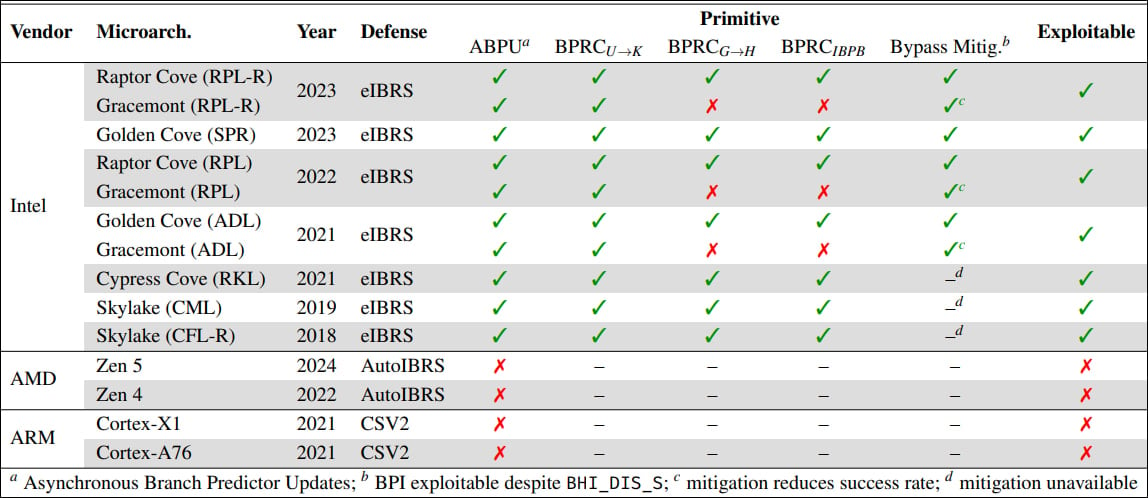
Затронуты все процессоры Intel начиная с 9-го поколения (Coffee Lake Refresh) и до свежих Raptor Lake. Более старые — не проверялись, но, по словам исследователей, предсказания ветвлений могли прорываться через защиту даже на 7-м поколении (Kaby Lake).

У AMD и Arm такой проблемы нет — у них предсказатели работают синхронно с выполнением инструкций.

Intel уже выпустила микрокодные обновления, устраняющие уязвимость. Производительность падает умеренно:

  • Микрокод — до 2.7% замедления
  • Защитный софт — от 1.6% до 8.3%, в зависимости от CPU


Никаких атак в реальной жизни пока не зафиксировано, но Intel советует срочно обновить BIOS/UEFI и операционную систему. А если вы используете уязвимые процессоры в облаке или при работе с критичными данными — отнестись к этому особенно серьёзно.

Где будут детали?

Полное описание атаки ETH Zurich представит на конференции USENIX Security 2025. А Intel, в свою очередь, опубликовала бюллетень и поблагодарила исследователей за сотрудничество.

«Мы усиливаем защиту от Spectre v2 и рекомендуем пользователям обратиться к производителям систем для получения обновлений», — заявили в Intel.

Подпишитесь на новости

Подписчики ChatGPT Pro жалуются на блокировки и недоступность архивов чатов

Платная подписка ChatGPT Pro оказалась не страховкой от внезапного отключения. Пользователи жалуются на блокировки без предупреждения, потерю доступа к переписке и обращения в поддержку, которые заканчиваются предложением подать апелляцию.

Один из подписчиков описал свой случай на форуме OpenAI: 7 ноября вместо входа он получил ошибку account_deactivated.

По словам автора, письма с объяснением не было. При этом он участвовал в программе OpenAI для специалистов по кибербезопасности, а вход защищал физическим ключом YubiKey.

Пользователь предположил, что причиной стали подключения к ChatGPT и Codex через VPN-серверы в разных регионах. Подтверждения этой версии нет.

Аккаунт OpenAI Support ответил: индивидуальные апелляции нельзя рассматривать на публичном форуме, нужно воспользоваться официальной формой или справочным центром. Конкретную причину отключения в ответе не назвали.

В другой ветке подписчики сообщают об отклонённых апелляциях либо долгом ожидании ответа. Некоторые утверждают, что вместе с доступом к сервису для них закрылись годы рабочих материалов, исследований и личных записей.

Масштаб проблемы неизвестен, а считать VPN причиной бана пока рановато.

Напомним о схожей истории с Claude. Нейросеть в этом году начала массово блокировать российских пользователей. Им возвращают стоимость оплаченных подписок, однако аккаунты удаляются вместе со всеми данными. Позже баны связали с IP и платежами, но формула блокировок не доказана.

RSS: Новости на портале Anti-Malware.ru