


APT36 тестирует ClickFix на Linux — вредонос под видом ошибки сайта

APT36 тестирует ClickFix на Linux — вредонос под видом ошибки сайта

APT36 тестирует ClickFix на Linux — вредонос под видом ошибки сайта

Если вам когда-нибудь предлагали «вставить команду в терминал, чтобы всё заработало» — самое время насторожиться. В Сети замечена свежая кампания с использованием ClickFix-атак, и на этот раз она заточена не только под Windows, но и под Linux.

Что вообще такое ClickFix?

Это такой трюк из разряда социальной инженерии: злоумышленники убеждают пользователя, что «что-то пошло не так» — например, якобы ошибка верификации или сбой приложения. А дальше предлагают «исправить» это, вставив команду в терминал. Естественно, команда запускает зловред.

Раньше это в основном касалось пользователей Windows — им подсовывали PowerShell-скрипты, которые тянули за собой вредоносные программы. В прошлом году была волна атак и на macOS — через фейковые ошибки Google Meet. Теперь пришла очередь Linux.

Как это работает?

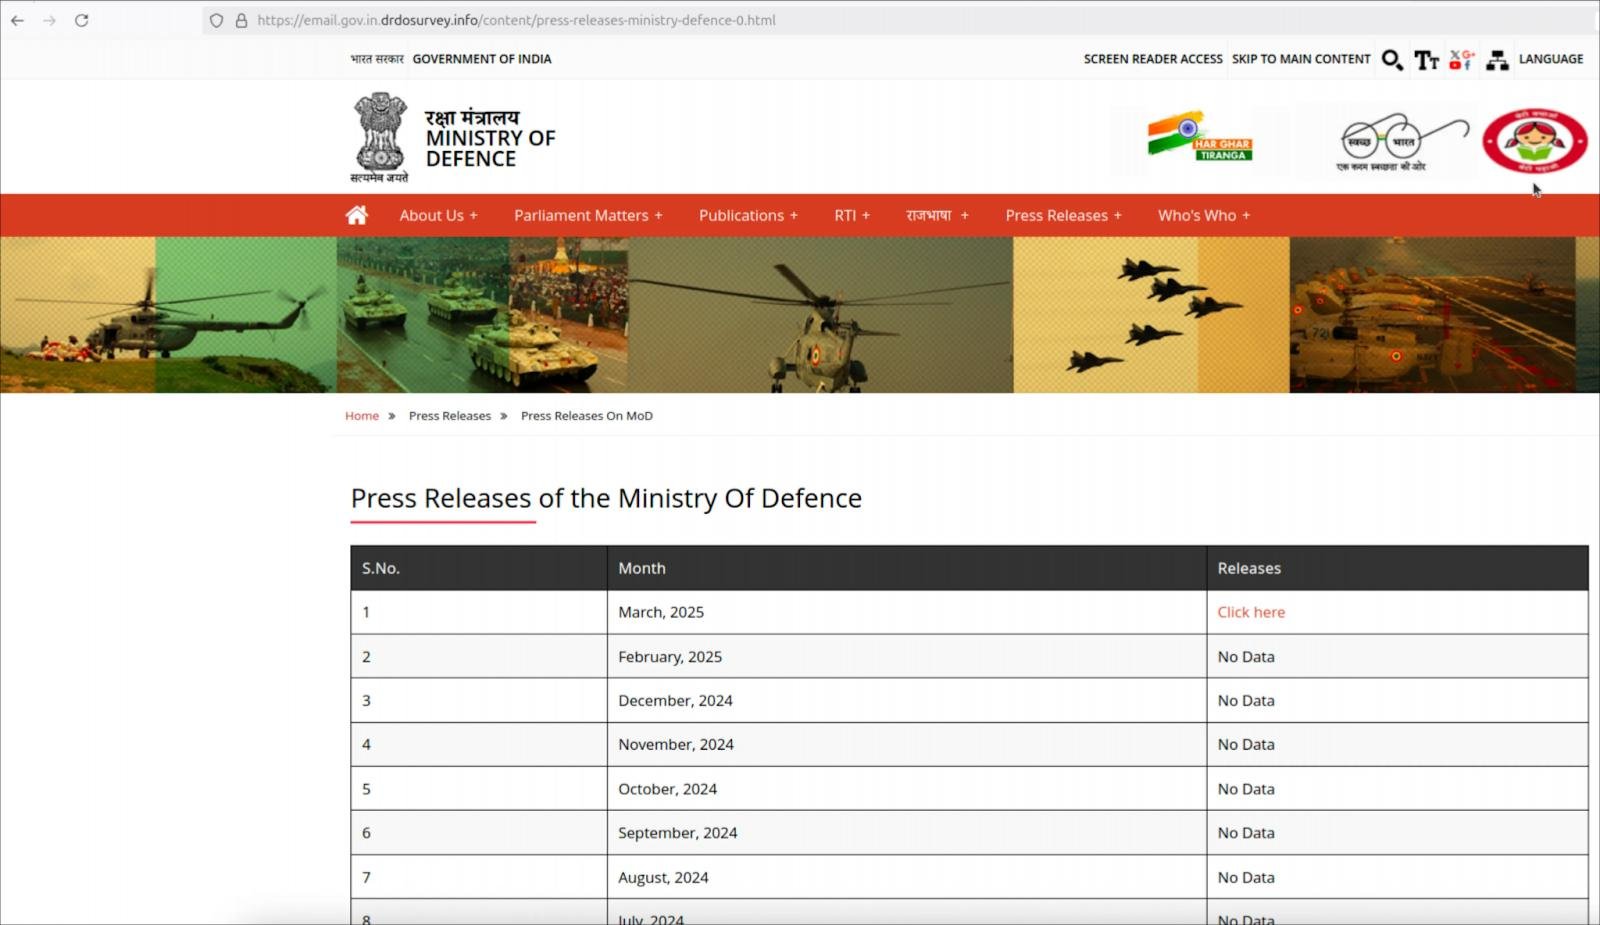
Исследователи из Hunt.io заметили кампанию, которую связывают с группировкой APT36 (она же Transparent Tribe, ссылаются на Пакистан). Хакеры сделали сайт, выдающий себя за страницу Минобороны Индии, с якобы официальным пресс-релизом.


Когда пользователь заходит на этот сайт, первым делом определяется его ОС, а затем — жертва направляется по нужному сценарию:

  • На Windows — подсовывается «предупреждение об ограничениях доступа» с кнопкой «Продолжить». Клик по ней — и в буфер копируется команда MSHTA, которую просят вставить в Run и запустить. Команда тянет .NET-загрузчик, а пользователю показывают подставной PDF.
  • На Linux — подсовывается CAPTCHA со злосчастной кнопкой «Я не робот». Клик — и в буфер копируется шелл-команда. Жертве объясняют: нажми Alt+F2, вставь команду и нажми Enter. Всё — дело сделано.

Сейчас Linux-скрипт не делает ничего опасного — он просто тянет JPEG с сервера атакующих и открывает его фоном. Ни шпионажа, ни троянов. Но эксперты уверены: это тест. Вместо картинки можно в любой момент подгрузить скрипт с полноценной вредоносной нагрузкой.

Что делать?

Никогда не копируйте команды в терминал, если вы не уверены, за что они отвечают. Особенно если источник — это «подозрительный сайт с ошибкой». Один лишний Enter — и вы открываете дверь для всего: от кражи данных до полного захвата системы.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru