


Вышел Solar NGFW 1.6: больше сигнатур и автоматизация защиты сети

Вышел Solar NGFW 1.6: больше сигнатур и автоматизация защиты сети

Вышел Solar NGFW 1.6: больше сигнатур и автоматизация защиты сети

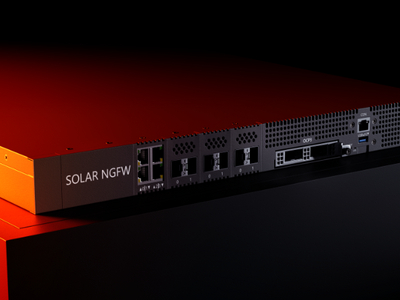
ГК «Солар» выпустила обновление межсетевого экрана Solar NGFW — версия 1.6 получила расширенные функции для защиты сетевой инфраструктуры и автоматизации управления безопасностью периметра.

Обновление включает более 2000 IPS-сигнатур и дополнительные инструменты для повышения отказоустойчивости и снижения операционных затрат.

По данным Центра противодействия кибератакам Solar JSOC, в 2024 году 27% подтверждённых инцидентов были связаны с сетевыми атаками — почти вдвое больше, чем в 2023-м. Злоумышленники активно сканируют внутренние сети в поисках уязвимостей для развития атак, поэтому надёжная защита сетевого периметра становится особенно актуальной.

В новой версии реализована автоматическая загрузка около 2000 сигнатур от Центра исследования киберугроз Solar 4RAYS, а также автоматизировано обновление порядка 24 тысяч оптимизированных сигнатур из международной базы «ET Open». Пользователь может сам задать график или периодичность обновлений в зависимости от политик безопасности организации.

В Solar NGFW 1.6 также появились средства настройки сетевых протоколов BGP, NTP и DHCP. Это позволяет автоматизировать управление сетевой инфраструктурой, сократить простои систем, повысить устойчивость инфраструктуры и снизить трудозатраты на её сопровождение.

Кроме того, благодаря точной настройке сетевых параметров ускоряется подключение новых устройств и повышается корректность логов — а значит, инциденты расследуются быстрее.

Продукт зарегистрирован в реестре отечественного ПО Минцифры России и сертифицирован ФСТЭК в качестве межсетевого экрана и системы обнаружения вторжений.

«Мы учитываем актуальные киберугрозы при развитии Solar NGFW. Новая версия помогает клиентам снижать киберриски, повышать эффективность сетевой инфраструктуры и автоматизировать рутинные задачи без участия специалистов ИБ. В результате уменьшается нагрузка на поддержку и эксплуатацию ИТ-систем», — отметил Альберт Маннанов, руководитель продукта Solar NGFW ГК «Солар».

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru