


Схема инвестскама маскируется под Telegram и бьёт по VPN-пользователям

Схема инвестскама маскируется под Telegram и бьёт по VPN-пользователям

Схема инвестскама маскируется под Telegram и бьёт по VPN-пользователям

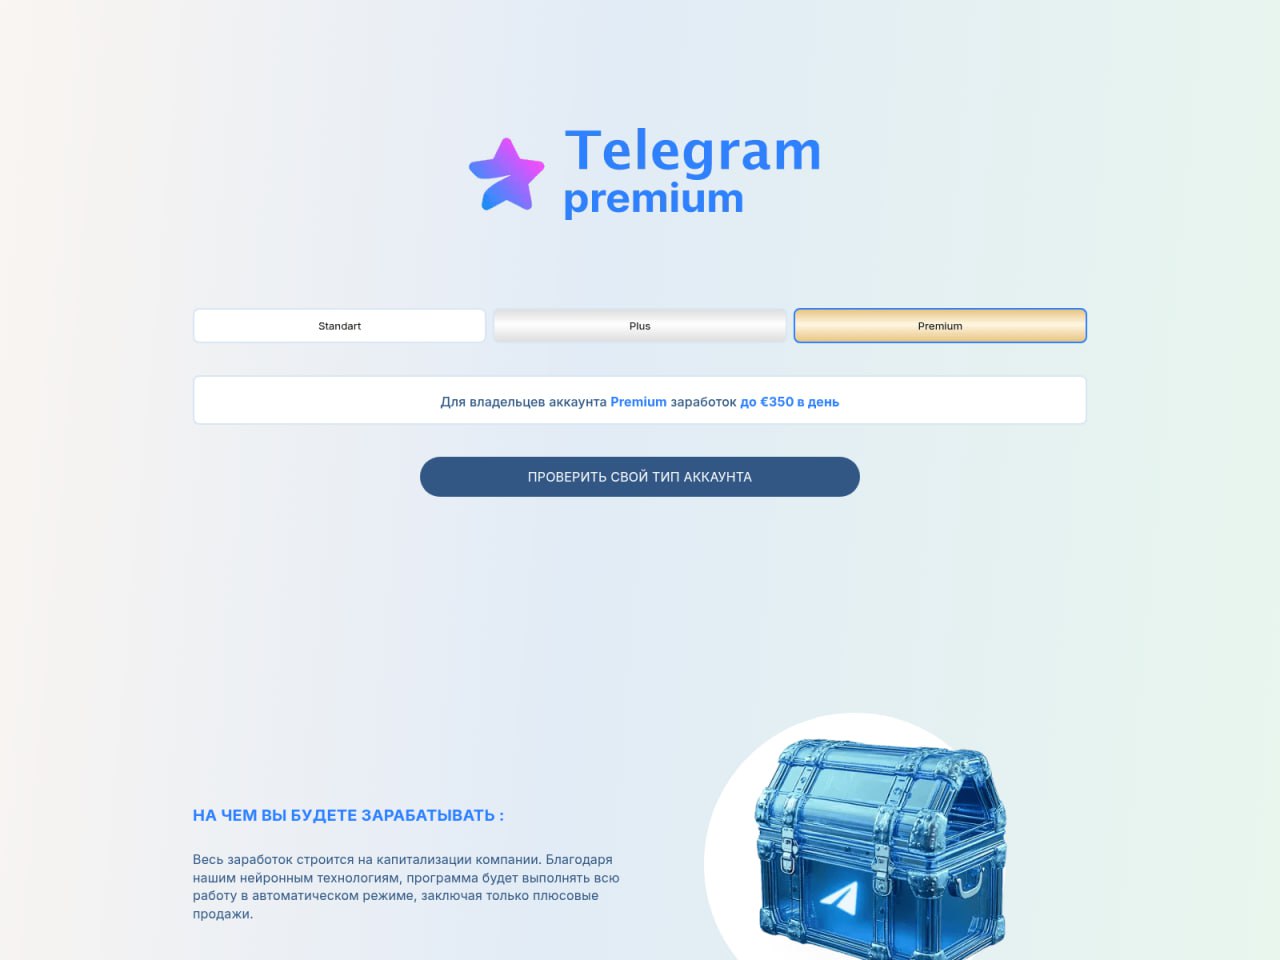
Компания F6 сообщила о новой схеме инвестиционного мошенничества, которая активно распространяется в Telegram. Мошенники обещают до 350 евро в день за просмотр контента — якобы благодаря некой «капитализации компании» и «нейронным технологиям».

На деле всё это — прикрытие, чтобы выманить личные данные и подтолкнуть человека к вложению денег в несуществующие проекты.

Главная особенность схемы — она нацелена на русскоязычных пользователей за пределами России или тех, кто использует VPN. Аналитики зафиксировали как минимум 22 сайта, через которые всё это работает.

Мошеннический путь устроен просто: человеку показывают фейковый сайт, оформленный под Telegram, и предлагают проверить статус его аккаунта. Неважно, что вы введёте — система всегда «подтверждает», что у вас Premium.


Далее просят ввести адрес электронной почты и телефон, якобы для получения дохода с аккаунта. После этого — звонок от «персонального менеджера», который убеждает вложить деньги. Это классическая схема: сначала заманить, потом под нажимом убедить перевести деньги.

Кроме Telegram, мошенники используют схожие сайты под видом WhatsApp и Facebook (принадлежат компании Meta, признанной экстремистской и запрещённой в России). Отличие — в логотипах и размерах обещанных доходов. Пользователям WhatsApp сулят до 35 евро в день, а для Facebook — аж до 600 евро.

Жертв находят через рекламу в соцсетях, в том числе в Facebook и Instagram (принадлежат компании Meta, признанной экстремистской и запрещённой в России). Обычно это посты от аккаунтов с названиями вроде «Срочные новости», где обещают лёгкий заработок. Ещё один популярный приём — якобы новости об «открытии нового источника дохода» от известного человека. Ссылки из этих постов ведут на фальшивые сайты.

Эксперты подчёркивают: раньше подобные схемы часто нацеливались на русскоязычных в эмиграции — например, осенью 2022 года были распространены фейковые сайты знакомств для пользователей в Грузии, Армении, Чехии и других странах. А теперь к ним добавился новый сценарий — инвестиционное мошенничество, нацеленное на тех, кто пользуется VPN или живёт за границей.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru