


Defendnot отключает Windows Defender и маскируется под антивирус

Defendnot отключает Windows Defender и маскируется под антивирус

Defendnot отключает Windows Defender и маскируется под антивирус

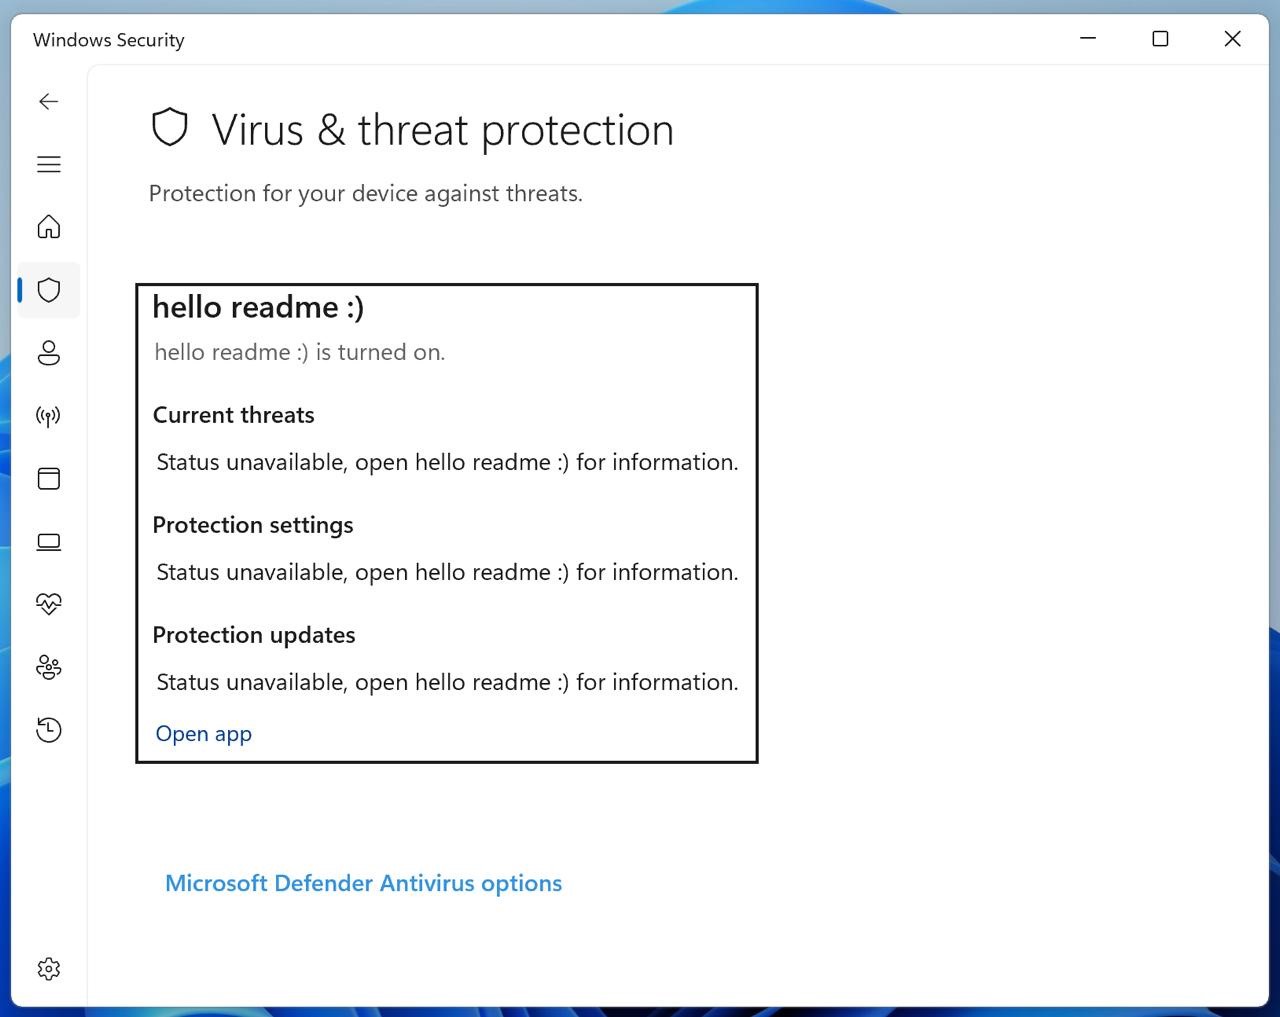
Без шума, без хака, без ярких флажков. Именно так работает Defendnot — экспериментальный инструмент, который умеет отключать Windows Defender, регистрируя себя как «альтернативный антивирус».

Вместо привычных трюков с политиками, PowerShell или системными хаками, Defendnot идёт через Windows Security Center (WSC) — ту самую внутреннюю систему, где Windows проверяет, есть ли антивирус, и если да, отключает свой встроенный, чтобы не было конфликтов.

Microsoft официально не документирует этот API; чтобы получить его спецификацию, надо подписать NDA. Но Arsenii как-то смог разобраться и, по его словам, в отличие от предыдущих инструментов (вроде «no-defender»), Defendnot не полагается на чужой код — он работает напрямую с WSC.


Defendnot не внедряется в систему навсегда. Чтобы Defender не включился после перезапуска, утилита добавляет себя в автозагрузку — и её бинарник должен постоянно оставаться на диске. Так что это не постоянное решение, а скорее демонстрация.

Кстати, весь код выложен на GitHub, а в полном разборе автор подробно описал, как всё устроено. Сам он подчёркивает: инструмент создан исключительно для исследований, не для атак.

Это очередной пример того, как можно не ломать, а убеждать систему, что всё хорошо — и тем самым добиться нужного эффекта. Для защитников — это ещё один звоночек: просто отключённый Defender может быть не багом, а вполне себе «альтернативой» в глазах Windows.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru