


Defendnot отключает Windows Defender и маскируется под антивирус

Defendnot отключает Windows Defender и маскируется под антивирус

Defendnot отключает Windows Defender и маскируется под антивирус

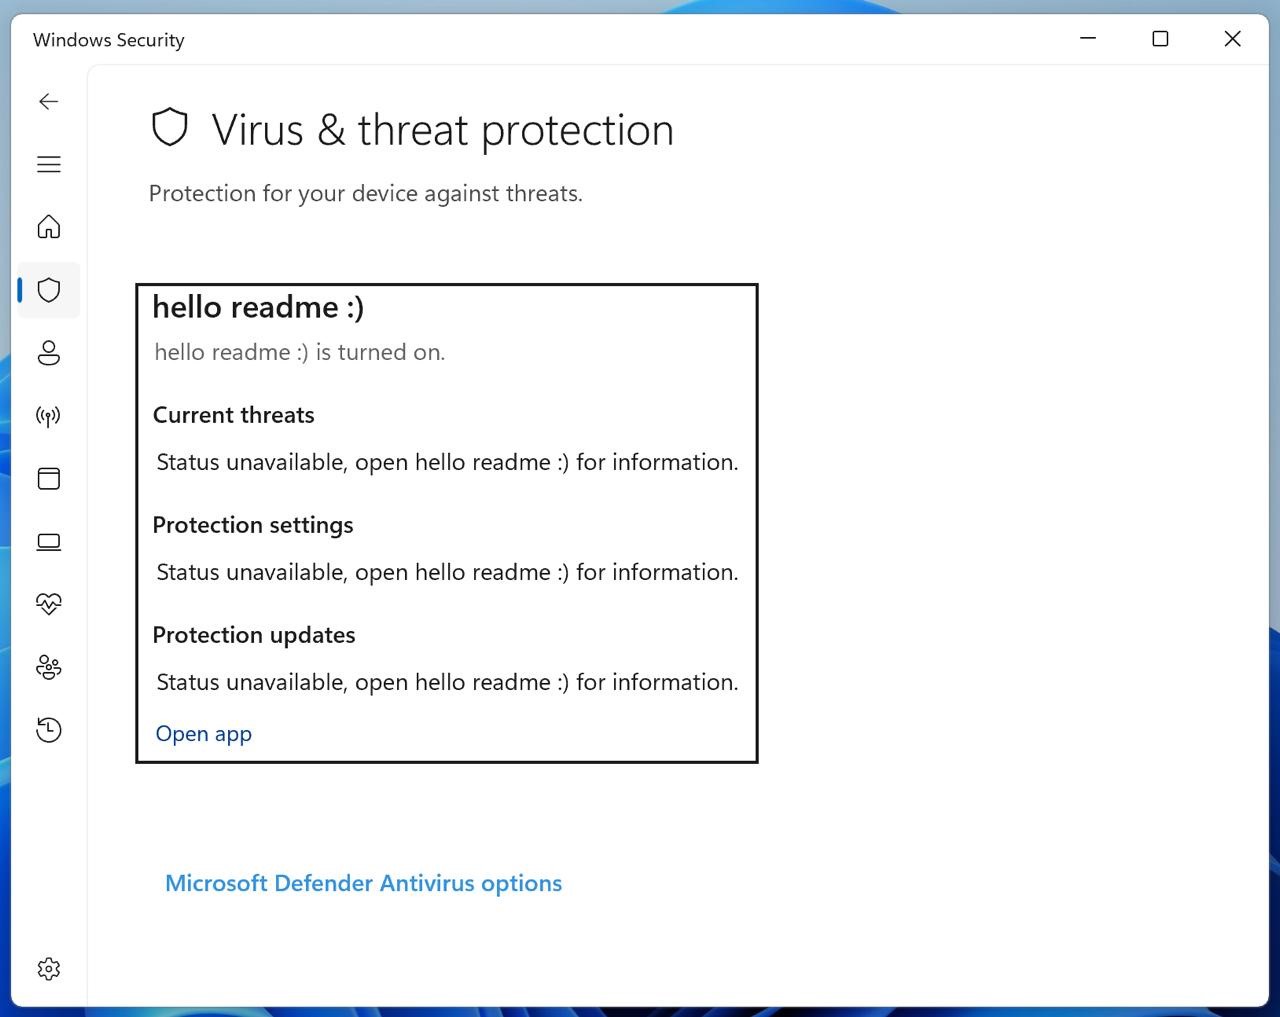
Без шума, без хака, без ярких флажков. Именно так работает Defendnot — экспериментальный инструмент, который умеет отключать Windows Defender, регистрируя себя как «альтернативный антивирус».

Вместо привычных трюков с политиками, PowerShell или системными хаками, Defendnot идёт через Windows Security Center (WSC) — ту самую внутреннюю систему, где Windows проверяет, есть ли антивирус, и если да, отключает свой встроенный, чтобы не было конфликтов.

Microsoft официально не документирует этот API; чтобы получить его спецификацию, надо подписать NDA. Но Arsenii как-то смог разобраться и, по его словам, в отличие от предыдущих инструментов (вроде «no-defender»), Defendnot не полагается на чужой код — он работает напрямую с WSC.


Defendnot не внедряется в систему навсегда. Чтобы Defender не включился после перезапуска, утилита добавляет себя в автозагрузку — и её бинарник должен постоянно оставаться на диске. Так что это не постоянное решение, а скорее демонстрация.

Кстати, весь код выложен на GitHub, а в полном разборе автор подробно описал, как всё устроено. Сам он подчёркивает: инструмент создан исключительно для исследований, не для атак.

Это очередной пример того, как можно не ломать, а убеждать систему, что всё хорошо — и тем самым добиться нужного эффекта. Для защитников — это ещё один звоночек: просто отключённый Defender может быть не багом, а вполне себе «альтернативой» в глазах Windows.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru