


Defendnot отключает Windows Defender и маскируется под антивирус

Defendnot отключает Windows Defender и маскируется под антивирус

Defendnot отключает Windows Defender и маскируется под антивирус

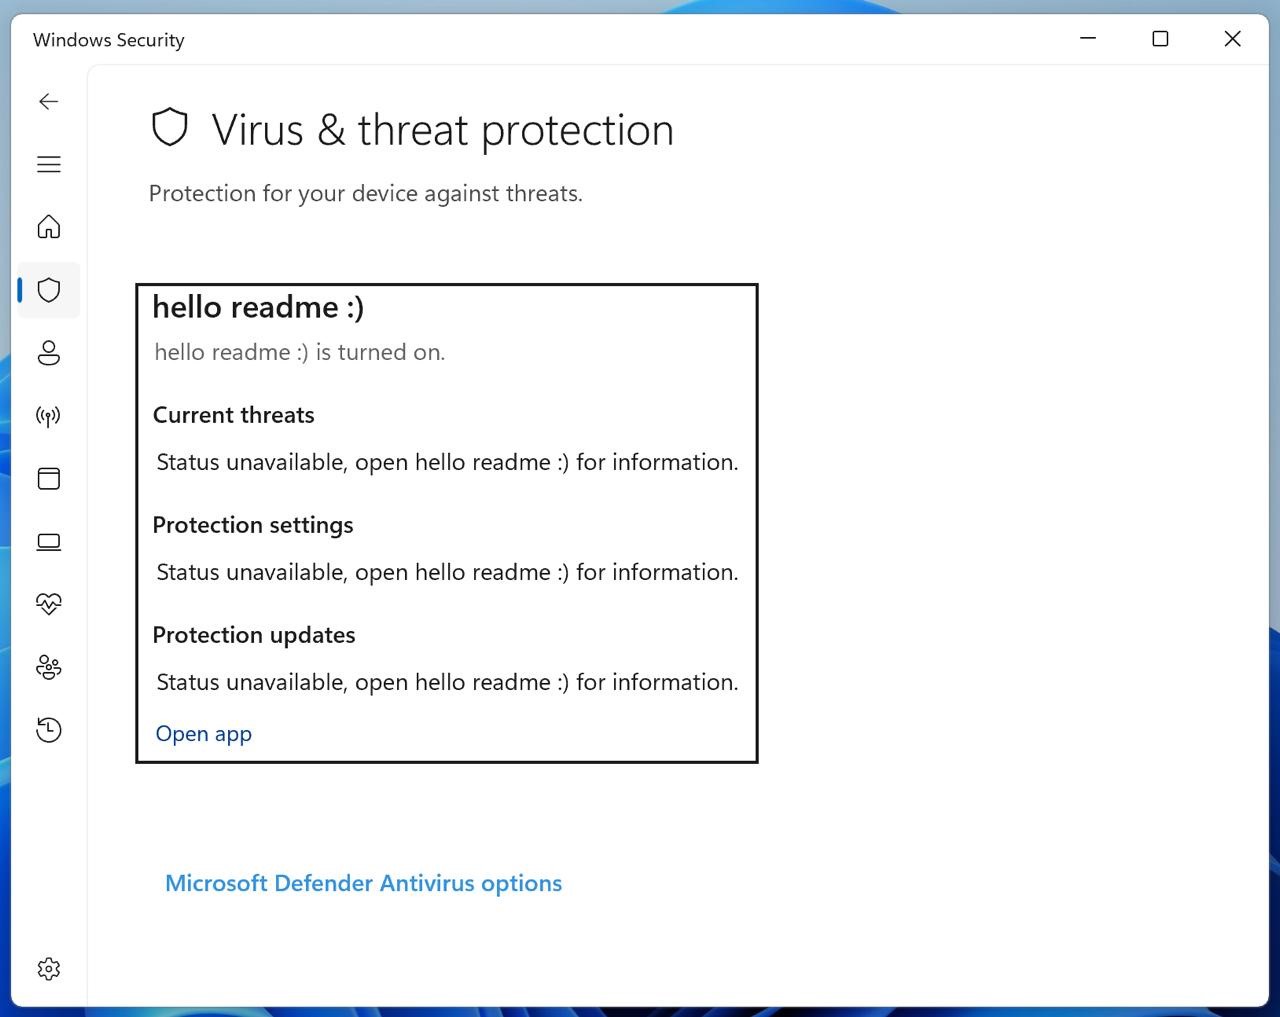
Без шума, без хака, без ярких флажков. Именно так работает Defendnot — экспериментальный инструмент, который умеет отключать Windows Defender, регистрируя себя как «альтернативный антивирус».

Вместо привычных трюков с политиками, PowerShell или системными хаками, Defendnot идёт через Windows Security Center (WSC) — ту самую внутреннюю систему, где Windows проверяет, есть ли антивирус, и если да, отключает свой встроенный, чтобы не было конфликтов.

Microsoft официально не документирует этот API; чтобы получить его спецификацию, надо подписать NDA. Но Arsenii как-то смог разобраться и, по его словам, в отличие от предыдущих инструментов (вроде «no-defender»), Defendnot не полагается на чужой код — он работает напрямую с WSC.


Defendnot не внедряется в систему навсегда. Чтобы Defender не включился после перезапуска, утилита добавляет себя в автозагрузку — и её бинарник должен постоянно оставаться на диске. Так что это не постоянное решение, а скорее демонстрация.

Кстати, весь код выложен на GitHub, а в полном разборе автор подробно описал, как всё устроено. Сам он подчёркивает: инструмент создан исключительно для исследований, не для атак.

Это очередной пример того, как можно не ломать, а убеждать систему, что всё хорошо — и тем самым добиться нужного эффекта. Для защитников — это ещё один звоночек: просто отключённый Defender может быть не багом, а вполне себе «альтернативой» в глазах Windows.

Подпишитесь на новости

Приложение МЧС взломали для рассылки фейков, оповещение не пострадало

Мобильное приложение МЧС России подверглось массированной кибератаке в ночь на 2 ноября. Через него населению разослали ложную информацию. Специалисты устраняют уязвимость и восстанавливают штатную работу приложения.

О произошедшем ведомство сообщило в официальном телеграм-канале. Позднее МЧС отдельно уточнило: система оповещения населения работает штатно.

По заявлению министерства, взлом приложения не повлиял и не может повлиять на её функционирование.

Основные каналы экстренного оповещения — региональные и муниципальные системы с сиренами и громкоговорителями, СМС, телевидение и радио. Мобильное приложение ведомство назвало дополнительным сервисом информирования.

В МЧС призвали сохранять спокойствие и проверять сведения на сайте министерства и в его официальных аккаунтах. Подробности уязвимости и способ проникновения в опубликованном сообщении не раскрываются.

Киберинцидент вскрывает опасную сторону атак на сервисы безопасности: злоумышленникам необязательно отключать систему целиком, чтобы посеять тревогу. Достаточно подменить сообщение там, где пользователь привык доверять отправителю.

RSS: Новости на портале Anti-Malware.ru