

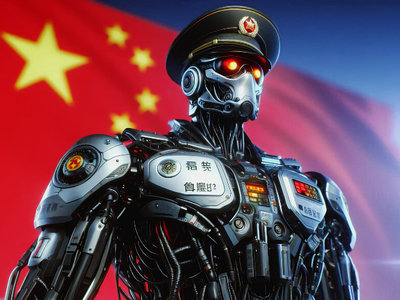

В китайском Шэньчжэне вышел на патрулирование робот-полицейский

В китайском Шэньчжэне вышел на патрулирование робот-полицейский

В китайском Шэньчжэне вышел на патрулирование робот-полицейский

Роботы-гуманоиды в Шэньчжэне задействованы для обеспечения порядка в общественных местах, помощи туристам, а также в поиске потерявшихся детей и пожилых людей. В полиции города используется робот модели PM01, разработанный местной компанией Engine AI.

Ранее эти роботы демонстрировали приёмы кунг-фу и даже принимали участие в полумарафоне. Теперь же они стали частью крупного проекта по внедрению робототехники в систему общественной безопасности.

Робот имеет рост чуть менее 140 см и вес около 40 кг. Он не является полностью автономным устройством, выполняя роль ассистента. Устройство оснащено камерами с функцией распознавания лиц, а также системами синтеза и распознавания речи на кантонском и мандаринском диалектах.

Благодаря приводам промышленного класса, робот может оглядываться, не используя ноги. Его поле зрения составляет 320°. Стоимость относительно невелика — около 14 тысяч долларов.

Однако реакция пользователей соцсетей оказалась неоднозначной. Одни находят робота пугающим, сравнивая его с персонажем из антиутопии, другие ссылаются на франшизу «Терминатор». Пользователей тревожат этические аспекты использования таких систем и отсутствие у машин эмпатии.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru