


Cloudflare: за первый квартал 2025 года отбили уже 20,5 млн DDoS-атак

Cloudflare: за первый квартал 2025 года отбили уже 20,5 млн DDoS-атак

Cloudflare: за первый квартал 2025 года отбили уже 20,5 млн DDoS-атак

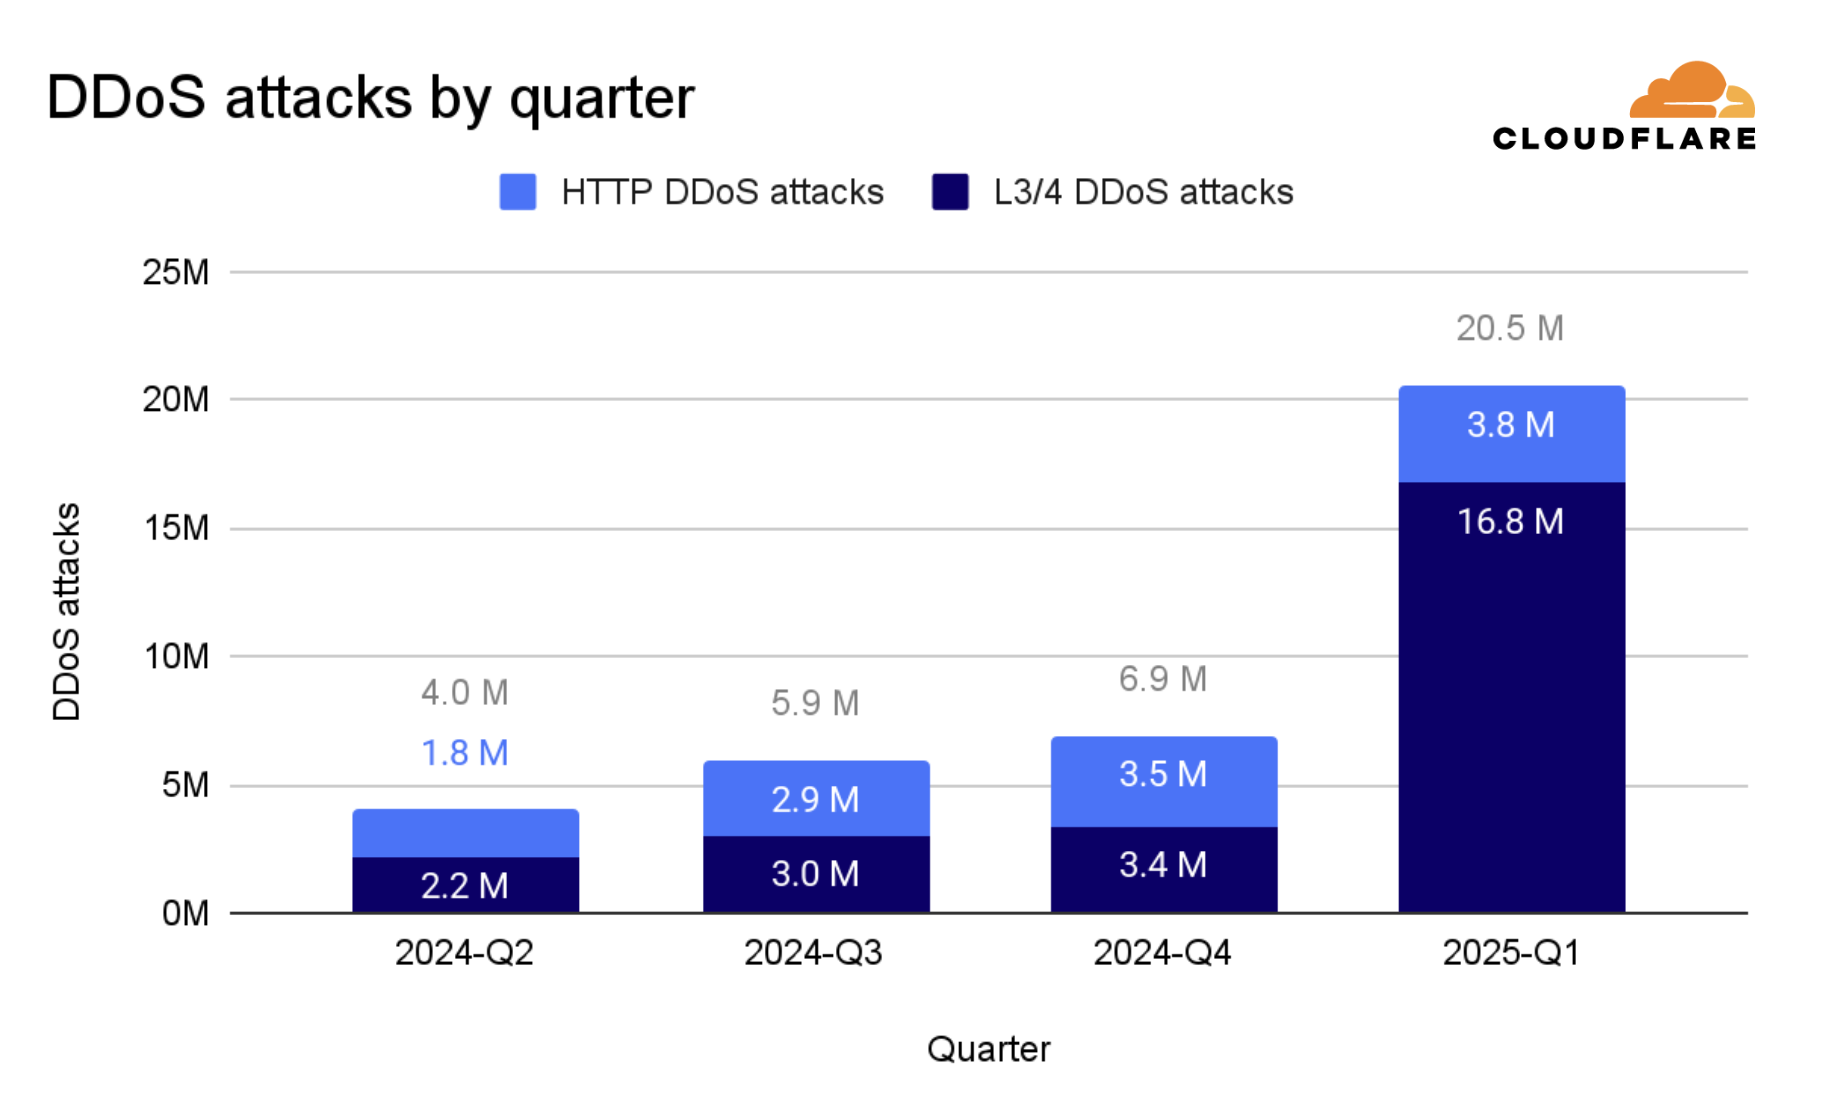
В 2024 году интернет-гигант Cloudflare пережил настоящий шквал DDoS-атак: их число выросло сразу на 358% по сравнению с предыдущим годом. И, судя по всему, 2025-й обещает быть ещё «веселее»: только за первые три месяца Cloudflare уже отразила 20,5 миллионов атак.

В отчёте отмечается: основная волна пришлась на сетевые DDoS-атаки — их было 16,8 миллионов.

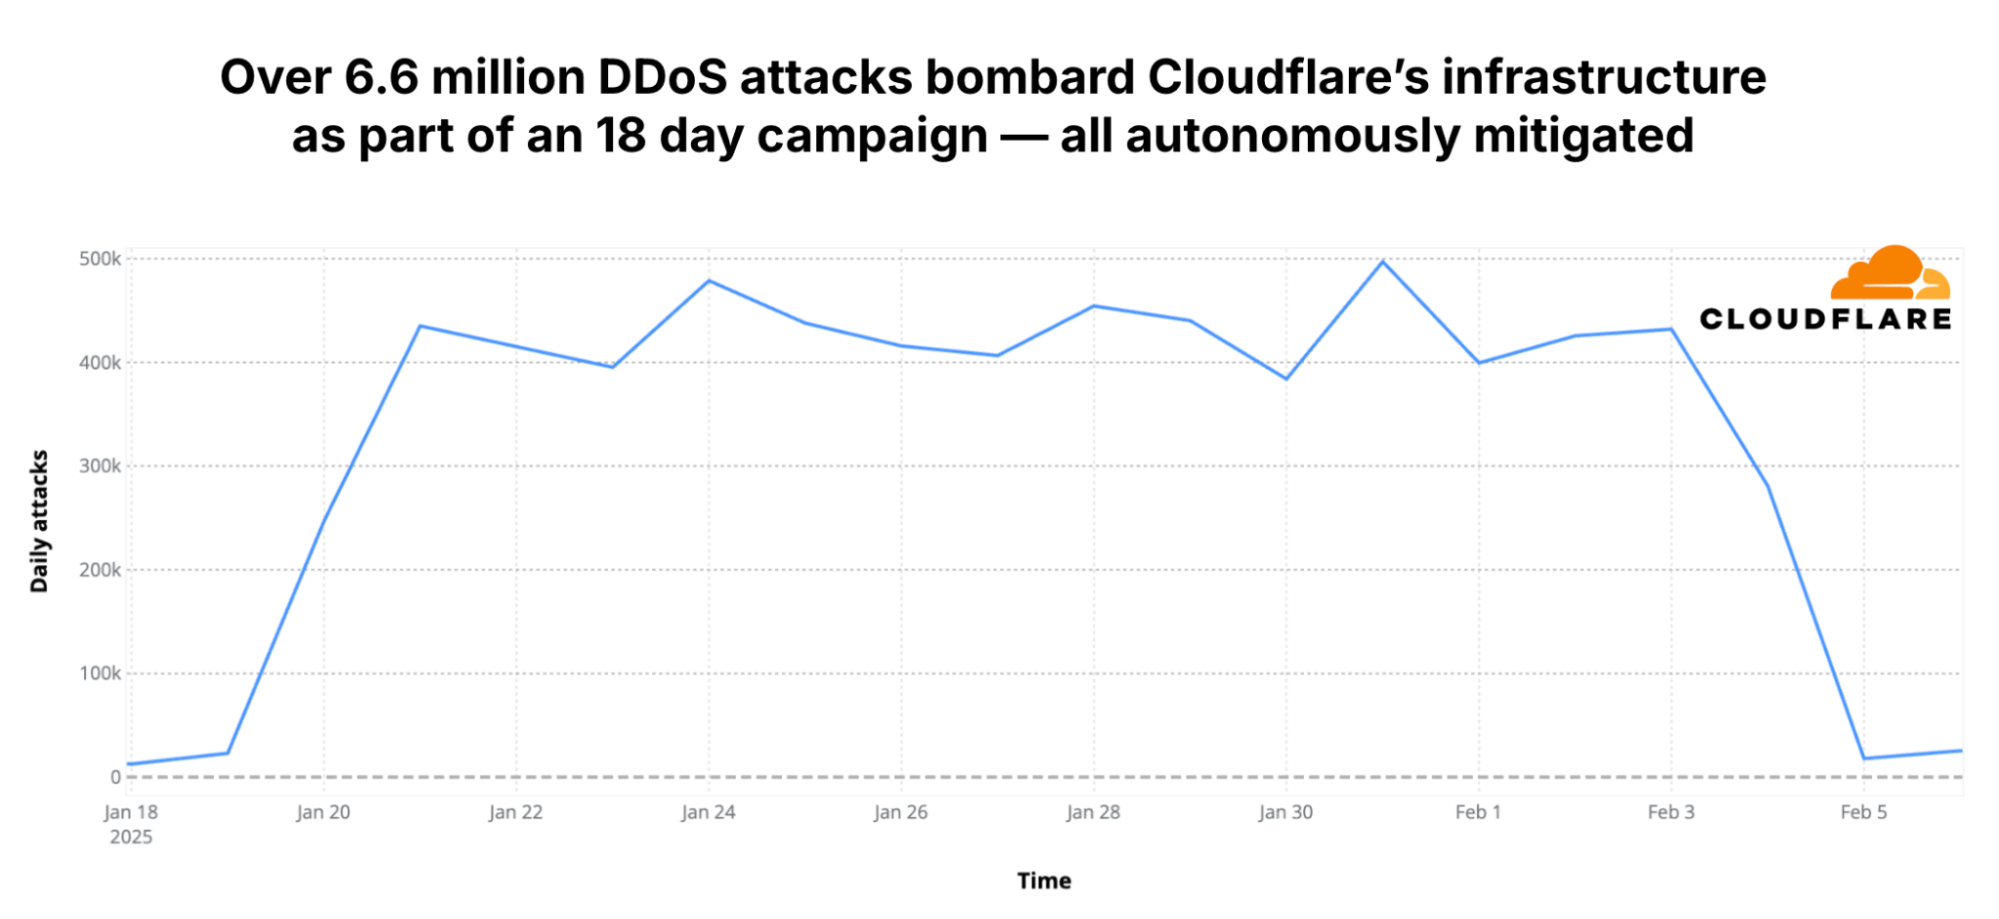
При этом саму инфраструктуру Cloudflare зацепило не слабо: на неё пришлось 6,6 миллиона атак в рамках 18-дневной кампании, где смешались SYN-flood, атаки от ботов на базе Mirai, SSDP-усиленные атаки и многое другое.


Рост атак в цифрах:

  • Рост сетевых атак: 509% за год.
  • Более 700 атак превышали полосу в 1 Тбит/с или 1 миллиард пакетов в секунду.
  • В среднем фиксировали 8 гиперобъёмных атак в день в первом квартале.

В 2025 году появились две новые тенденции:

  • CLDAP-атаки (вариация LDAP через UDP): рост на 3488% за квартал.
  • ESP-атаки (отражение/усиление через уязвимые системы): рост на 2301%.

Особенность CLDAP в том, что он позволяет легко подделывать IP-адреса — никакой проверки соединения не требуется, и злоумышленники используют это для организации мощных отражённых атак.

Одной из целей стал хостинг-провайдер в США, который обслуживает игровые серверы для Counter-Strike GO, Team Fortress 2 и Half-Life 2: Deathmatch. Атаковали через знаменитый порт 27015, известный в мире геймеров. Поток данных достигал 1,5 миллиарда пакетов в секунду — но Cloudflare справилась.

Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru