


Сообщество разработчиков Linux хочет снять с поддержки CPU i486 и i586

Сообщество разработчиков Linux хочет снять с поддержки CPU i486 и i586

Сообщество разработчиков Linux хочет снять с поддержки CPU i486 и i586

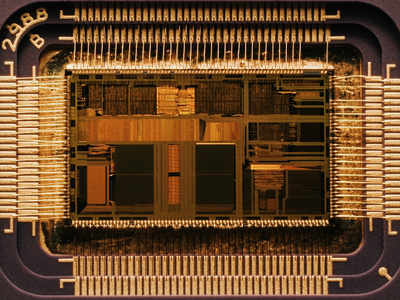
Разработчик ядра Linux Инго Молнар (Ingo Molnar) вновь поднял в сообществе вопрос о снятии с поддержки устаревших процессоров Intel 486 и ранних моделей Intel 586 — антиквариата, которым, по его словам, почти никто уже не пользуется.

Предложенный Молнаром набор патчей позволит существенно сэкономить время на обеспечении совместимости, оставив в силе поддержку лишь 32-битных Pentium со счетчиком меток времени (TSC), умеющих работать с инструкцией CMPXCHG8B.

Срок поддержки x86-32 во многих дистрибутивах заканчивается, а Linux упорно продолжает тащить наследие 90-х, тогда как отказ от него снизил бы сложность кода и трудоемкость техобслуживания.

«В x86-32 предусмотрено множество аппаратных средств эмуляции для поддержки древних 32-битных CPU, которые сейчас используют единицы, — подчеркивает Молнар, озвучивая свое предложение. — Необходимость обеспечения совместимости иногда даже вызывает проблемы, на решение которых приходится тратить драгоценное время».

В 2012 году по той же причине сообщество Linux сняло с поддержки Intel 386, а в 2019-м Линус Торвальдс предложил также распрощаться с дискетами. Вопрос о депрекации Intel 486 создатель ядра Linux поднял в 2022 году, но тогда обсуждение в сообществе не дало искомого результата; возможно, на этот раз консенсус будет достигнут.

Рекламный PDF-ридер из Google Play обманул защиту Android и Samsung

Официальный магазин приложений — это всё-таки не стерильная операционная. Автор Android Police Фейт Леру рассказала, как установленный из Google Play PDF-ридер начал показывать на смартфоне его матери назойливое уведомление и рекламу, которые невозможно было просто смахнуть.

Баннер настойчиво предлагал перейти по ссылке и установить некое дополнение для полной защиты данных. 

Выглядело это настолько убедительно, насколько обычно выглядят попытки завести пользователя туда, куда ему точно не надо.

Самое неприятное: Google Play Protect и встроенная защита приложений Samsung проверили смартфон и ничего подозрительного не обнаружили. Автор удалил программу вручную и посоветовал отправить жалобу в Google Play.

При этом достоверно установить вредоносную функциональность приложения она не смогла, речь идёт о подозрительном поведении с признаками рекламного софта, а не о подтверждённом банковском трояне.

Случай далеко не уникальный. По данным Malwarebytes, в 2025 году Google удалила из магазина 77 вредоносных приложений, суммарно набравших не менее 19 млн установок. Часто зловреды притворяются PDF-ридерами, клавиатурами, фоторедакторами, трекерами здоровья, ускорителями батареи и чистильщиками памяти.

Перед установкой стоит проверить разработчика, отзывы, историю обновлений и запрашиваемые разрешения. А если безобидный просмотрщик документов внезапно требует доступ к СМС, уведомлениям или специальным возможностям Android, лучше таким софтом не пользоваться.

RSS: Новости на портале Anti-Malware.ru