


Google Messages теперь размывает нюдсы — привет, цензура 2.0!

Google Messages теперь размывает нюдсы — привет, цензура 2.0!

Google Messages теперь размывает нюдсы — привет, цензура 2.0!

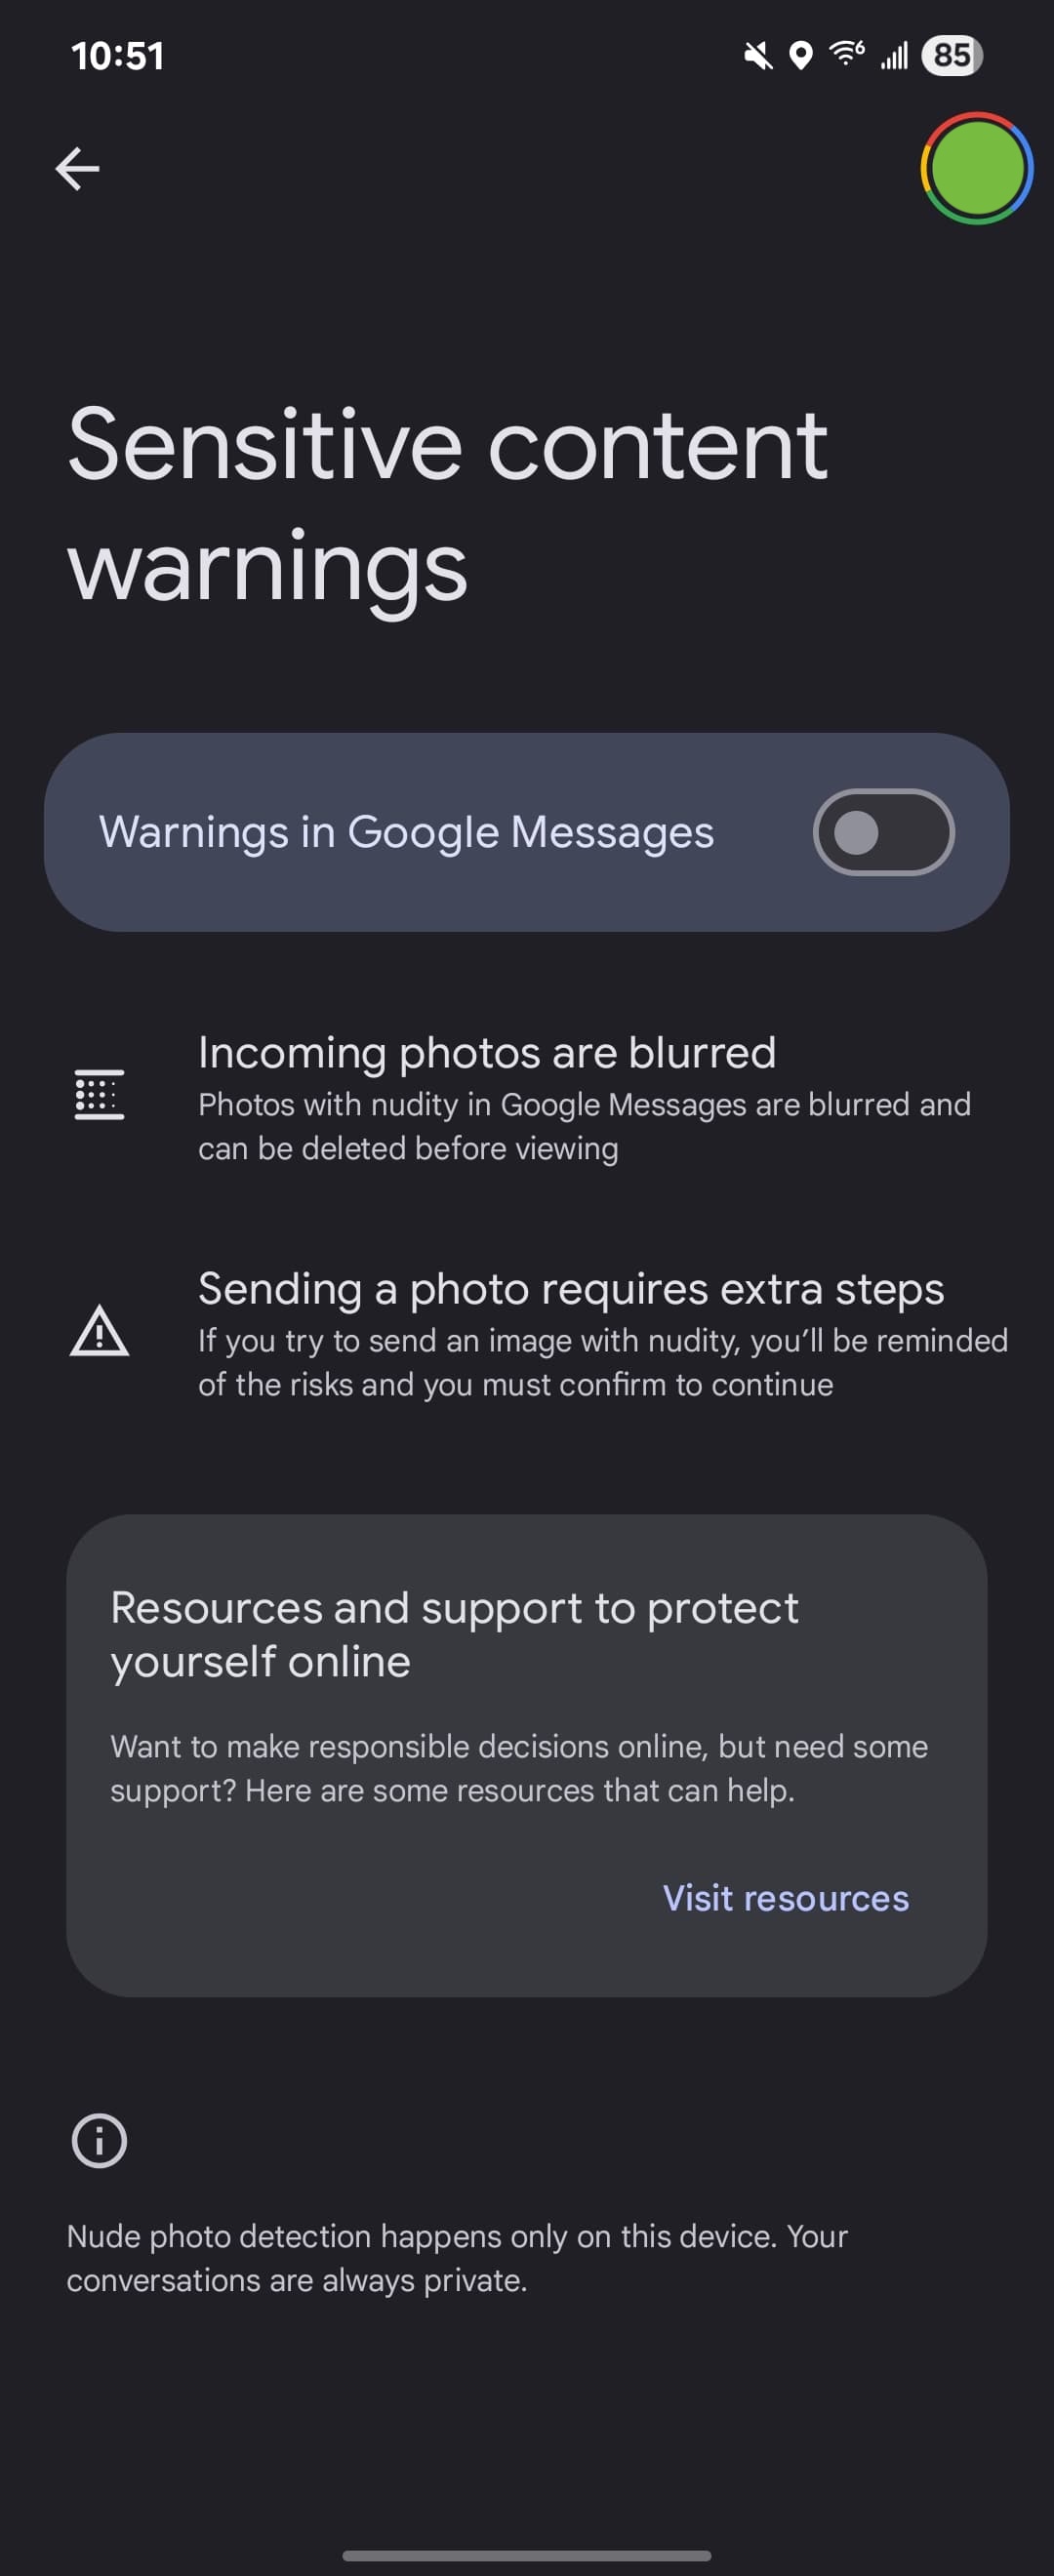
Google наконец-то выкатывает фичу, о которой говорили ещё в прошлом году: автоматическое размытие «пикантных» картинок в Google Messages. Да-да, если кто-то вдруг решил прислать вам неожиданный нюдс, приложение любезно замажет это дело и спросит, хотите ли вы это вообще видеть. Такие вот цифровые джентльмены.

Всё происходит на вашем устройстве — никакие фото никуда не отправляются. Специальный компонент под названием SafetyCore отвечает за распознавание контента, и именно он в последние месяцы таинственно появился у многих пользователей.

Некоторые Android-гики уже начали паниковать: мол, что за подозрительная штука под капотом? Но теперь ясно — SafetyCore нужен, чтобы уметь определять откровенные изображения и замазывать их до вашего одобрения.

Если фото с откровенным содержанием приходит в чате, оно автоматически размывается, а вы видите предупреждение и решаете: смотреть или не смотреть. Заодно можно и отправителя сразу в бан послать. А если вы сами решили отправить что-то «такое» — система ненавязчиво подскажет, что, может, не стоит. Но решать, конечно, вам.

У кого включено, а у кого — не совсем:

  • Взрослым с обычными телефонами — функция выключена по умолчанию, но её можно включить в настройках Google Messages (раздел «Защита и безопасность»).
  • Подростки — у них фильтр включён, но его можно отключить.
  • На детских телефонах под родительским контролем (Family Link) — фильтр включён и отключается только через администратора.


Когда ждать и что нужно?

По данным 9to5Google, фича уже выкатывается на Android-устройства с Google Messages версии 9 и выше. В настоящий момент она доступна в бета-версии, так что если не хотите ждать — можно зайти в Play Store и записаться в бета-тестеры. Работает даже на Android Go, если у телефона есть хотя бы 2 ГБ оперативки.

И да, размытие действует только в Google Messages, так что если вы пользуетесь другим приложением для СМС/ММС — придётся пересесть.

Троян RatHat сам включает отладку Android и крадёт ПИН-коды

Новый банковский троян RatHat превращает Android-смартфон в собственную точку доступа: сам включает беспроводную отладку, подключается к ADB и крадёт пароли, ПИН-коды и графические ключи. Для полного контроля ему даже не нужен компьютер; жертва всё делает своими руками, выдав приложению доступ к специальным возможностям Android.

После получения разрешения Accessibility вредонос самостоятельно открывает режим разработчика, активирует Wireless Debugging и считывает с экрана временный код сопряжения.

Затем RatHat подключается к локальному ADB-сервису и получает командную оболочку с расширенными возможностями. Троян размещает на устройстве два замаскированных компонента.

Первый выдаёт разрешения, отключает ограничения энергосбережения и может удалять приложения. Второй создаёт обратный туннель, через который операторы получают доступ ко внутренним сервисам смартфона в обход NAT и межсетевых экранов.


Но самая неприятная фишка RatHat — перехват касаний. Вредонос отслеживает координаты нажатий и сопоставляет их с раскладками клавиатур разных производителей. Так он восстанавливает цифры ПИН-кода и последовательность графического ключа, обходя запреты на скриншоты и ограничения Accessibility.

Параллельно RatHat читает СМС и уведомления с одноразовыми кодами, следит за браузером, записывает экран и подсовывает фальшивые окна банковских и криптовалютных приложений, включая WeChat и Alipay. Для навигации по интерфейсу троян обращается к генеративному ИИ: отправляет ему структуру экрана и просит найти нужную кнопку, прочитать текст или подсказать дальнейшее действие.


Даже обычное удаление приложения может не помочь. Оставшийся в системе агент способен вернуть APK, снова выдать ему разрешения и активировать Accessibility. А попытку деинсталляции RatHat прикрывает поддельным сообщением об ошибке Google Play.

По данным Zimperium, вредонос распространяют через СМС, рекламу, форумы и фальшивые сайты под видом легальных приложений. Кампанию предположительно связывают с операторами из Китая.

RSS: Новости на портале Anti-Malware.ru