


Google Messages теперь размывает нюдсы — привет, цензура 2.0!

Google Messages теперь размывает нюдсы — привет, цензура 2.0!

Google Messages теперь размывает нюдсы — привет, цензура 2.0!

Google наконец-то выкатывает фичу, о которой говорили ещё в прошлом году: автоматическое размытие «пикантных» картинок в Google Messages. Да-да, если кто-то вдруг решил прислать вам неожиданный нюдс, приложение любезно замажет это дело и спросит, хотите ли вы это вообще видеть. Такие вот цифровые джентльмены.

Всё происходит на вашем устройстве — никакие фото никуда не отправляются. Специальный компонент под названием SafetyCore отвечает за распознавание контента, и именно он в последние месяцы таинственно появился у многих пользователей.

Некоторые Android-гики уже начали паниковать: мол, что за подозрительная штука под капотом? Но теперь ясно — SafetyCore нужен, чтобы уметь определять откровенные изображения и замазывать их до вашего одобрения.

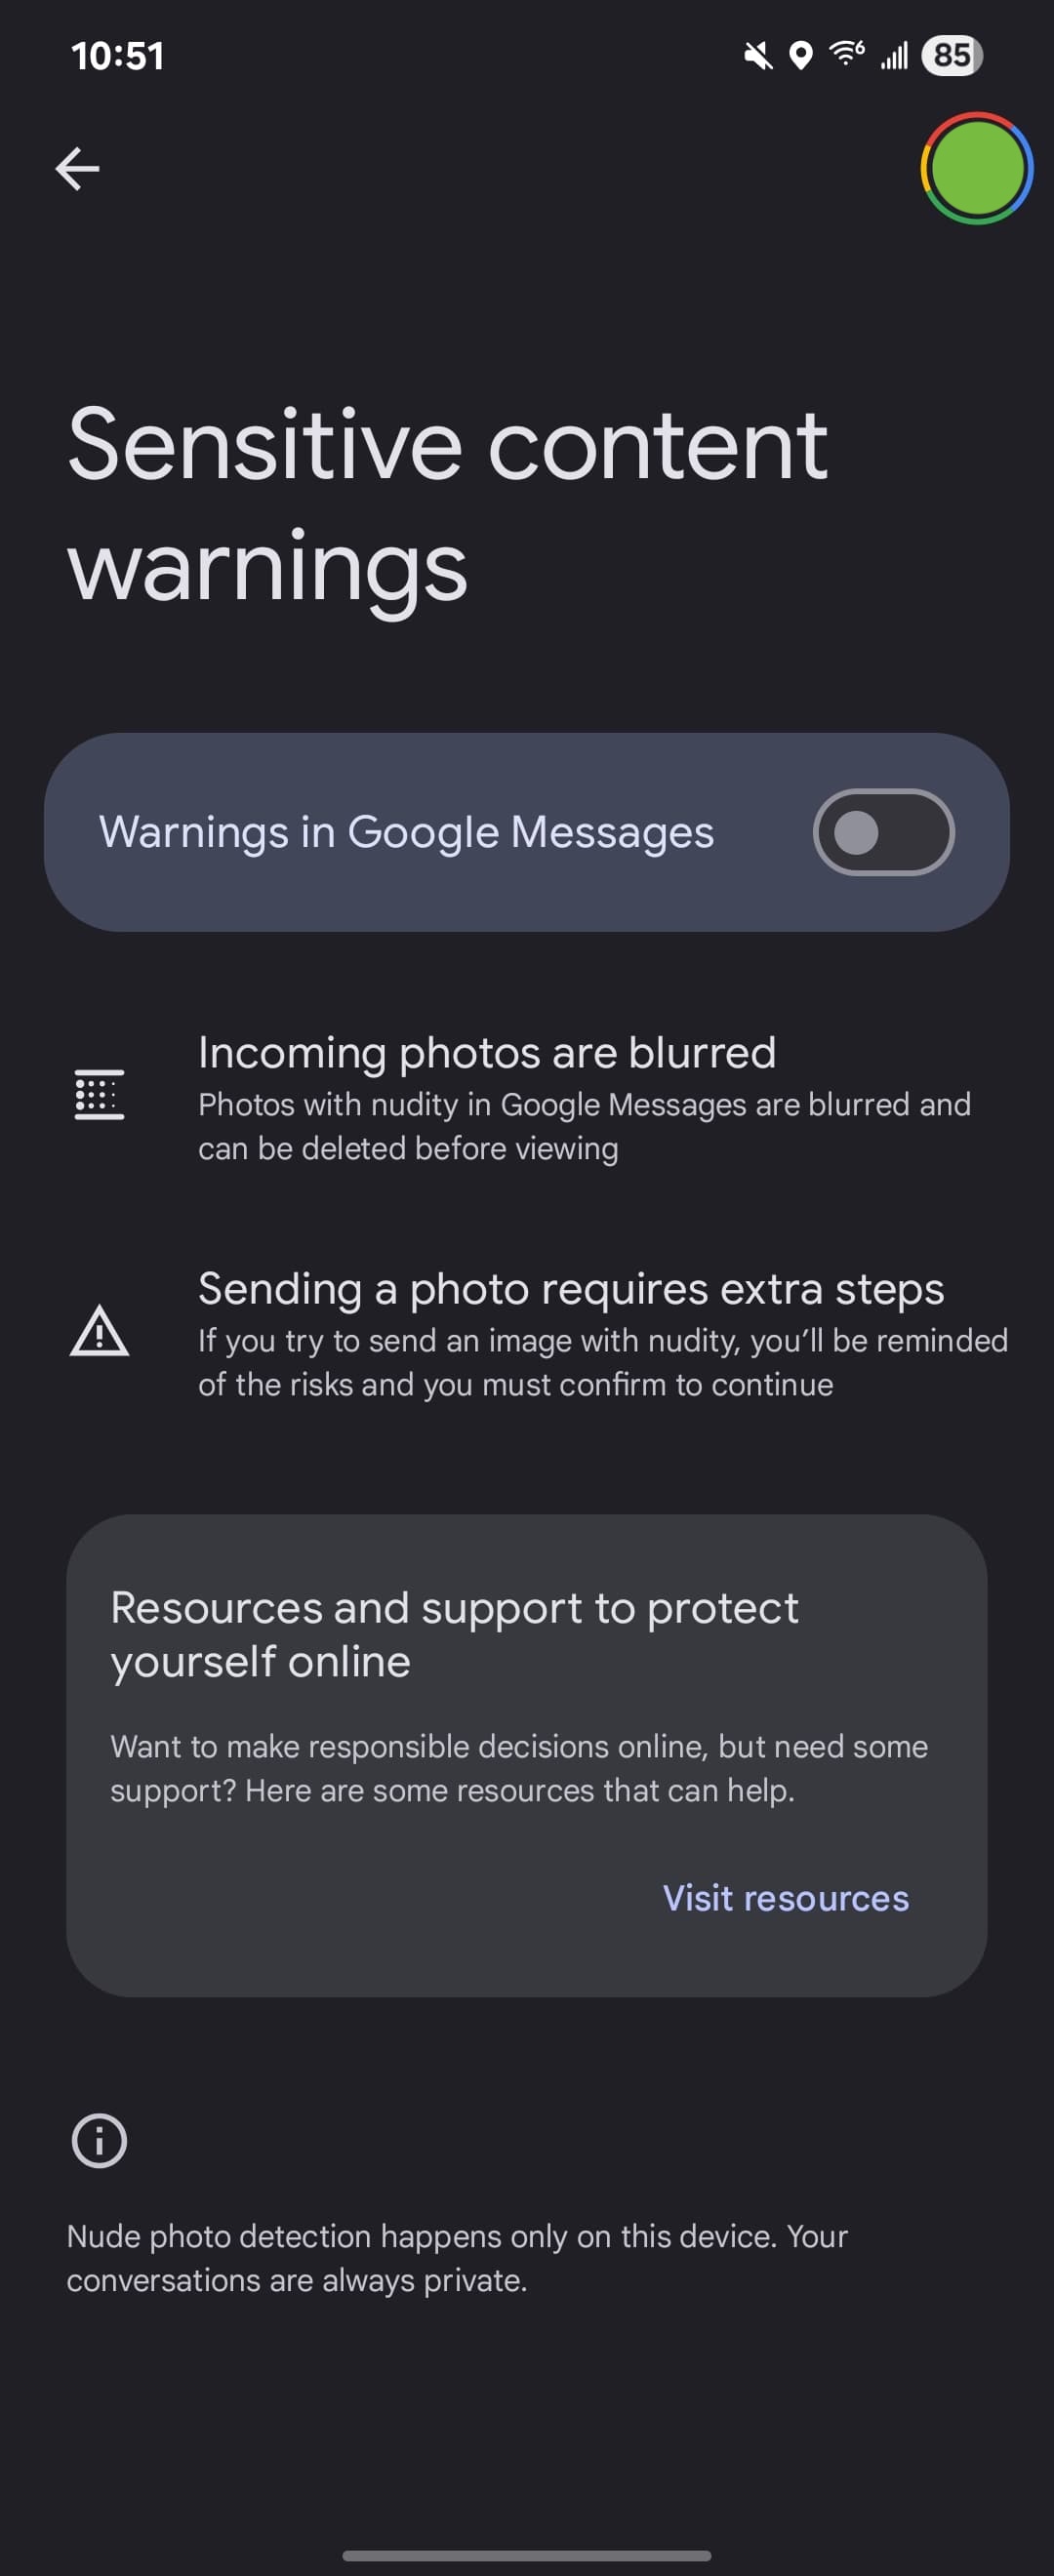
Если фото с откровенным содержанием приходит в чате, оно автоматически размывается, а вы видите предупреждение и решаете: смотреть или не смотреть. Заодно можно и отправителя сразу в бан послать. А если вы сами решили отправить что-то «такое» — система ненавязчиво подскажет, что, может, не стоит. Но решать, конечно, вам.

У кого включено, а у кого — не совсем:

  • Взрослым с обычными телефонами — функция выключена по умолчанию, но её можно включить в настройках Google Messages (раздел «Защита и безопасность»).
  • Подростки — у них фильтр включён, но его можно отключить.
  • На детских телефонах под родительским контролем (Family Link) — фильтр включён и отключается только через администратора.


Когда ждать и что нужно?

По данным 9to5Google, фича уже выкатывается на Android-устройства с Google Messages версии 9 и выше. В настоящий момент она доступна в бета-версии, так что если не хотите ждать — можно зайти в Play Store и записаться в бета-тестеры. Работает даже на Android Go, если у телефона есть хотя бы 2 ГБ оперативки.

И да, размытие действует только в Google Messages, так что если вы пользуетесь другим приложением для СМС/ММС — придётся пересесть.

Хакеры потребовали у Revolut $3 млн за данные клиентов

Киберпреступники потребовали от Revolut $3 млн, пригрозив распродать данные клиентов другим преступникам. Группировка iamnotavillain запустила на своём сайте цифровой таймер и дала финтех-компании сутки на размышления. Злоумышленники хотят получить 6 тыс. монет Monero — анонимной криптовалюты, особенно любимой вымогателями.

Если деньги не поступят вовремя, похищенную информацию обещают выставить на продажу в киберкриминальной среде.

По данным Financial Times, утечка затронула как минимум 680 клиентских счетов. В руках хакеров могли оказаться истории транзакций, копии паспортов и водительских удостоверений, а также фотографии, которые пользователи загружали для подтверждения личности.

Набор неприятный: такими данными можно не только шантажировать, но и пользоваться в других мошеннических схемах.

Самое интересное — предполагаемый способ проникновения. Утверждается, что злоумышленники взломали электронную почту итальянского государственного ведомства, после чего несколько месяцев отправляли Revolut запросы от имени правоохранительных органов.

Если эта версия подтвердится, никакую инфраструктуру банка ломать напрямую не потребовалось: достаточно было надеть цифровую форму полицейского и убедительно попросить выдать данные.

В Revolut заявили, что не получали от группировки прямых требований о выкупе. Компания оказывает поддержку пострадавшим клиентам и сотрудничает с правоохранительными органами.

RSS: Новости на портале Anti-Malware.ru