


SVG-файлы используют для кражи паролей от аккаунтов в Google и Microsoft

SVG-файлы используют для кражи паролей от аккаунтов в Google и Microsoft

SVG-файлы используют для кражи паролей от аккаунтов в Google и Microsoft

Злоумышленники придумали очередной способ выманить логины и пароли — на этот раз через вложения в формате SVG. В почтовых рассылках пользователям и компаниям начали приходить такие файлы с заманчивыми названиями, и при открытии они ведут на фишинговые сайты, маскирующиеся под Google или Microsoft.

Атака выглядит так:

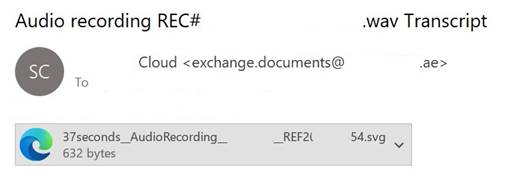
  1. Приходит письмо с вложением .svg — якобы аудиофайл или документ.
  2. Вы открываете его в браузере — и видите кнопку «Прослушать» или «Подписать документ».
  3. Жмёте — и попадаете на фейковую страницу входа, похожую на форму аутентификации Google или Microsoft.
  4. Вводите логин и пароль — и передаёте их прямиком в руки мошенников.

SVG-файлы — это векторные изображения, но в отличие от .jpg или .png они могут содержать JavaScript и HTML. Именно за счёт этого SVG превращается из картинки в маленький вредонос, способный перенаправлять на фишинговые ресурсы или прямо в себе содержать соответствующий код.


Что происходит сейчас, по данным «Лаборатории Касперского»:

  • В марте 2025 года количество подобных атак выросло почти в 6 раз по сравнению с февралем.
  • С начала года по миру уже зафиксировано больше 4 тысяч таких писем.
  • Основная цель — украсть доступ к аккаунтам, особенно корпоративным.

Атаки пока достаточно просты технически: файл либо сразу открывает поддельную страницу, либо перенаправляет на неё. Но специалисты предупреждают: подход может быть легко усложнён и использован в целевых атаках, особенно против компаний.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru