


SVG-файлы используют для кражи паролей от аккаунтов в Google и Microsoft

SVG-файлы используют для кражи паролей от аккаунтов в Google и Microsoft

SVG-файлы используют для кражи паролей от аккаунтов в Google и Microsoft

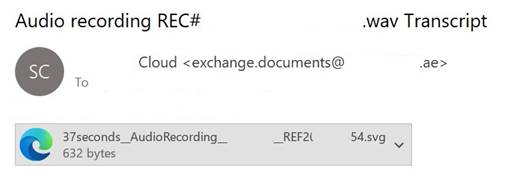
Злоумышленники придумали очередной способ выманить логины и пароли — на этот раз через вложения в формате SVG. В почтовых рассылках пользователям и компаниям начали приходить такие файлы с заманчивыми названиями, и при открытии они ведут на фишинговые сайты, маскирующиеся под Google или Microsoft.

Атака выглядит так:

  1. Приходит письмо с вложением .svg — якобы аудиофайл или документ.
  2. Вы открываете его в браузере — и видите кнопку «Прослушать» или «Подписать документ».
  3. Жмёте — и попадаете на фейковую страницу входа, похожую на форму аутентификации Google или Microsoft.
  4. Вводите логин и пароль — и передаёте их прямиком в руки мошенников.

SVG-файлы — это векторные изображения, но в отличие от .jpg или .png они могут содержать JavaScript и HTML. Именно за счёт этого SVG превращается из картинки в маленький вредонос, способный перенаправлять на фишинговые ресурсы или прямо в себе содержать соответствующий код.


Что происходит сейчас, по данным «Лаборатории Касперского»:

  • В марте 2025 года количество подобных атак выросло почти в 6 раз по сравнению с февралем.
  • С начала года по миру уже зафиксировано больше 4 тысяч таких писем.
  • Основная цель — украсть доступ к аккаунтам, особенно корпоративным.

Атаки пока достаточно просты технически: файл либо сразу открывает поддельную страницу, либо перенаправляет на неё. Но специалисты предупреждают: подход может быть легко усложнён и использован в целевых атаках, особенно против компаний.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru