


В Telegram найден бот, выдающий Android-трояна за моды Roblox и Minecraft

В Telegram найден бот, выдающий Android-трояна за моды Roblox и Minecraft

В Telegram найден бот, выдающий Android-трояна за моды Roblox и Minecraft

Специалисты F6 выявили новую вредоносную кампанию в Telegram. Ее авторы через бот раздают на Android-устройства неназванного трояна под видом модифицированных приложений и игр, пользующихся популярностью у детей.

Мошенники рекламируют свои фейки в специально созданных телеграм-каналах, посвященных Roblox, Minecraft, Brawl Stars, Subway Surfers, Standoff 2 и проч. Некоторые из них предлагают также скачать TikTok без ограничений и рекламы и уже набрали свыше 200 тыс. подписчиков.


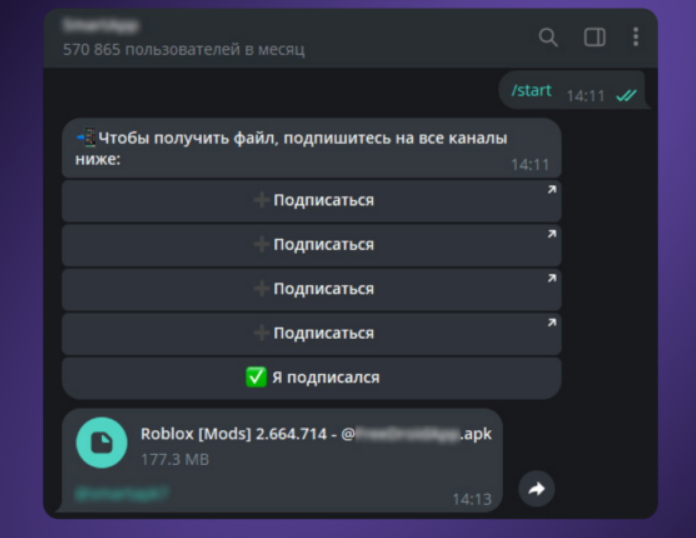
Публикуемые в этих сообществах ссылки привязаны к боту, где для скачивания файла придется оформить несколько дополнительных подписок. Сокрытый в APK вредонос умеет воровать конфиденциальную информацию (учетки, банковские реквизиты и т. п.), а также выполнять удаленные команды и менять настройки мобильного устройства.


Имена отдаваемых файлов соответствуют названиям каналов, из которых приходят посетители. За месяц вредоносный бот собрал свыше 570 тыс. визитов; информация о нем уже передана в техподдержку мессенджера.

«В Telegram можно найти множество игровых каналов якобы с модами, бонусами или раздачей внутренней валюты, — комментирует Евгений Егоров, ведущий аналитик департамента Digital Risk Protection компании F6. — Часто их создают для привлечения подписчиков и трафика. Также есть каналы, которые ведут на взломанные версии игр – кряки. Все они способны скрывать серьёзные угрозы для пользователей».

Заточенные под Android трояны также могут распространяться в Telegram под видом фото или любительского видео.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru