


Новый шпионское приложение для Android не даёт удалить себя без пароля

Новый шпионское приложение для Android не даёт удалить себя без пароля

Новый шпионское приложение для Android не даёт удалить себя без пароля

Исследователи наткнулись на очередной пример коммерческого сталкерского софта для Android, который не только мастерски скрывается на устройствах, но и делает процесс удаления почти невозможным, требуя от пользователя специальный пароль.

Приложение маскируется под стандартные системные настройки, скрывая свою иконку на главном экране и используя функции Android, предназначенные для администрирования устройств и наложения окон.

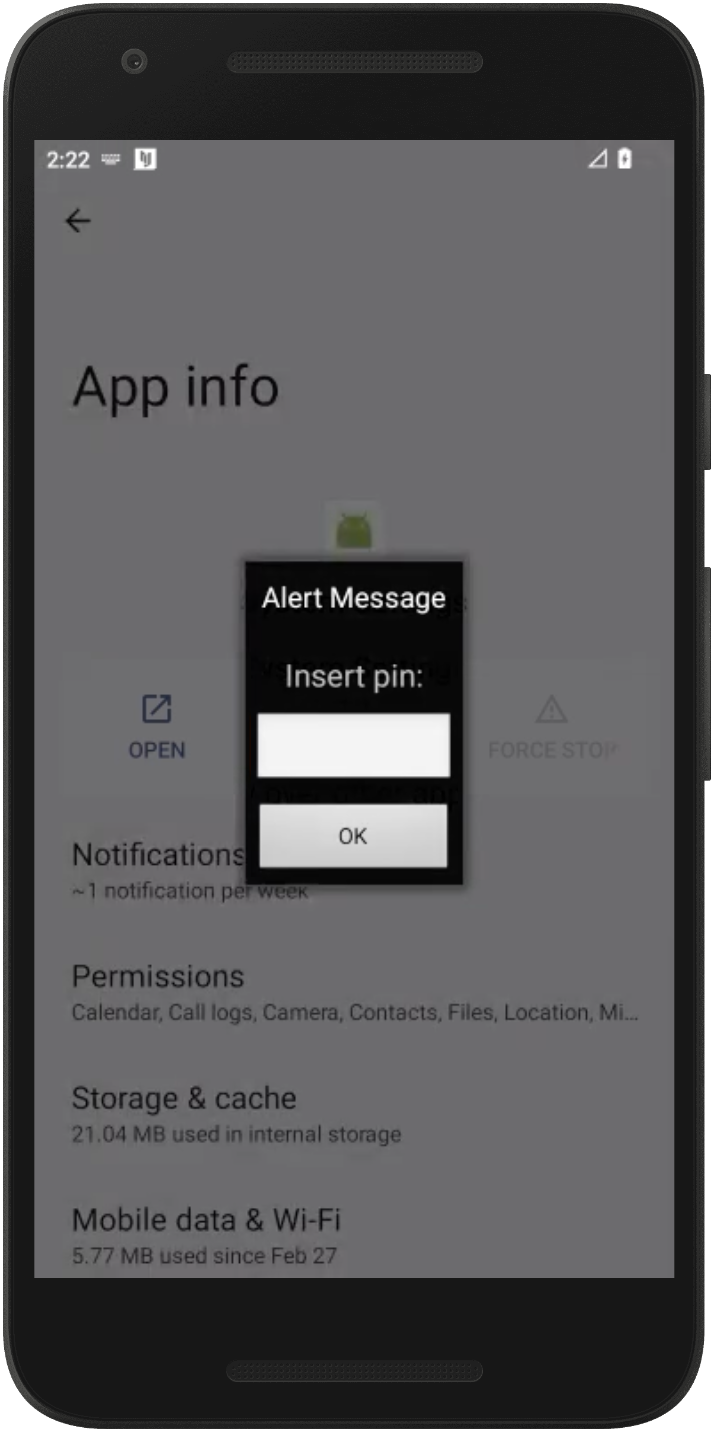
Оно запрашивает разрешение на «наложение окон поверх других приложений», а затем блокирует попытки удаления, выводя всплывающее окно с запросом пароля, который использовался при установке приложения.


При попытке деактивировать или удалить программу через системные настройки, жертва сталкивается с запросом пароля. Неправильная комбинация приводит к возврату на главный экран, полностью блокируя доступ к удалению.

Специалисты TechCrunch предлагают перезагрузить устройство в безопасном режиме (safe mode) — в этом случае загружаются только системные приложения, а сторонние (в том числе шпионские) не запускаются. Это позволяет обойти защиту и удалить программу.

  1. Войти в безопасный режим:
    • Зажать кнопку питания до появления меню.
    • Долгое нажатие на кнопку «Выключить» вызовет запрос на перезапуск в безопасном режиме. Подтвердите действие.
    • После перезапуска вы увидите надпись «Safe mode» на экране.
  1. Отключить права администратора устройства:
    • Перейдите в настройки → Безопасность → Администраторы устройства.
    • Найдите неизвестное приложение и отключите его.
  1. Удалить приложение:
    • Откройте настройки → Приложения.
    • Найдите подозрительное приложение (например, «System Settings») и удалите его.
  1. Перезагрузите устройство в обычном режиме.

Удаление подобного софта даст понять злоумышленнику, что приложение больше не работает. Поэтому перед деинсталляцией важно иметь план безопасности — например, сменить пароли, выйти из аккаунтов, изменить код блокировки устройства и убедиться, что у третьих лиц больше нет физического доступа к телефону.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru