


Работа системы Платон полностью восстановлена после DDoS-атаки

Работа системы Платон полностью восстановлена после DDoS-атаки

Работа системы Платон полностью восстановлена после DDoS-атаки

Вечером 31 марта компания «Платон» объявила о полном восстановлении системы после масштабной DDoS-атаки, продолжавшейся несколько суток. Из-за сбоя в работе сервиса некоторые логистические компании приостановили деятельность, опасаясь штрафов за неоплату.

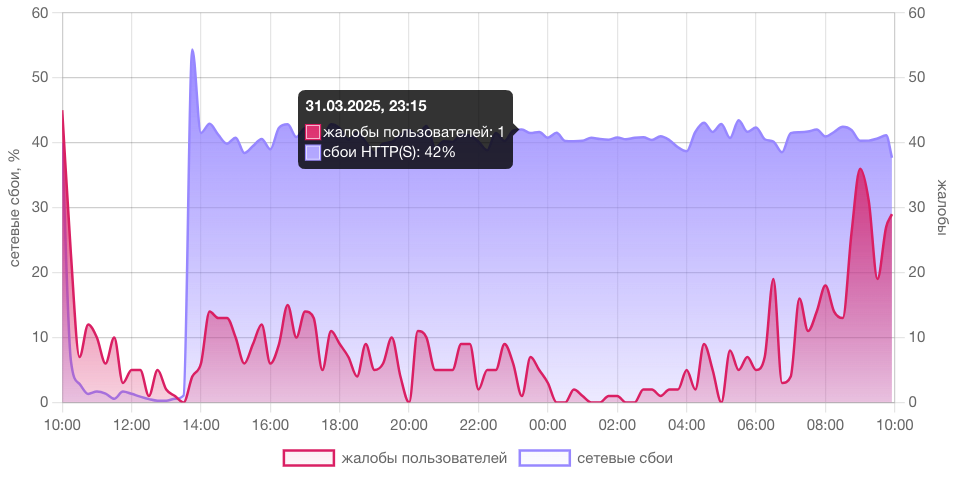
Судя по жалобам пользователей на странице «Платона» во VK, атака началась 27 марта.

Как сообщало онлайн-издание «Логистика в России» 28 марта, с этого времени пользователи не могли войти в личный кабинет, пополнить баланс бортовых устройств и оформить маршрутные карты через сайт и мобильное приложение.

В компании объяснили перебои в работе атакой на оператора связи. Пользователям рекомендовали пополнять баланс и оформлять маршрутные карты через офисы обслуживания. Однако перевозчики сочли такие рекомендации неудовлетворительными.

Как сообщал «Коммерсантъ», перебои в работе «Платона» привели к приостановке деятельности ряда логистических компаний.

«Единственный вариант — ждать либо ехать на терминал и оформлять маршрутную карту. Если бы терминалы находились в шаговой доступности, это не вызвало бы проблем. Но до них приходилось ехать 50–70 км в обратную сторону от маршрута, что создавало определённые трудности», — рассказал изданию один из водителей.

Президент Ассоциации грузового автомобильного транспорта Владимир Матягин напомнил о прецеденте в середине февраля, когда из-за атаки с использованием средств радиоэлектронной борьбы (РЭБ) перевозчики начали получать необоснованные штрафы:

«Даже без этих сбоев из-за некорректной работы рамок, подверженных воздействию РЭБ и других систем, перевозчиков заваливают штрафами. С учётом того, что штрафы назначаются от 5 тысяч рублей — за неуплату, списание средств или пропавший сигнал устройства — ситуация становится крайне серьёзной. Вы только представьте, сколько транспорта ежедневно передвигается по территории России — миллионы машин. Если деньги не списываются, то этим миллионам будут ежедневно приходить штрафы за проезд под каждой рамкой. Речь может идти о миллиардах рублей».

Согласно данным сервиса Downdetector, жалобы на работу «Платона» продолжали поступать и 1 апреля. Пользователи сообщали о проблемах с сайтом и мобильным приложением. Наибольшее количество жалоб поступало из Белоруссии.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru