


В Сеть утекли персональные данные 270 000 клиентов Samsung

В Сеть утекли персональные данные 270 000 клиентов Samsung

В Сеть утекли персональные данные 270 000 клиентов Samsung

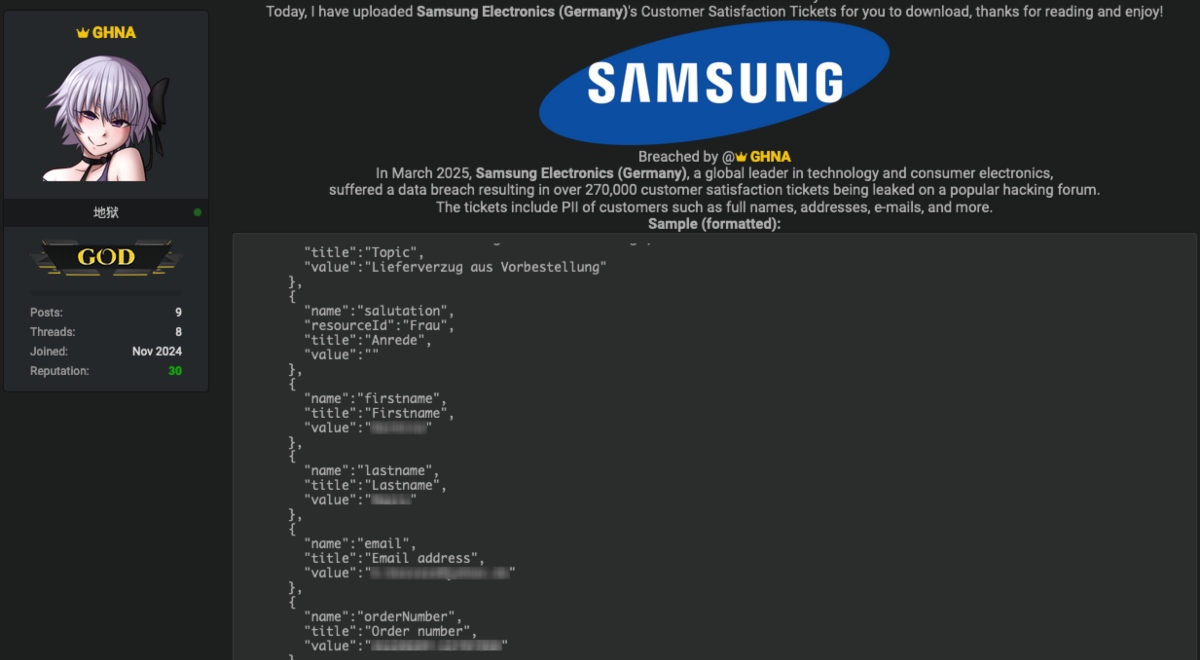
В открытый доступ выложен свежий дамп базы данных германского филиала Samsung — по словам автора публикации, более 270 тыс. клиентских заявок в техподдержку, с указанием полного имени, имейл и адреса проживания.

Как оказалось, утечку спровоцировала оплошность Spectos, местного помощника Samsung по мониторингу и улучшению качества сервиса. В 2021 году инфостилер Raccoon украл учетки у одного из сотрудников компании, и с тех пор их никто не удосужился заменить.

Этим теперь и воспользовался новый взломщик. В Cybernews ознакомились с выложенными в паблик образцами заявок и пришли к выводу, что это не фейк. Почти все записи датированы 2025 годом и помимо персональных данных содержат ID тикета, номер заказа и имейл агента Samsung.


В руках мошенников подобные данные позволят перехватить чужой заказ (к примеру, дорогой телевизор), воспользоваться чужим правом на гарантийный ремонт, а также проводить атаки на клиентов корейской компании с целью кражи паролей, одноразовых кодов доступа и платежных данных.

Используя ИИ-инструменты, злоумышленники смогут автоматизировать поиск подходящих мишеней (бессистемная база предлагается в свободное пользование), как и сами мошеннические операции, совершая тысячи попыток обмана каждый день.

Заметим, это далеко не первая утечка клиентских данных у Samsung. Более того, два года назад сотрудники компании по недомыслию слили корпоративные данные, включая исходные коды, ChatGPT, которым они на тот момент только начали пользоваться в рабочих процессах.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru