


Опасный Android-троян Crocodilus крадет деньги у пользователей смартфонов

Опасный Android-троян Crocodilus крадет деньги у пользователей смартфонов

Опасный Android-троян Crocodilus крадет деньги у пользователей смартфонов

Специалисты ThreatFabric обнаружили опасный банковский троян Crocodilus, нацеленный на пользователей Android. Вредонос маскируется под Google Chrome, крадет деньги и криптовалюту.

По словам экспертов, Crocodilus оснащён продвинутой функциональностью уже на старте.

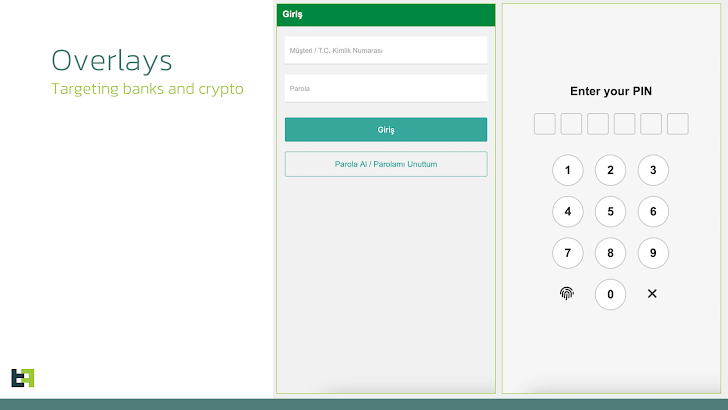
Среди возможностей вредоноса — удалённый контроль устройств, маскировка действий при помощи оверлеев и похищение данных посредством специальных возможностей Android (accessibility services).

Изучение кода показало, что автором трояна являются разработчики, говорящие на турецком языке. Crocodilus маскируется под приложение Google Chrome, что позволяет обходить ограничения операционной системы Android 13 и выше.

После установки вредонос получает доступ к accessibility services и устанавливает связь с удалённым сервером, откуда получает команды и инструкции для атак на банковские приложения.


Помимо банковского софта, Crocodilus также интересуют криптовалютные кошельки. С помощью социальной инженерии злоумышленники заставляют жертву передать секретные фразы для восстановления доступа к кошельку, после чего получают доступ к активам пользователя.

Кроме того, троян способен фиксировать все действия пользователя на экране и снимать скриншоты. Crocodilus скрывает свои действия с помощью чёрного экрана и отключения звуковых уведомлений.

Среди ключевых функций вредоноса:

  • Удалённый запуск приложений.
  • Самостоятельное удаление с устройства.
  • Рассылка СМС-сообщений всем или отдельным контактам.
  • Сбор информации о контактах и установленных приложениях.
  • Перехват СМС-сообщений.
  • Запрос привилегий администратора устройства.
  • Обновление настроек связи с управляющим сервером (C2).
  • Включение и отключение кейлоггера.
  • Установка себя в качестве приложения для управления СМС.

Эксперты отмечают, что появление Crocodilus знаменует серьёзный рост уровня угрозы, исходящей от современных банковских троянов.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru